
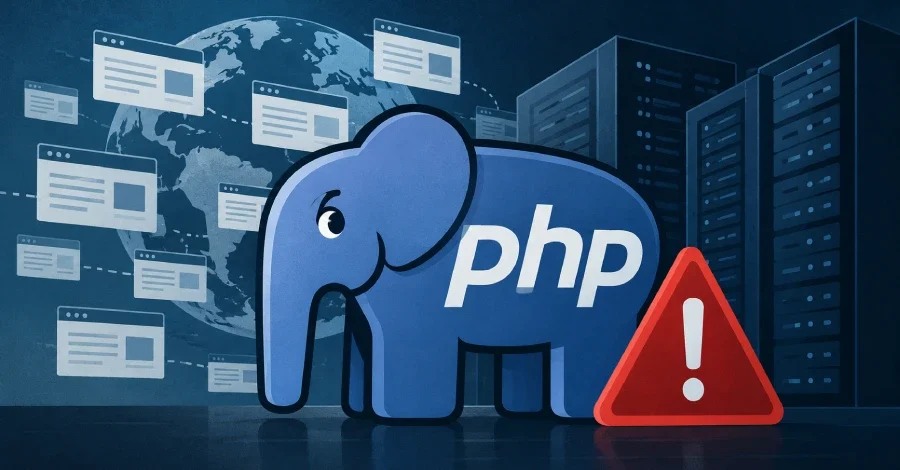
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), yakın zamanda yamalanan iki PHP2Shell güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekleyerek bu zafiyetlerin aktif olarak kullanıldığını resmen teyit etti. CVSS puanlama sisteminde her ikisi de 9,2 olarak derecelendirilen açıklar, etkilenen sistemlerde kimlik doğrulaması olmaksızın uzaktan kod çalıştırılmasına imkân tanıyor.
Her iki açığın KEV kataloğuna eklenmesi, Perplexity'de tespit ve müdahale lideri olarak görev yapan Adel Karimi'nin 24 Ekim 2026 tarihinde bal küpü sistemleri üzerinde gerçekleştirdiği testlerde başarılı uzaktan kod çalıştırma örneklerini doğrulamasının ardından geldi.
Karimi aynı zamanda bu zincirin, kasıtlı olarak elverişli koşullar sunan tek çalışanlı mod_php profilinde kanıtlandığını belirterek önemli bir sınırlama çizdi: "Bu bulgu, farklı çalışan sayıları, PHP derlemeleri veya uygulamalar üzerindeki exploit güvenilirliğinin bir ölçüsü değildir."
PHP; Hypertext Preprocessor'ın kısaltması olan bu sunucu taraflı betik dili, internetteki tüm web sitelerinin yaklaşık yüzde 70'inde kullanılıyor. Censys'in paylaştığı tahminlere göre 32,51 milyondan fazla PHP hizmeti hâlâ etkilenen bir sürüm üzerinde çalışmaya devam ediyor.
PHP Foundation'ın açıklamasına göre PHP Windows derlemelerinde bu güvenlik açığına, otomatik HTTP yanıt sıkıştırması etkinleştirildiğinde cURL uzantısı aracılığıyla ulaşılabiliyor. Söz konusu özellik cURL'de varsayılan olarak devre dışı olmakla birlikte uygulamalar ve HTTP istemci kütüphaneleri tarafından etkinleştirilebiliyor. Aynı temel C kütüphanesini kullanan Node.js, Bun, Envoy Proxy, Istio, .NET ve Python gibi projeler de bu açıktan etkileniyor.
İki Farklı Açık, Aynı Tehlike: Kimlik Doğrulamasız Uzaktan Kod Çalıştırma
Kataloga eklenen açıklardan ilki, CVE-2026-109618 tanımlayıcısıyla kayıtlı bir bellek bozulması güvenlik açığı. Yetersiz bellek durumundan kaynaklanan bu zafiyet, kimliği doğrulanmamış saldırganların etkilenen sistemlerde uzaktan kod çalıştırmasına olanak sağlıyor. İkinci açık ise CVE-2026-109619 tanımlayıcısını taşıyan ve eski iç istek durumundan kaynaklanan bir güvenlik zafiyeti; bu da aynı şekilde kimlik doğrulaması gerektirmeksizin uzaktan kod çalıştırılmasına yol açıyor.Her iki açığın KEV kataloğuna eklenmesi, Perplexity'de tespit ve müdahale lideri olarak görev yapan Adel Karimi'nin 24 Ekim 2026 tarihinde bal küpü sistemleri üzerinde gerçekleştirdiği testlerde başarılı uzaktan kod çalıştırma örneklerini doğrulamasının ardından geldi.
Karimi'nin Bal Küpü Testleri: Zincir Tek Çalışanlı Mod_PHP Ortamında Doğrulandı
Karimi, yaptığı açıklamada bulgunun yalnızca bir çökmeden ibaret olmadığını vurguladı. "Bu artık kullanılabilir bellek ifşasıyla birlikte doğrulanmış bir uzaktan kod çalıştırma vakası; yalnızca ardından şüpheli bir sürecin geldiği bir çökme değil" dedi. Karimi'ye göre yanıt, 800 KiB'lık çözümlenmiş bir çerez dökümü iletti ve bu dökümdeki bir fonksiyon adresi, ardından gelen yürütme yükünde de yer aldı.Karimi aynı zamanda bu zincirin, kasıtlı olarak elverişli koşullar sunan tek çalışanlı mod_php profilinde kanıtlandığını belirterek önemli bir sınırlama çizdi: "Bu bulgu, farklı çalışan sayıları, PHP derlemeleri veya uygulamalar üzerindeki exploit güvenilirliğinin bir ölçüsü değildir."
Yama Sürümleri Yayımlandı, Federal Kurumlar İçin Son Tarih Belli
Söz konusu güvenlik açıkları, 21 Ekim 2026 tarihinde yayımlanan PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle giderildi. Federal kurumlara gerekli yamaları uygulamaları için 29 Ekim 2026 tarihine kadar süre tanındı.PHP; Hypertext Preprocessor'ın kısaltması olan bu sunucu taraflı betik dili, internetteki tüm web sitelerinin yaklaşık yüzde 70'inde kullanılıyor. Censys'in paylaştığı tahminlere göre 32,51 milyondan fazla PHP hizmeti hâlâ etkilenen bir sürüm üzerinde çalışmaya devam ediyor.
Dünya Genelinde Onlarca Firma ve Kurum Güvenlik Duyurusu Yayımladı
Açıkların ciddiyeti, çok sayıda yazılım ve güvenlik firmasını ile hükümet kuruluşunu harekete geçirdi. ABB, Arista Networks, Belden, Broadcom, Canon, Citrix, Craft CMS, Dell, Dormakaba, Drupal, ExpressionEngine, F5, Hikvision, HP, HPE, Hitachi Energy, HMS Networks, Huawei, IBM, Ivanti, Johnson Controls, Mitel, Moxa, NETGEAR, October CMS, Okta, QNAP, Rockwell Automation, Ruckus Wireless, Salesforce, Schneider Electric, Siemens, SonicWall, Splunk, Synology, Veeam, Wibu-Systems ve WordPress bu güvenlik duyurularını yayımlayan kuruluşlar arasında yer alıyor.Windows Derlemeleri ve Brotli Kütüphanesindeki Ayrı Bir Açık
26 Ekim 2026 itibarıyla PHP Foundation, CVE-2026-111497 numaralı ayrı bir güvenlik açığını gidermek amacıyla Windows derlemelerini de güncelledi. Broccoli2Shell, HTTP2Shell ve Node2Shell olarak da bilinen bu açık, Brotli kod çözme kütüphanesindeki sınır dışı yazma zafiyetinden kaynaklanıyor ve hem ayrıcalık yükseltme hem de kimlik doğrulamasız uzaktan kod çalıştırmaya yol açabiliyor. Zafiyet, Brotli 1.0.3 ile 1.0.9 arasındaki sürümleri, 1.1.0 ve 1.2.0 sürümlerini etkiliyor; 1.0.10, 1.1.1 ve 1.2.1 sürümlerinde ise giderildi.PHP Foundation'ın açıklamasına göre PHP Windows derlemelerinde bu güvenlik açığına, otomatik HTTP yanıt sıkıştırması etkinleştirildiğinde cURL uzantısı aracılığıyla ulaşılabiliyor. Söz konusu özellik cURL'de varsayılan olarak devre dışı olmakla birlikte uygulamalar ve HTTP istemci kütüphaneleri tarafından etkinleştirilebiliyor. Aynı temel C kütüphanesini kullanan Node.js, Bun, Envoy Proxy, Istio, .NET ve Python gibi projeler de bu açıktan etkileniyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.