
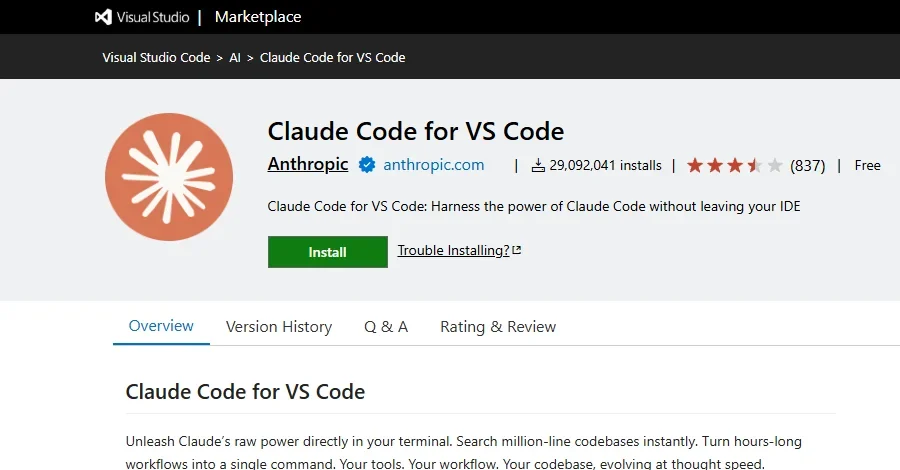
Siber güvenlik araştırmacıları, yazılım tedarik zinciri saldırılarına yeni bir örnek olarak resmi Claude Code VS Code eklentisinin ele geçirildiğini kamuoyuyla paylaştı. Saldırı; eklentinin 2.1.313 numaralı sürümüne yerleştirilen 66 satırlık kötü amaçlı bir yükleyici aracılığıyla gerçekleşti. OpenSourceMalware'in kurucu ortağı Jenn Gile'ın The Hacker News ile paylaştığı açıklamaya göre bu kod, meşru eklenti kodunun önüne eklenerek gizlendi. 30 Ekim 2026 itibarıyla söz konusu sürüm yayından kaldırıldı ve Anthropic 2.1.314 sürümünü kullanıma sundu. Saldırının nasıl gerçekleştiği henüz bilinmiyor.
Tüm bu adımların ardından eklenti, şifrelenmemiş bir HTTP isteğiyle 134.209.82[.]225:8099/beacon adresine keşif verileri gönderiyordu. Toplanan bilgiler arasında genel IP adresi, ana bilgisayar adı, yerel kullanıcı adı, işletim sistemi, CPU mimarisi, ana dizin ve çalışma dizini, küresel Git e-posta adresi ile KEY, TOKEN, SECRET, PASS, AWS veya GCP gibi ifadeler içeren en fazla 40 ortam değişkeninin adı yer alıyordu.
Etkilenen süre zarfında eklentiyi yüklemiş kullanıcılara şu adımlar öneriliyor: Ana bilgisayarı ağdan izole etmek, yetkisiz SSH anahtarını ve kalıcılık mekanizmalarını kaldırmak, kimlik bilgilerini ve oturumları yenilemek.
Eklenti Ne Yapıyordu?
Kötü amaçlı eklenti, VS Code başlatıldıktan ve web görünümü açıldıktan sonra devreye giriyordu. İlk adımda saldırganın kontrolündeki bir SSH anahtarını kullanıcının ~/.ssh/authorized_keys dosyasına ekliyordu. Bu anahtar, zararsız görünmesi amacıyla svc-telemetry etiketiyle adlandırılmıştı. Ardından eklenti, Windows, Linux ve macOS sistemlerinde yerel SSH hizmetini etkinleştirmeye çalışıyor; 134.209.82[.]225 adresine ters tünel kuruyordu. Bunun yanı sıra işletim sistemine özgü kalıcılık mekanizmaları devreye alınıyordu: Windows'ta zamanlanmış görev, Linux'ta crontab, macOS'ta ise LaunchAgent kullanılıyordu.Tüm bu adımların ardından eklenti, şifrelenmemiş bir HTTP isteğiyle 134.209.82[.]225:8099/beacon adresine keşif verileri gönderiyordu. Toplanan bilgiler arasında genel IP adresi, ana bilgisayar adı, yerel kullanıcı adı, işletim sistemi, CPU mimarisi, ana dizin ve çalışma dizini, küresel Git e-posta adresi ile KEY, TOKEN, SECRET, PASS, AWS veya GCP gibi ifadeler içeren en fazla 40 ortam değişkeninin adı yer alıyordu.
Ortam Değişkenleri Neden Önemli?
Güvenlik araştırmacısı Paul McCarty, ortam değişkeni değerlerinin başlangıç işaretine doğrudan eklenmediğini belirtti. Ancak yalnızca değişken adlarının bile hangi bulut sağlayıcılarının, sürekli entegrasyon sistemlerinin ve kimlik bilgisi türlerinin kullanıldığını ortaya koyabileceğini vurguladı. McCarty, başarılı bir SSH erişiminin saldırgana hesabı doğrudan inceleme imkânı tanıyacağını da ekledi. Şimdiye kadar herhangi bir ikincil yük gözlemlenmedi; bununla birlikte ters tünel, saldırgana kurbanın SSH hizmetine ulaşma, komut çalıştırma ve dosya aktarma yolu açıyor.macOS ve Windows'ta Tam Erişim Sağlanamadı
AI kodlama platformu Cursor, yaptığı analizde yerel SSH hizmetini etkinleştirmenin yönetici hakları gerektirdiğini ve kötü amaçlı eklentinin macOS ile Windows'un büyük çoğunluğunda bu haklara sahip olmadığını açıkladı. Bu nedenle söz konusu adım başarısız oldu ve saldırganın tünel üzerinden sisteme giriş yapamadığı belirtildi. Cursor, yine de eklentinin SSH anahtarı eklediğini, kalıcılık mekanizması kurduğunu ve ana bilgisayar verilerini saldırgana ilettiğini hatırlatarak etkilenen kullanıcıların temizleme adımlarını uygulaması gerektiğini vurguladı.Kaç Kullanıcı Etkilendi?
Cursor'ın açıklamasına göre kötü amaçlı sürüm, 29 Ekim 2026 tarihinde sabah 02:27 ile öğleden sonra 13:35 (PT) saatleri arasında en fazla 5.000 kullanıcı tarafından yüklendi. Şirket, etkilenen kullanıcılara doğrudan ulaşacağını duyurdu. Jenn Gile ise eklentinin çok hızlı kaldırıldığını, ancak otomatik güncelleme özelliğini açık tutan herhangi bir kullanıcının zararlı sürümü almış olabileceğini söyledi.Etkilenen süre zarfında eklentiyi yüklemiş kullanıcılara şu adımlar öneriliyor: Ana bilgisayarı ağdan izole etmek, yetkisiz SSH anahtarını ve kalıcılık mekanizmalarını kaldırmak, kimlik bilgilerini ve oturumları yenilemek.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.