
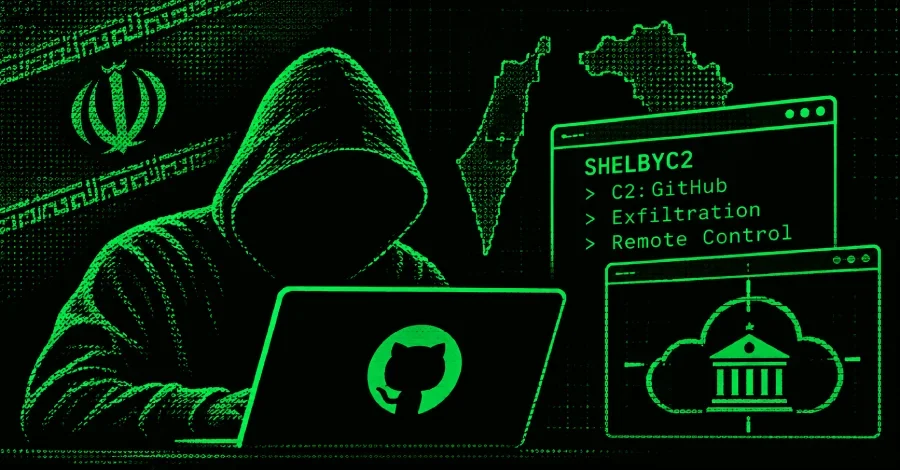
Siber güvenlik araştırmacıları, İran devletiyle uyumlu bir tehdit aktörünün Ağustos ile Ekim 2026 arasında İsrail ve Irak Kürdistan Bölgesi'ni hedef alan kapsamlı bir siber casusluk kampanyasının ayrıntılarını kamuoyuyla paylaştı. Dream Research Labs tarafından yayımlanan rapora göre kampanya, İsrail'de kimliği kamuoyuyla paylaşılmayan üst düzey bir kişinin yanı sıra Kürdistan Bölgesi'ndeki bir hükümet bulut ortamının ele geçirilmesiyle sonuçlandı.
Söz konusu faaliyetler, en az Eylül 2024'ten bu yana aktif olduğu değerlendirilen ve daha önce Birleşik Arap Emirlikleri ile Irak'taki havacılık altyapısı ile telekomünikasyon sektörüne yönelik saldırılarla ilişkilendirilen DarkBlinders adlı İran bağlantılı gruba atfedildi. Araştırmacılar, grubun bilinen diğer tehdit kümeleriyle teknik düzeyde herhangi bir örtüşme sergilemediğini vurguladı.
Sosyal mühendislik kampanyası kapsamında hedeflere cazip iş teklifleri sunuldu. Hedefler, bir kariyer portalını taklit eden ve bir anket doldurmalarını isteyen bağımsız bir uygulama çalıştırmaları için kandırıldı. Anketin gönderilmesi başlı başına herhangi bir veri sızdırma işlemi başlatmıyor ya da harici bir etki alanıyla iletişim kurmuyor; bu aşama yalnızca güven inşa etmeye yönelik bir tuzak işlevi görüyor. Gerçek zararlı yazılım, Microsoft Visual Studio proje arşivi kılığına büründürülmüş bir kodlama değerlendirmesi şeklinde sonraki aşamada iletiliyor.
Unit 42 araştırmacıları, saldırı zincirinin kalıcı erişim sağlamak için üç teknik bir arada kullandığını açıkladı. Kötü amaçlı bir C# proje dosyası (.csproj) AppDomainManager enjeksiyonunu tetiklemek için kullanılıyor; ardından DLL yan yükleme yöntemiyle SHELBYLOADER'ın güncellenmiş sürümü olan ShelbyLoader V2 devreye giriyor ve bu da SHELBYC2 arka kapısını başlatıyor. Ayrıca SHELBYC2 aracılığıyla Blackwood adlı bir tünelleme aracı da hedefe yerleştiriliyor. Grup, Event Tracing for Windows (ETW) gibi güvenlik izleme araçlarını atlatmak için AppDomainManager ele geçirme tekniğine başvuruyor.
Bunlara ek olarak tehdit aktörü, StarkMeet adlı sahte bir görüntülü konferans uygulaması için de marka alan adları oluşturdu. stark-meet[.]com, stark-meet[.]online ve stark-meet[.]website adreslerinden dağıtılan bu uygulamanın kurulup çalıştırılması, ShelbyLoader V2 ve SHELBYC2'nin yürütülmesine yol açıyor. Dream'e göre bu gelişme, grubun zararlı yazılım dağıtım yöntemlerini kodlama görevlerinden sahte yazılımlara uzanan geniş bir yelpazede çeşitlendirdiğine işaret ediyor.
Araştırmacılar, tarihsel sunucu parmak izleri, örtüşen mağdur profili ve destekleyici atıf çalışmalarına dayanarak UNC5795 ile UNC5187'nin daha geniş APT34 grubunun ilgili alt kümeleri olabileceğini orta güven düzeyiyle değerlendiriyor. Her iki kümenin de Irak hükümeti kuruluşlarına odaklanması bu teknik bağlantıya bağlam kazandırıyor ve ortak bir istihbarat toplama amacına işaret ediyor.
Mayıs 2026'nın sonlarında yeni C2 sunucularının ortaya çıkması, tehdit aktörünün yaklaşık iki on yıllık faaliyeti boyunca yaşadığı en uzun kesinti olarak nitelendirilen üç aylık bir hareketsizlik döneminin ardından gerçekleşti. Semperis'te güvenlik araştırması kıdemli başkan yardımcısı Tomer Bar, grubun son altı ay içindeki veri sızdırma faaliyetlerini izlediklerini belirterek mağdur sayısının düşük kaldığını, bunun hedefli saldırılara ya da yeni kurbanları enfekte etmedeki güçlüklere işaret edebileceğini ifade etti. Bar, İran tehdit aktörünün yeni C2 sunucusunu İran ile ABD arasındaki son gerginliklerin başladığı dönemde ABD topraklarında barındırmayı tercih ettiğini ve bu durumun beklentilerin tam tersine işaret ettiğini de sözlerine ekledi.
Söz konusu faaliyetler, en az Eylül 2024'ten bu yana aktif olduğu değerlendirilen ve daha önce Birleşik Arap Emirlikleri ile Irak'taki havacılık altyapısı ile telekomünikasyon sektörüne yönelik saldırılarla ilişkilendirilen DarkBlinders adlı İran bağlantılı gruba atfedildi. Araştırmacılar, grubun bilinen diğer tehdit kümeleriyle teknik düzeyde herhangi bir örtüşme sergilemediğini vurguladı.
Sahte İşe Alım Kampanyası ve Zararlı Yazılım Zinciri
Palo Alto Networks, Blinder Tunnel adını verdiği bir kampanyayı daha önce kamuoyuna duyurmuştu. Bu kampanyada tehdit aktörü CL-STA-1178 olarak takip edilen grup, Dubai Havalimanları BT departmanını taklit ederek yüksek değerli hedeflere zararlı yazılım yüklü kodlama görevleri dağıttı. Sahte işe alım planı ilk kez Mart 2026'nın sonlarında tespit edildi; ancak mevcut kanıtlar, saldırganların altyapıyı Kasım 2025'ten itibaren hazırlamaya ve test etmeye başladığına işaret ediyor.Sosyal mühendislik kampanyası kapsamında hedeflere cazip iş teklifleri sunuldu. Hedefler, bir kariyer portalını taklit eden ve bir anket doldurmalarını isteyen bağımsız bir uygulama çalıştırmaları için kandırıldı. Anketin gönderilmesi başlı başına herhangi bir veri sızdırma işlemi başlatmıyor ya da harici bir etki alanıyla iletişim kurmuyor; bu aşama yalnızca güven inşa etmeye yönelik bir tuzak işlevi görüyor. Gerçek zararlı yazılım, Microsoft Visual Studio proje arşivi kılığına büründürülmüş bir kodlama değerlendirmesi şeklinde sonraki aşamada iletiliyor.
Unit 42 araştırmacıları, saldırı zincirinin kalıcı erişim sağlamak için üç teknik bir arada kullandığını açıkladı. Kötü amaçlı bir C# proje dosyası (.csproj) AppDomainManager enjeksiyonunu tetiklemek için kullanılıyor; ardından DLL yan yükleme yöntemiyle SHELBYLOADER'ın güncellenmiş sürümü olan ShelbyLoader V2 devreye giriyor ve bu da SHELBYC2 arka kapısını başlatıyor. Ayrıca SHELBYC2 aracılığıyla Blackwood adlı bir tünelleme aracı da hedefe yerleştiriliyor. Grup, Event Tracing for Windows (ETW) gibi güvenlik izleme araçlarını atlatmak için AppDomainManager ele geçirme tekniğine başvuruyor.
Kimlik Avı Altyapısı ve StarkMeet Uygulaması
Dream Research Labs'ın en son bulgularına göre DarkBlinders, sosyal mühendisliğe bağımlılığını sürdürürken kimlik avı ile zararlı yazılım dağıtımını birlikte kullanmaya devam ediyor. Bu çerçevede grup, hükümet, web posta ve bulut hizmeti sitelerini taklit eden alan adları üzerinden kimlik bilgisi toplama ve saldırgan denetimindeki dosya indirmelerini sunma yoluna gidiyor. Araştırmacıların öne çıkardığı alan adları arasında gcc-sg[.]cloud, mfakuwait[.]online ve moelcloud[.]online yer alıyor.Bunlara ek olarak tehdit aktörü, StarkMeet adlı sahte bir görüntülü konferans uygulaması için de marka alan adları oluşturdu. stark-meet[.]com, stark-meet[.]online ve stark-meet[.]website adreslerinden dağıtılan bu uygulamanın kurulup çalıştırılması, ShelbyLoader V2 ve SHELBYC2'nin yürütülmesine yol açıyor. Dream'e göre bu gelişme, grubun zararlı yazılım dağıtım yöntemlerini kodlama görevlerinden sahte yazılımlara uzanan geniş bir yelpazede çeşitlendirdiğine işaret ediyor.
APT34 Bağlantısı ve Daha Geniş Tehdit Kümesi
Dream Research Labs, DarkBlinders faaliyetlerinin altyapı ve zararlı yazılım örtüşmelerine dayanarak UNC5795 ve Dust Specter ile aynı operasyonel kümeye ait olduğunu değerlendiriyor. Zscaler tarafından Mart 2026'da belgelenen Dust Specter, Irak'taki hükümet yetkililerini hedef alırken ülkenin Dışişleri Bakanlığını taklit ettiği ileri sürülen İran bağlantılı bir operasyona karşılık geliyor.Araştırmacılar, tarihsel sunucu parmak izleri, örtüşen mağdur profili ve destekleyici atıf çalışmalarına dayanarak UNC5795 ile UNC5187'nin daha geniş APT34 grubunun ilgili alt kümeleri olabileceğini orta güven düzeyiyle değerlendiriyor. Her iki kümenin de Irak hükümeti kuruluşlarına odaklanması bu teknik bağlantıya bağlam kazandırıyor ve ortak bir istihbarat toplama amacına işaret ediyor.
Prince of Persia On Yıl Sonra İlk Kez ABD'de C2 Sunucusu Kurdu
Bu gelişmelerin gündeme geldiği dönemde, İran hükümeti destekli daha az bilinen bir tehdit grubu olan Prince of Persia'nın (Infy olarak da biliniyor) bu yıl ABD'de bir komuta ve kontrol (C2) sunucusu işlettiği gözlemlendi. Söz konusu sunucunun Temmuz 2026'da kurulduğu tahmin ediliyor. Altyapı, tek günlük yazılım açıkları aracılığıyla bırakılan ve hem HTTPS hem de Telegram API'sini C2 amacıyla kullanan bir Tonnerre varyantı olan Tornado ile ilişkili ikinci aşama bir C2 sunucusu niteliği taşıyor.Mayıs 2026'nın sonlarında yeni C2 sunucularının ortaya çıkması, tehdit aktörünün yaklaşık iki on yıllık faaliyeti boyunca yaşadığı en uzun kesinti olarak nitelendirilen üç aylık bir hareketsizlik döneminin ardından gerçekleşti. Semperis'te güvenlik araştırması kıdemli başkan yardımcısı Tomer Bar, grubun son altı ay içindeki veri sızdırma faaliyetlerini izlediklerini belirterek mağdur sayısının düşük kaldığını, bunun hedefli saldırılara ya da yeni kurbanları enfekte etmedeki güçlüklere işaret edebileceğini ifade etti. Bar, İran tehdit aktörünün yeni C2 sunucusunu İran ile ABD arasındaki son gerginliklerin başladığı dönemde ABD topraklarında barındırmayı tercih ettiğini ve bu durumun beklentilerin tam tersine işaret ettiğini de sözlerine ekledi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.