
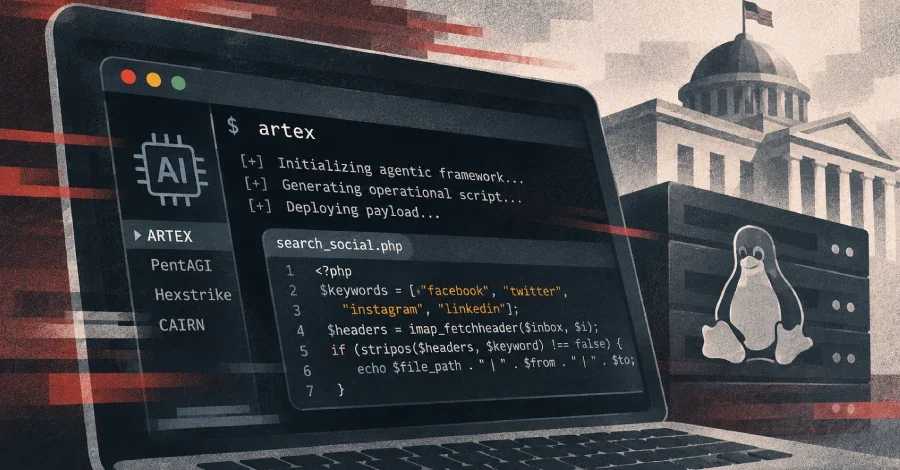
Palo Alto Networks'ün tehdit istihbaratı birimi Unit 42, Ekim 2025 ile Nisan 2026 arasında gözlemlenen ve hükümet kurumlarına ait Linux altyapısını hedef alan bir siber casusluk kampanyasının ayrıntılarını kamuoyuyla paylaştı. CL-UNK-1211 adıyla izlenen bu kampanyada "CL" küme, "UNK" ise motivasyonun henüz bilinmediği anlamına geliyor. Araştırmacılar Roey Porat ve Tom Fakterman, saldırganların Linux ortamlarında kapsamlı keşif faaliyetleri yürüttüğünü ve istihbarat toplamayı desteklemek amacıyla ağa kalıcı erişim sağlamaya çalıştığını belirtti.
Saldırganlar, açık kaynaklı araçları, özel geliştirilen çapraz platform arka kapılarını ve web kabuklarını bir arada kullanarak erişimi sürdürdü. Kampanya aynı zamanda uç nokta korumalarını devre dışı bırakma, sistem günlüklerini silme ve faaliyeti meşru bir güvenlik değerlendirmesi gibi göstermek amacıyla yanıltıcı kırmızı takım işaretleri bırakma girişimlerini de kapsıyor.
Saldırganların zip_mails.sh adlı bir bash betiği oluşturmaya çalıştığı da tespit edildi; bu betik, ilgili e-postaları ZIP arşivlerine sıkıştırarak dışarı aktarmayı hedefliyordu. Ancak betikteki sözdizimi hataları nedeniyle program çalıştırıldığında başarısız oldu.
ARTEX, yaygın kötüye kullanım raporlarının ardından yazarı tarafından kaldırılmış olsa da ARTEX PRO adıyla ticari bir sürümü ve ScopeWeaver adıyla yerelleştirilmiş bir varyantı ortaya çıktı. Storm-0940 (UNC7228) adlı grubun ABD ve Avrupa'daki kurumsal yazılım, endüstriyel otomasyon, yarı iletken üretimi ve tasarımı ile telekomünikasyon sektörlerinde ARTEX kullandığı belgelendi. Finansal motivasyonlu tehdit aktörlerinin Asya'daki finans sektörünü hedef alarak ARTEX'i veri hırsızlığı ve gasp operasyonlarında kullandığı da rapor edildi. Kuzey Kore devleti destekli Onyx Sleet (Andariel) ve Pearl Sleet (Lawrencium) gruplarının da ARTEX'i operasyonlarında kullandığı tespit edildi. PentAGI'nin ise Asya'daki kuruluşlara yönelik WHOIS varlık haritalama ve sistematik keşif ile güvenlik açığı tarama faaliyetlerinde kullanıldığı belirlendi.
GTIG ve Mandiant, ARTEX ve benzeri çerçevelerin saldırı zaman çizelgelerini makine hızına indirdiğini ancak şu an için hız kazanımının gizlilik pahasına geldiğini vurguladı. Kısıtsız özerk çalıştırmanın adli iz bırakan trafik ürettiğini, tanınabilir tanımlayıcılara dayandığını ve kod düzeyinde belirgin izler bıraktığını, bunun da tespit ve müdahale olasılığını artırdığını belirttiler.
Yapay Zeka Destekli Betikler ve Çok Katmanlı Saldırı Yöntemi
Kampanyanın en dikkat çekici özelliklerinden biri, büyük dil modellerinin (LLM) ve otomatik yapay zeka ajanlarının kötü amaçlı kod üretmek ve çalıştırmak için kullanılmış olmasının kuvvetle düşündürülmesidir. Unit 42 araştırmacıları, incelenen betiklerin standart geliştirici belgelerine değil, konuşma dilinde yazılmış adım adım mantık notlarına sahip olduğunu tespit etti. Bu notların, kodun işleyişini talimatı veren operatöre açıkladığı değerlendiriliyor. Araştırmacılara göre bu durum, kodun doğrudan bir yapay zeka çıktısından kopyalandığına ya da otomatik bir yapay zeka ajanı tarafından dağıtıldığına işaret ediyor.Saldırganlar, açık kaynaklı araçları, özel geliştirilen çapraz platform arka kapılarını ve web kabuklarını bir arada kullanarak erişimi sürdürdü. Kampanya aynı zamanda uç nokta korumalarını devre dışı bırakma, sistem günlüklerini silme ve faaliyeti meşru bir güvenlik değerlendirmesi gibi göstermek amacıyla yanıltıcı kırmızı takım işaretleri bırakma girişimlerini de kapsıyor.
Kimlik Bilgisi Toplama: Üç Farklı Yöntem
Saldırganlar, hedef ortamdan kimlik bilgisi elde etmek için üç farklı teknik uyguladı. Birincisi, .bashrc dosyasının parola çalmaya yönelik kötü amaçlı bir komut içeren sürümüyle değiştirilmesiydi. İkincisi, yönetici kimlik bilgilerini ele geçirmek amacıyla PHP giriş sayfalarına kod enjekte edilmesiydi. Üçüncüsü ise yapılandırma dosyaları ve komut geçmişi dosyalarında açık metin biçiminde saklanan e-posta, SMTP ve veritabanı parolalarının taranmasıydı. Açık kaynaklı ve özel geliştirilen PHP web kabukları, hedef ağlarda kalıcı bir arka kapı oluşturmanın temel aracı olarak kullanıldı.SysGoRAT: Go Diliyle Yazılmış Özel Uzaktan Erişim Truva Atı
Saldırıların merkezinde, Go programlama diliyle yazılmış ve hem Windows hem de Linux sistemlerini destekleyen özel bir uzaktan erişim truva atı yer alıyor: SysGoRAT. Bu kötü amaçlı yazılım, WebSocket üzerinden sabit kodlanmış bir IP adresine (104.194.158[.]65:443) bağlanarak komuta ve kontrol (C2) iletişimi kuruyor. SysGoRAT'ın desteklediği yedi komut türü şunlar:- command: Linux'ta /bin/sh -c, Windows'ta cmd /C aracılığıyla rastgele komut çalıştırma
- control: Etkileşimli kabuk başlatma (shell_start), ekran görüntüsü alma (screenshot), C2 sunucusuna dosya sızdırma (download) ve kalıcılık kurma (persist) gibi alt komutları kapsayan kontrol modülü
- list_dir: Dizin içeriğini listeleme
- shell_input: Etkileşimli kabuk oturumu oluşturma
- proxy_connect: Rastgele bir hedefe TCP bağlantısı kurma
- proxy_data: Kurulu proxy bağlantısı üzerinden çift yönlü veri iletimi
- proxy_close: Proxy oturumunu sonlandırma ve kaldırma
E-posta Sızdırma ve Sosyal Medya Hesaplarına Erişim Girişimi
Saldırganlar, disk üzerinde adli iz bırakmamak amacıyla bellek içi ters kabuklar da kullandı. Bunun yanı sıra belirli klasörlerde depolanan e-posta sayısını tespit etmek için "/var/qmail/mailnames/" dizinleri tarandı. Unit 42'nin açıklamasına göre saldırganlar, sosyal medyayla ilişkili e-postaları da aradı; bu amaçla dağıtılan search_social.php adlı PHP betiği, e-posta başlıklarında belirli anahtar kelimeleri tarayarak dosya yolunu, sosyal medya hesabı gönderenini, alıcısını ve konusunu görüntülüyordu.Saldırganların zip_mails.sh adlı bir bash betiği oluşturmaya çalıştığı da tespit edildi; bu betik, ilgili e-postaları ZIP arşivlerine sıkıştırarak dışarı aktarmayı hedefliyordu. Ancak betikteki sözdizimi hataları nedeniyle program çalıştırıldığında başarısız oldu.
Ajansal Saldırı Çerçeveleri ve Daha Geniş Bir Tehdit Tablosu
Unit 42'nin bulguları, Google Threat Intelligence Group (GTIG), Mandiant ve Microsoft'un ayrı raporlarıyla da örtüşüyor. Bu kuruluşlar, tehdit aktörlerinin ARTEX, PentAGI, Hexstrike ve CAIRN gibi açık kaynaklı ajansal sızma testi çerçevelerini saldırı yaşam döngüsünün çeşitli aşamalarında ve daha önce görülmemiş bir hız ve ölçekte kullandığını belgeledi.ARTEX, yaygın kötüye kullanım raporlarının ardından yazarı tarafından kaldırılmış olsa da ARTEX PRO adıyla ticari bir sürümü ve ScopeWeaver adıyla yerelleştirilmiş bir varyantı ortaya çıktı. Storm-0940 (UNC7228) adlı grubun ABD ve Avrupa'daki kurumsal yazılım, endüstriyel otomasyon, yarı iletken üretimi ve tasarımı ile telekomünikasyon sektörlerinde ARTEX kullandığı belgelendi. Finansal motivasyonlu tehdit aktörlerinin Asya'daki finans sektörünü hedef alarak ARTEX'i veri hırsızlığı ve gasp operasyonlarında kullandığı da rapor edildi. Kuzey Kore devleti destekli Onyx Sleet (Andariel) ve Pearl Sleet (Lawrencium) gruplarının da ARTEX'i operasyonlarında kullandığı tespit edildi. PentAGI'nin ise Asya'daki kuruluşlara yönelik WHOIS varlık haritalama ve sistematik keşif ile güvenlik açığı tarama faaliyetlerinde kullanıldığı belirlendi.
GTIG ve Mandiant, ARTEX ve benzeri çerçevelerin saldırı zaman çizelgelerini makine hızına indirdiğini ancak şu an için hız kazanımının gizlilik pahasına geldiğini vurguladı. Kısıtsız özerk çalıştırmanın adli iz bırakan trafik ürettiğini, tanınabilir tanımlayıcılara dayandığını ve kod düzeyinde belirgin izler bıraktığını, bunun da tespit ve müdahale olasılığını artırdığını belirttiler.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.