
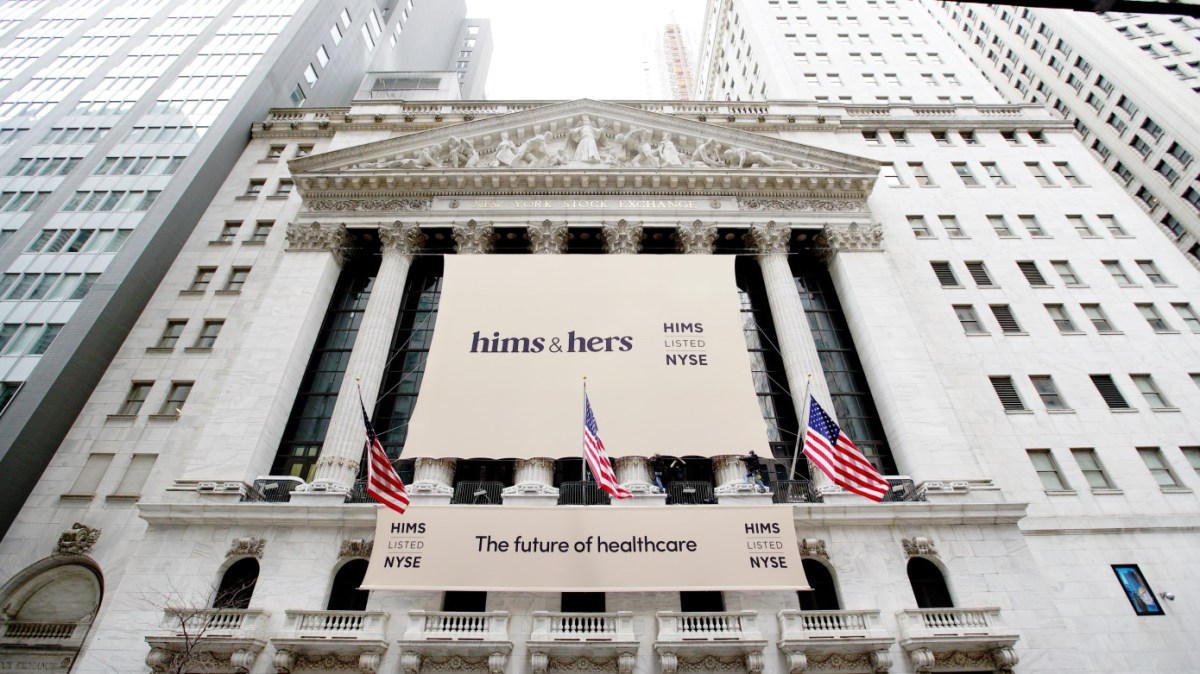
ABD Federal Ticaret Komisyonu (FTC), halka açık bir şirket olan sağlık platformu Hims & Hers aleyhine California federal mahkemesinde dava açtı. Komisyon, şirketin cinsel sağlık, ruh sağlığı, kilo yönetimi ve benzeri alanlarda reçete hizmeti sunarken edindiği hassas hasta verilerini, kullanıcıların haberi olmaksızın Meta, Snap, Microsoft, Pinterest, Reddit ve X gibi teknoloji ve reklam devleriyle paylaştığını ileri sürdü. Dava, FTC'nin son yıllarda sağlık sektöründe yürüttüğü denetim sürecinin bir parçası olarak değerlendiriliyor.
Piksel tabanlı izleme kodları, şirketlerin web sitelerini ziyaret eden kullanıcılar hakkında daha fazla bilgi edinmek amacıyla yaygın biçimde kullandığı bir yöntem. Bu kodlar, kodu sağlayan reklam platformlarına hangi kullanıcıların siteyi ne zaman ziyaret ettiğine dair verileri aktarıyor. Söz konusu yöntemin sağlık platformlarında kullanılması ise özellikle hassas hasta bilgilerinin üçüncü taraflarla paylaşılması riskini beraberinde getiriyor.
Hims & Hers, web sitesinde yayımladığı açıklamada FTC'nin iddialarını açıkça reddetmedi. Şirket, gizlilik politikasının kullanıcılara verilerinin nasıl kullanılacağını seçme hakkı tanıdığını belirterek kendi tutumuna güvendiğini ifade etti ve iddialara karşı hukuki mücadele yürüteceğini duyurdu.
Piksel izleyicilerin yol açtığı veri sızıntısı sorunu yalnızca özel sektörle sınırlı kalmıyor. 2024 yılında TechCrunch, ABD Posta Servisi'nin (USPS) oturum açmış kullanıcıların ev adreslerini piksel takip kodları aracılığıyla Meta, LinkedIn ve Snap ile paylaştığını ortaya koydu. USPS, bu haberin ardından söz konusu kodları sitesinden kaldırdı. Bu örnek, yapılandırma hatalarının istenmeyen veri toplamaya nasıl zemin hazırlayabileceğini gözler önüne seriyor.
Piksel İzleyiciler Aracılığıyla Veri Akışı
FTC'nin şikayetine göre Hims & Hers, web sitesine Meta, Snap ve diğer şirketler tarafından sağlanan piksel boyutunda izleme kodları yerleştirdi. Bu izleyiciler, kullanıcıların sağlık bilgilerini "yakalayarak ve paylaşarak" şirketin kendi gizlilik politikasıyla çelişen bir veri akışı oluşturdu. Komisyon ayrıca Hims & Hers'in, kullanıcıların site üzerindeki tıklamalarını ve diğer eylemlerini izlemek için Meta'nın araçlarından yararlandığını da iddia etti.Piksel tabanlı izleme kodları, şirketlerin web sitelerini ziyaret eden kullanıcılar hakkında daha fazla bilgi edinmek amacıyla yaygın biçimde kullandığı bir yöntem. Bu kodlar, kodu sağlayan reklam platformlarına hangi kullanıcıların siteyi ne zaman ziyaret ettiğine dair verileri aktarıyor. Söz konusu yöntemin sağlık platformlarında kullanılması ise özellikle hassas hasta bilgilerinin üçüncü taraflarla paylaşılması riskini beraberinde getiriyor.
Yanıltıcı Faturalama ve İptal Engelleri
FTC, veri paylaşımının yanı sıra Hims & Hers'i yanıltıcı faturalama uygulamalarıyla da itham etti. Komisyon, şirketin müşterilerin aboneliklerini iptal etmesini zorlaştıran politikalar oluşturduğunu ve bu durumun federal tüketici koruma yasalarını ihlal ettiğini öne sürdü.Hims & Hers, web sitesinde yayımladığı açıklamada FTC'nin iddialarını açıkça reddetmedi. Şirket, gizlilik politikasının kullanıcılara verilerinin nasıl kullanılacağını seçme hakkı tanıdığını belirterek kendi tutumuna güvendiğini ifade etti ve iddialara karşı hukuki mücadele yürüteceğini duyurdu.
FTC'nin Sağlık Sektörüne Yönelik Artan Denetimleri
Bu dava, FTC'nin sağlık ve telehealth şirketlerine yönelik sürdürdüğü denetim politikasının son halkasını oluşturuyor. Komisyon daha önce telehealth girişimi Cerebral, alkol bağımlılığı tedavi platformu Monument, sağlık veri şirketi GoodRx ve terapi hizmeti sağlayıcısı BetterHelp hakkında da benzer gerekçelerle harekete geçmişti. Bu şirketlerin tamamı, hassas hasta verilerini web siteleri aracılığıyla üçüncü taraf teknoloji devleri ve reklam platformlarıyla paylaşmakla suçlanmıştı.Piksel izleyicilerin yol açtığı veri sızıntısı sorunu yalnızca özel sektörle sınırlı kalmıyor. 2024 yılında TechCrunch, ABD Posta Servisi'nin (USPS) oturum açmış kullanıcıların ev adreslerini piksel takip kodları aracılığıyla Meta, LinkedIn ve Snap ile paylaştığını ortaya koydu. USPS, bu haberin ardından söz konusu kodları sitesinden kaldırdı. Bu örnek, yapılandırma hatalarının istenmeyen veri toplamaya nasıl zemin hazırlayabileceğini gözler önüne seriyor.
 Webmaster
 Webmaster
 Webmaster
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.