
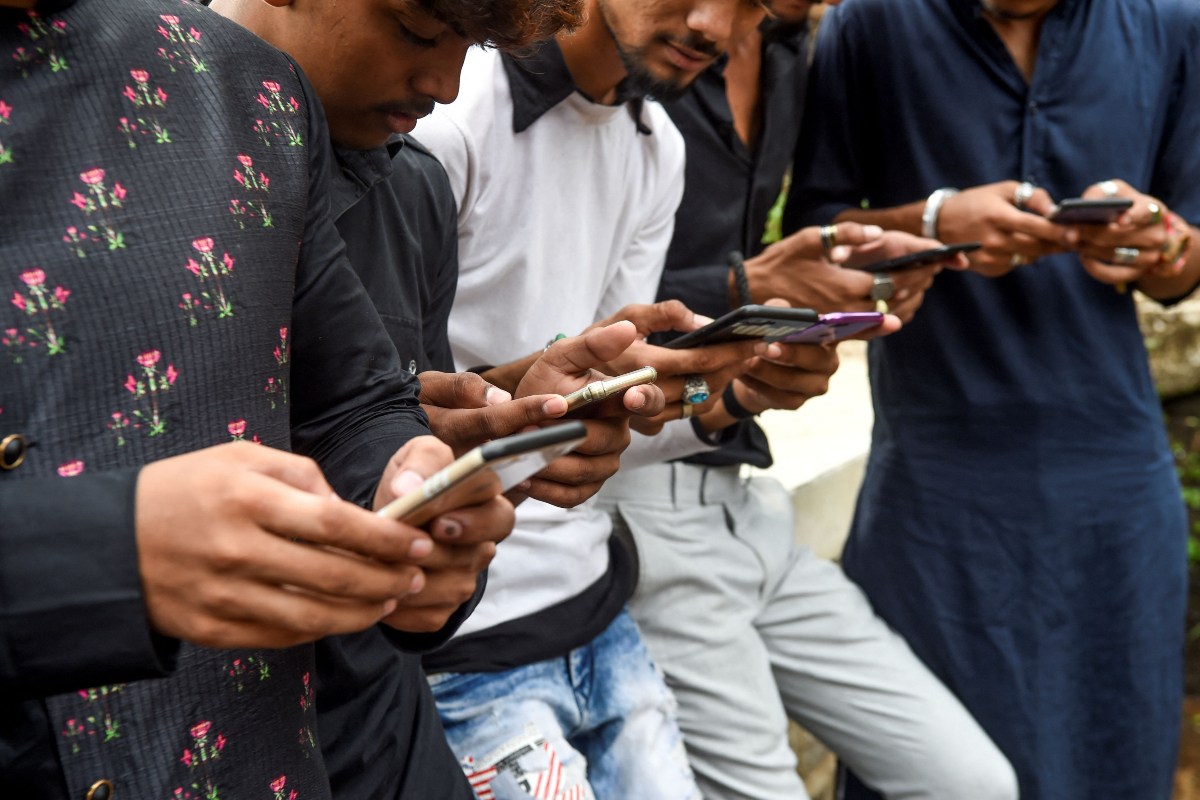
Hindistan'ın telekomünikasyon sektörünü denetleyen Telecommunications Regulatory Authority of India (TRAI), ticari iletişimlere ilişkin mevcut kuralları güncelledi. Yeni düzenlemeyle, kullanıcıların gelen aramaları spam veya gereksiz ilan olarak işaretleyebilmesine imkan veren arama kimliği ve arama yönetim uygulamalarının, bu şikayetleri doğrudan telekom operatörlerinin yürüttüğü blockchain tabanlı bir platforma aktarması zorunlu hale getirildi. TRAI tarafından yapılan açıklamada, değişikliğin spam gönderenlere karşı alınacak önlemlerde kullanılabilir rapor havuzunu genişletmeyi amaçladığı ve uygulamalar tarafından toplanan uyarıları, telekom sektörünün idari altyapısıyla entegre etmeyi hedeflediği belirtildi.
Cuma günü yürürlüğe giren güncellemeler, bu kısıtlamayı koruduğu için tanıtım, hizmet ve işlem amaçlı kullanılan belirlenmiş numara serilerinden gelen aramaların toplu biçimde engellenmesine, filtrelenmesine veya spam olarak etiketlenmesine izin verilmiyor. Düzenleyici kurum, bireysel kullanıcıların bu tür aramaları kendi cihazlarında yine de manuel olarak engelleyebileceğini kaydetti. Truecaller adına yapılan açıklamada, “Verilerimiz ve kullanıcı geri bildirimlerimiz, bu özel muafiyetin spam aramalarda ciddi artışlara neden olduğunu açıkça gösteriyor. Ancak biz geçen yılın sonundan beri bu sınırlamalara uyum sağlıyoruz” ifadeleri yer aldı.
New Delhi merkezli politika düşünce kuruluşu The Dialogue'nin kurucu direktörü Kazim Rizvi ise uygulamanın belirli bir kullanıcı şikayetini iletmek zorunda tutulması ile şüpheli aramaları tespit etmek için kullandığı daha geniş veri setlerini, itibar sinyallerini veya analiz sistemlerini paylaşmak zorunda tutulmasının tamamen farklı boyutlar olduğunu ifade etti. Rizvi, düzenlemenin hangi bilgilerin aktarılacağını, kullanıcıların nasıl bilgilendirileceği veya rıza alınacağı ve söz konusu verilerin ileride nasıl saklanıp kullanılabileceğine dair netliğe kavuşması gerektiğini belirtti.
TRAI'nin, uygulamaların hangi bilgileri paylaşması gerektiği ve Android ya da iOS gibi akıllı telefon işletim sistemlerinde ve varsayılan çeviricilerde yer alan spam raporlama özelliklerinin de bu kural kapsamında olup olmayacağına dair TechCrunch'un sorularına yanıt vermemesi dikkat çekti.
Srivastava, kararın ana ölçütün aramanın nasıl başlatıldığı olduğunu, sadece yapay zeka sesi kullanıp kullanmadığı olmadığını vurgulayarak insan eliyle başlatılan yapay zeka destekli aramalarda belirsizlikler bulunduğunu kaydetti. TRAI'nin eski yardımcısı Satya N. Gupta ise yeni kuralların işletmelerin yapay zeka veya otomatik arama teknolojilerini kullanmasını kısıtlamadığını, yalnızca bu kullanımı telekom operatörlerine bildirmelerini şart koştuğunu açıkladı. Operatörlerin A2P aramalarından dakikada en fazla 5 paise (yaklaşık 0,052 sent) sonlandırma ücreti almasına izin verildiği ancak belirli belirlenmiş numara serilerinden yapılan aramaların bu vergiden muaf tutulduğu belirtildi.
Rizvi, yeni tanımı iletişim merkezlerinden veya tek tıkla arama hizmetlerinden gelen, insan unsurunun hâlâ süreçte bulunduğu yazılımlı aramaları da kapsayabileceğine dikkat çekerek, ayrım yapılmadığı takdirde A2P kategorisinin düzenleyicinin önlemek istediği zarardan daha geniş bir alana yayılma riski taşıdığını ifade etti.
Tek Taraflı Veri Paylaşımı Tartışması
Düzenlemenin açıklanmasının ardından spam engelleyici yazılım üreticisi Truecaller, kuralı sert bir dille eleştirdi. Şirket yetkilileri, uygulamanın bir “tek taraflı değişim” içerdiğini ve rekabeti zayıflattığını vurguladı. Truecaller'a göre söz konusu kural, arama yönetim uygulamalarına ait ticari açıdan değerli ve öznitelikli veriyi doğrudan telekom operatörlerinin eline geçiriyor. Stockholm merkezli firma, küresel ölçekte 500 milyondan fazla aylık aktif kullanıcısından 350 milyondan fazlasının bulunduğu Hindistan'ı en büyük pazarı olarak konumlandırıyor. Şirket, topluluk raporlarını otomatik tespit algoritmalarıyla birleştirerek spam aramaları engellemeye çalışıyor.Spam Aramlar ve Geçmiş Düzenlemeler
Yeni kural, Hindistan'da kontrolsüz spam ve dolandırıcı aramaların hızla arttığı bir dönemde hayata geçiyor. Truecaller'ın Şubat ayında yayımladığı rapora göre, Hindistan'daki kullanıcılar 2025 yılında yaklaşık 42 milyar spam aramasıyla karşılaştı; bunların bir kısmı engellendi, etiketlendi veya cevapsız bırakıldı. Firma ayrıca aynı yıl boyunca neredeyse 12 milyar spam aramasını filtrelediğini açıkladı. Truecaller ve Hindistanlı düzenleyici kurum arasında spam aramaların nasıl yönetileceğine dair farklı görüşler yıllardır devam ediyor. İsveçli firma daha önce, hükümet tarafından belirlenen bazı numara serilerinden gelen aramaların otomatik olarak spam olarak etiketlenmesini yasaklayan kısıtlamalara itiraz etmişti. Uygulama geliştiricisi, bu istisna kategorisinin istenmeyen aramaların filtrelerden sızmasına yol açabileceğini savunmuştu.Cuma günü yürürlüğe giren güncellemeler, bu kısıtlamayı koruduğu için tanıtım, hizmet ve işlem amaçlı kullanılan belirlenmiş numara serilerinden gelen aramaların toplu biçimde engellenmesine, filtrelenmesine veya spam olarak etiketlenmesine izin verilmiyor. Düzenleyici kurum, bireysel kullanıcıların bu tür aramaları kendi cihazlarında yine de manuel olarak engelleyebileceğini kaydetti. Truecaller adına yapılan açıklamada, “Verilerimiz ve kullanıcı geri bildirimlerimiz, bu özel muafiyetin spam aramalarda ciddi artışlara neden olduğunu açıkça gösteriyor. Ancak biz geçen yılın sonundan beri bu sınırlamalara uyum sağlıyoruz” ifadeleri yer aldı.
Uzman Analizleri ve Uygulama Belirsizlikleri
New Delhi merkezli danışmanlık firması The Quantum Hub'tan Sumeysh Srivastava, son değişikliklerin iki ayrı katmanı birbirine bağladığını belirterek teknik ve yargısal sorgulamaları beraberinde getirdiğini söyledi. Srivastava'ya göre telekom operatörleri temel ağ altyapısını ve blockchain destekli anti-spam sistemini yönetirken, arama kimliği uygulamaları bu ağın üzerinde çalışarak aramaları tespit ve filtreliyor. Bu durum, uygulamaların hangi standartlarda raporlama yapacağı ve kendileri telekom şirketi olmayan firmalara bu zorunluluğun nasıl uygulanacağı gibi soruları akla getiriyor. Mart ayında yayımlanan taslak tasarımda, söz konusu kuralın Hindistan'ın bilişim kanunları kullanılarak yaptırıma bağlanabileceği belirtilmişti. Srivastava, nihai duyuruda bu yaptırım mekanizmasının korunup korunmadığına dair net bir bilgiye yer verilmediğini ve uygulamaların ne kadar veri paylaşmak zorunda kalacağını da henüz bilinemediğini vurguladı.New Delhi merkezli politika düşünce kuruluşu The Dialogue'nin kurucu direktörü Kazim Rizvi ise uygulamanın belirli bir kullanıcı şikayetini iletmek zorunda tutulması ile şüpheli aramaları tespit etmek için kullandığı daha geniş veri setlerini, itibar sinyallerini veya analiz sistemlerini paylaşmak zorunda tutulmasının tamamen farklı boyutlar olduğunu ifade etti. Rizvi, düzenlemenin hangi bilgilerin aktarılacağını, kullanıcıların nasıl bilgilendirileceği veya rıza alınacağı ve söz konusu verilerin ileride nasıl saklanıp kullanılabileceğine dair netliğe kavuşması gerektiğini belirtti.
TRAI'nin, uygulamaların hangi bilgileri paylaşması gerektiği ve Android ya da iOS gibi akıllı telefon işletim sistemlerinde ve varsayılan çeviricilerde yer alan spam raporlama özelliklerinin de bu kural kapsamında olup olmayacağına dair TechCrunch'un sorularına yanıt vermemesi dikkat çekti.
Yapay Zeka Destekli Aramalar İçin Yeni Kapsam
Güncelleme yalnızca geleneksel spam aramalarla sınırlı kalmadı; yazılımlar ve yapay zeka ses ajanlarının arama yapmak için kullanımına da yeni kurallar getirdi. Bir kişinin doğrudan numarayı çevirmeden, otomatik sistemlerle gerçekleştirilen aramalar artık TRAI'nin uygulama-kişiden oluşan (A2P) çerçevesi altında değerlendiriliyor. Bu kapsamda önceden kaydedilmiş veya yapay zeka tarafından üretilmiş sesler içeren otomatik çağrı sistemleri yer alıyor. Böyle teknolojileri kullanan şirketlerin, kullanım niyetlerini ve dahil edilen telefon numaralarını telekom operatörlerine önceden beyan etmek zorunda olduğu belirtildi. Beyan edilmeyen A2P aramalarının spam olarak kabul edileceği açıklandı.Srivastava, kararın ana ölçütün aramanın nasıl başlatıldığı olduğunu, sadece yapay zeka sesi kullanıp kullanmadığı olmadığını vurgulayarak insan eliyle başlatılan yapay zeka destekli aramalarda belirsizlikler bulunduğunu kaydetti. TRAI'nin eski yardımcısı Satya N. Gupta ise yeni kuralların işletmelerin yapay zeka veya otomatik arama teknolojilerini kullanmasını kısıtlamadığını, yalnızca bu kullanımı telekom operatörlerine bildirmelerini şart koştuğunu açıkladı. Operatörlerin A2P aramalarından dakikada en fazla 5 paise (yaklaşık 0,052 sent) sonlandırma ücreti almasına izin verildiği ancak belirli belirlenmiş numara serilerinden yapılan aramaların bu vergiden muaf tutulduğu belirtildi.
Rizvi, yeni tanımı iletişim merkezlerinden veya tek tıkla arama hizmetlerinden gelen, insan unsurunun hâlâ süreçte bulunduğu yazılımlı aramaları da kapsayabileceğine dikkat çekerek, ayrım yapılmadığı takdirde A2P kategorisinin düzenleyicinin önlemek istediği zarardan daha geniş bir alana yayılma riski taşıdığını ifade etti.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.