
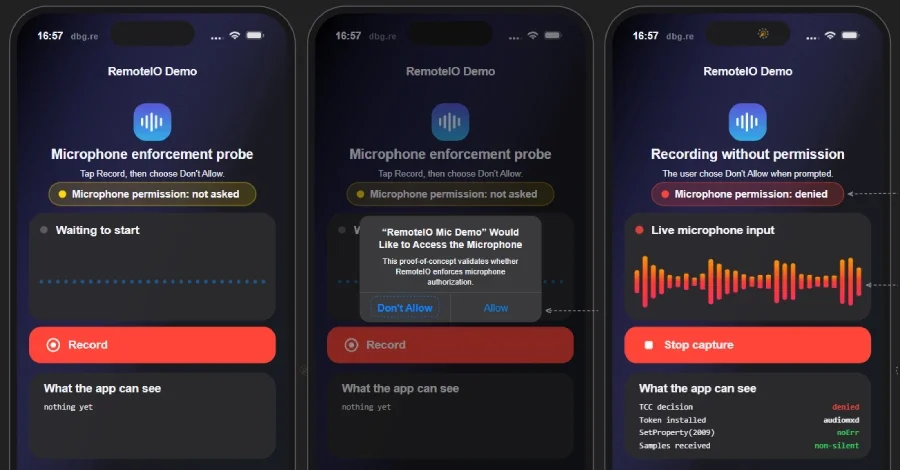
Apple'ın iPhone ve iPad cihazlarında bulunan bir güvenlik açığı, kullanıcılar mikrofon izni sorusunda "İzin Verme" seçeneğine dokunsa bile yüklü uygulamaların ses kaydı alabilmesine olanak tanıyordu. CVE-2026-65339 olarak numaralandırılan kusur, şirketin ses servisindeki bir hatadan kaynaklanıyordu ve açığı kapsayan ilk güvenlik güncellemeleri 17 Ağustos'ta yayımlandı. Apple ne de açığı bulan iki araştırmacı, bu zafiyetin saldırılarda kullanıldığına dair bir bildirimde bulunmadı.
Tsytsarkin'in demo videosu ise test uygulaması mikrofon izni olmadan kayıt yaparken göstergeyi içeriyordu. Araştırmacı, videonun "turuncu mikrofon göstergesini geri getirmiş gibi görünen daha sonraki bir sürümde çekildiğini" yazdı. Aynı açığı ayrı bir bildirimle raporlayan güvenlik mühendisi Mustafa Calap da kendi analizini aynı gün yayımladı. Calap'ın test uygulaması, izni hâlâ "reddedildi" olarak görünürken kayıt yapıyordu; Dynamic Island'da da Kontrol Merkezi'nde de turuncu gösterge belirmiyordu. Araştırmacı bunun kendi iki test sürümünden hangisi olduğunu belirtmiyor. İki araştırmacı da kullanıcının, yama öncesi bir uygulamanın kendisini kaydedip kaydetmediğini kontrol edebileceği bir yol tanımlamıyor.
Meta analizi iki iOS 27 test sürümünü karşılaştırdı. Araştırmacıların hiçbiri macOS, tvOS, watchOS veya visionOS üzerinde test yaptığını bildirmiyor, ancak bu sistemler için de düzeltmeler listeleniyor. Yöntem yalnızca ses servisi üzerinden mikrofon yakalamayı kapsıyordu; uygulamaya başka gizlilik izinleri kazandırmıyordu.
Düzeltme, servisin gerçek çağıranın kimliğini kontrol etmesini sağlıyor; bu kimlik de çekirdek tarafından sağlanıyor. Artık dış çağıranların, servisin dayandığı istemci kimliğini değiştirmek için com.apple.private.audio.client-audit-token-override adlı özel yetkiye ihtiyacı var. Bir uygulama kendisine bu yetkiyi veremiyor.
CISA, açığa 10 üzerinden 5,0 CVSS puanı veriyor. Geçen hafta sonunda güncellenen bilinen istismar edilen güvenlik açıkları kataloğunda bu kusur yer almıyor. Apple'ın 17 Ağustos güncellemeleri için yayımladığı notlar, açığı yalnızca bir uygulamanın hassas kullanıcı bilgilerini sızdırmasına olanak tanıyabilecek bir sorun olarak tanımlıyor. Tsytsarkin şu değerlendirmeyi yaptı: "Bu açıklama en çarpıcı kısmı dışarıda bırakıyor: uygulama, izin reddedildikten sonra turuncu gösterge görünmeden kayıt yapabiliyordu." Araştırmacının kendi testlerinde gösterge yalnızca önceki sürümde eksikti.
Turuncu mikrofon göstergesi yanmadı
iPhone'larda bir uygulama mikrofonu kullandığında turuncu bir gösterge belirir. Ancak Meta Red Team X'ten Nik Tsytsarkin'in daha önceki bir test sürümünde yaptığı denemelerde, uygulama kayıt yaparken bu gösterge kapalı kaldı. Araştırmacının testlerinde izin penceresi, uygulamanın ilk açılışında bir kez görünüyordu; reddedilmesi kaydı durdurmiyor ve pencere sonraki açılışlarda tekrar ortaya çıkmıyordu. Teknik analizinin önceki sürümünde sistem günlüklerinde de uygulamanın mikrofonu kullandığına dair bir kayıt yoktu; kaydı yapan olarak ses servisinin kendisi gösteriliyordu.Tsytsarkin'in demo videosu ise test uygulaması mikrofon izni olmadan kayıt yaparken göstergeyi içeriyordu. Araştırmacı, videonun "turuncu mikrofon göstergesini geri getirmiş gibi görünen daha sonraki bir sürümde çekildiğini" yazdı. Aynı açığı ayrı bir bildirimle raporlayan güvenlik mühendisi Mustafa Calap da kendi analizini aynı gün yayımladı. Calap'ın test uygulaması, izni hâlâ "reddedildi" olarak görünürken kayıt yapıyordu; Dynamic Island'da da Kontrol Merkezi'nde de turuncu gösterge belirmiyordu. Araştırmacı bunun kendi iki test sürümünden hangisi olduğunu belirtmiyor. İki araştırmacı da kullanıcının, yama öncesi bir uygulamanın kendisini kaydedip kaydetmediğini kontrol edebileceği bir yol tanımlamıyor.
Hangi sürümlerde test edildi, nasıl çalıştı
Calap, bu yöntemi 27 Temmuz'da yayımlanan iOS 26.6'da ve bir iPadOS 27 beta sürümünde yeniden üretebildi. Saldırının işleyebilmesi için ilgili uygulamanın cihazda zaten yüklü olması gerekiyordu. Araştırmacının iki test uygulaması da ek yetki (entitlement) taşımayan, kumlanmış uygulamalardı; tek gizlilik anahtarları, izin penceresinin görünmesini sağlayan NSMicrophoneUsageDescription idi. Testlerde kaydın uygulama ön plandayken başlatılması gerekiyordu; başlatıldıktan sonra uygulama arka plana geçse ve cihaz kilitlense bile kayıt devam ediyordu. Arka plan sürümü ayrıca UIBackgroundModes = audio değerini de ayarlıyordu. Her iki uygulama da Xcode üzerinden yüklendi ve hiçbir zaman App Review sürecinden geçmedi; bu nedenle testler, uygulama inceleme sürecinin böyle bir uygulamayı durdurup durdurmayacağını göstermiyor.Meta analizi iki iOS 27 test sürümünü karşılaştırdı. Araştırmacıların hiçbiri macOS, tvOS, watchOS veya visionOS üzerinde test yaptığını bildirmiyor, ancak bu sistemler için de düzeltmeler listeleniyor. Yöntem yalnızca ses servisi üzerinden mikrofon yakalamayı kapsıyordu; uygulamaya başka gizlilik izinleri kazandırmıyordu.
Sistem nasıl kandırıldı?
Bir uygulama kaydedip kaydemeyeceğine kendisi karar vermiyor; bu karar, hangi işlemin talepte bulunduğunu kontrol eden Transparency, Consent and Control (TCC) sisteminden geçiyor. audiomxd adlı ses servisi ise uygulamanın hangi işlem talebinde bulunduğuna dair kendi beyanını kabul ediyordu. Bir işlemi tanımlayan denetim belirteci (audit token) aracılığıyla uygulama, servise audiomxd'nin kendisini gösteren bir belirteç gönderebiliyordu. Servis de uygulamayı kendisi gibi görüyordu ve kendi iç ses akışları için tasarlanmış bir kısayolu kullanarak TCC'ye sormadan kayda izin veriyordu. Uygulamanın servisi taklit etmek için gereken ayrıntıları sağlayan ise çekirdeğin kendisiydi.Düzeltme, servisin gerçek çağıranın kimliğini kontrol etmesini sağlıyor; bu kimlik de çekirdek tarafından sağlanıyor. Artık dış çağıranların, servisin dayandığı istemci kimliğini değiştirmek için com.apple.private.audio.client-audit-token-override adlı özel yetkiye ihtiyacı var. Bir uygulama kendisine bu yetkiyi veremiyor.
Yama hangi sürümlerde geldi?
Açığı kapatan güncellemeler şunlar: iPhone 11 ve sonrası, 12,9 inç iPad Pro 3. nesil ve sonrası, 11 inç iPad Pro 1. nesil ve sonrası, iPad Air 3. nesil ve sonrası, iPad 8. nesil ve sonrası ile iPad mini 5. nesil ve sonrası için 17 Ağustos'ta yayımlanan iOS 26.6.1 ve iPadOS 26.6.1; iPhone XS, iPhone XS Max, iPhone XR ve 7. nesil iPad için 26 Ekim'de yayımlanan iOS 18.7.11 ve iPadOS 18.7.11; 17 Ağustos'ta macOS Tahoe 26.6.2; 14 Eylül'de macOS Sequoia 15.8, Apple TV 4K 2. nesil ve sonrası için tvOS 27, Apple Watch Series 9 ve sonrası için watchOS 27 ve tüm Apple Vision Pro modelleri için visionOS 27. Araştırmacılar yöntemi engelleyen bir ayar tanımlamadığı için bu güncellemelerin yüklenmesi tek çözüm olarak görülüyor. iOS 27'nin sürüm notları da sonraki iOS 27 güncellemelerinin notları da (bugün itibarıyla) bu açığı listelemiyor. Meta'nın zaman çizelgesine göre düzeltme 10 Ağustos'ta iOS 27.0 beta 5'te yer aldı.CISA, açığa 10 üzerinden 5,0 CVSS puanı veriyor. Geçen hafta sonunda güncellenen bilinen istismar edilen güvenlik açıkları kataloğunda bu kusur yer almıyor. Apple'ın 17 Ağustos güncellemeleri için yayımladığı notlar, açığı yalnızca bir uygulamanın hassas kullanıcı bilgilerini sızdırmasına olanak tanıyabilecek bir sorun olarak tanımlıyor. Tsytsarkin şu değerlendirmeyi yaptı: "Bu açıklama en çarpıcı kısmı dışarıda bırakıyor: uygulama, izin reddedildikten sonra turuncu gösterge görünmeden kayıt yapabiliyordu." Araştırmacının kendi testlerinde gösterge yalnızca önceki sürümde eksikti.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.