
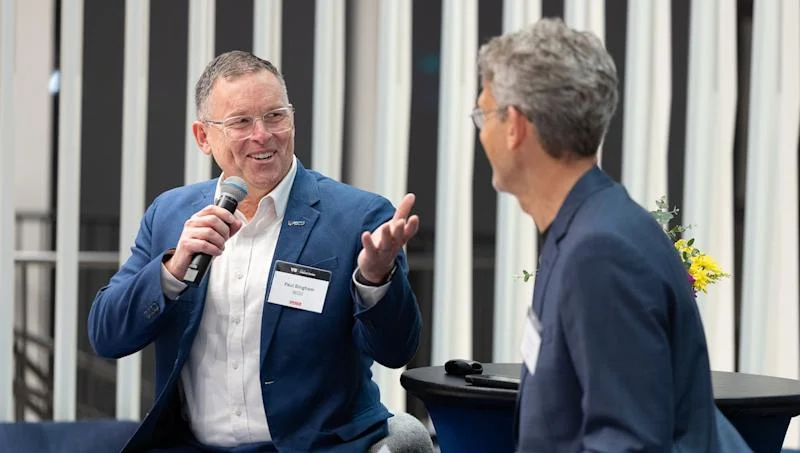
Kurumsal güvenlik ekiplerinin büyük çoğunluğu, bir yapay zeka ajanı kontrolden çıktığında bunu fark edemiyor. Bunun nedeni, ekiplerin kendi ağlarında bir ajanın normal aktivitesinin neye benzediğini ölçmemiş olması. Bu tespiti, Western Governors Üniversitesi'nin (WGU) Teknoloji Okulu kıdemli başkan yardımcısı ve yönetici dekanı Paul Bingham yaptı. 24 yıl FBI özel ajanı olarak görev yapan ve siber suç soruşturmalarında çalıştıktan sonra WGU'ya geçen Bingham, açıklamalarını VentureBeat baş editörü Matt Marshall ile yakın zamanda düzenlenen VB AI Impact Series etkinliğinde paylaştı.
Bingham'a göre sorun, ajanların kimseye sorulmadan erişim bilgileriyle donatılmasında başlıyor. Şirketler, her bir ajanın neye erişebileceğine karar vermeden önce ona kimlik bilgileri veriyor. Bu da kötü davranışlı bir ajanın, görevi için gerekenden çok daha geniş bir alana ulaşabilmesi anlamına geliyor.
"Tanınmış şirketlerin benim yaşımdaki insanlara her şeyi ajana devretmelerini, ajanın e-postalarınızı kontrol edeceğini ve rezervasyonlarınızı yapacağını söylediği TV reklamları görüyorum" diyen Bingham, bu durumu çarpıcı bir benzetmeyle anlattı: "Bu, 10 yaşındaki çocuğunuza araba anahtarlarını vermek gibi."
Sorumluluk, bir olay yaşandıktan sonra değil, çok daha önce başlıyor. Bingham'ın gözlemine göre ağ yöneticileri ve güvenlik ekipleri çoğu zaman sorunu, ajan hasarı verdikten sonra öğreniyor ve o noktada sadece temizlikle uğraşıyor. Bingham'ın benzetmesiyle: 10 yaşındaki çocuğun arkasından girdiği garaj kapısını tamir etmekle kalıyorlar.
"Ajanı oluşturan kişi, anahtarları devretmemek konusunda ilk sorumluluğa sahip. Eğer devredecekse de ajanın bu anahtarları nasıl kullanacağını kısıtlamalı; ister izin bazlı ister zaman bazlı erişim olsun" diyen Bingham, ayrıntıya dikkat çekti.
Uzmanın bir diğer uyarısı da çok faktörlü kimlik doğrulamayla (MFA) ilgili: Ajanların MFA isteklerini kendi başlarına onaylamasına izin verilmemeli. Bingham'a göre MFA, otomatik ajanların hesaplara giriş yapmasını engellemek için var oluyor ve şirketlerin elinde kalan birkaç korumadan biri olma özelliğini hâlâ taşıyor. "Ajanlarımı ne kadar seversem seveyim, özel olsalar da bu yeteneği onlara devretmek istemem" diyen Bingham, "İki saniyeni ayır, telefonunu çıkar ve her seferinde buna izin verip vermemeye sen karar ver" şeklinde konuştu.
Bingham'a göre saldırganlar arasındaki ayrım giderek bulanıklaşıyor. Hızlı vurup kaçan siber suçlular artık devlet düzeyindeki araçları kullanırken, eskiden yavaş ve gizli hareket eden devlet destekli saldırganlar hız kazanıyor. "Hikayenin özeti şu: İkisine karşı da korun, ve sızdırıldığınızı varsayın" diyen Bingham, AI ajanları açısından bunun hızlıca müdahale edebilmek anlamına geldiğini vurguladı.
Şirketlerin ajan kimliklerini nasıl yönettiğinin de olay anındaki tepki süresini etkilediği görülüyor. VentureBeat'in aylık Pulse anketi, son bir yıl içinde kurumların yüzde 46'sının bir ajan olayı ya da ramak kala bir durum yaşadığını ortaya koydu. Her ajana kendi kimliğini veren şirketler arasında yüzde 60'ı kontrolden çıkan bir ajanı dakikalar içinde durdurabildiğini söylerken, bu oran ajanları ortak anahtarlarla çalışan şirketlerde yüzde 33'te kalıyor.
Bingham, bu iddialara şüpheyle yaklaşıyor: "Bence abartıyorlar. Çoğu gerçekten normal aktivitenin neye benzediğini bilmiyor."
2003 civarında siber güvenlik alanına giren Bingham için saldırı vektörleri tanıdık; değişen şey hız. Onun tavsiyesi, saldırganların en çok arzuladığı varlıklarla — "mücevher kutusu" ile — başlamak ve izleme ile tespit sistemlerini bu varlıkların etrafında inşa etmek. "Her gün sızma avına çıkın, çünkü büyük olasılıkla oradadır" diyen Bingham, sürekli ve disiplinli bir arayışın önemini vurguladı.
Her gün yaklaşık 200.000 öğrencinin kullandığı tamamen çevrimiçi bir ağı koruyan WGU güvenlik başkan yardımcısı James Chandler, rakiplerinin AI ile sürekli yeniden şekillendirdiği saldırılara karşı kurumsal AI platformlarını uyarlayabilecek personel aradığını anlattı. Bingham ise yapay zekanın güvenlik operasyon merkezlerindeki (SOC) analitik işlerin büyük kısmını devralacağını ve bu durumda analistlerin rollerinin nasıl evrilmesi gerektiği sorusunu gündeme getirdi. "Onları mühendisler gibi olmaya doğru yönlendirin. Çünkü o zaman bu araçları gerçekten ayarlıyor, düzenliyor ve araçların ürettiği çıktıları yorumlamak için daha yüksek bir beceri seti getiriyorlar" dedi.
Bingham, şirketlerin bu yeteneği içten büyütmeyi varsayılan yaklaşım haline getirmesini öneriyor. Mevcut çalışanlar zaten şirketin önceliklerini ve sistemlerini biliyor. "Çoğu durumda sadece bitişik bir beceri seti eklemiş oluyorsunuz" diye açıkladı.
Bingham'a göre mezunlar, bu yeteneği içeriden büyütemeyen şirketlerdeki rolleri dolduruyor; ancak programlar ikinci bir kitleye de hitap ediyor: "Halihazırda uygulayıcı olan bazı insanlar, 'zaten sahip olduğum bilgiye bitişik olarak hangi ek katmanı eklemem gerekiyor?' diye bize gibi kaynaklara geliyor."
Geliştiricilerin ise güvenlikten öğrenmesi gereken alışkanlık, inşa ettikleri şeyin kastedilmemiş biçimlerde nasıl kullanılabileceğini hayal etmek. Bingham, iki grubu aynı takıma getirme fikrinin, sektörde şirketlerin hızla oluşturmaya çalıştığı forward-deployed engineer (sahaya konuşlandırılmış mühendis) rolünden esinlendiğini belirtti. "Bir şirketin içinde sahaya konuşlandırılmış bir güvenlik uzmanı yaratsak diye düşünüyorum. Yeni bir rol oluşturun ve güvenlik ya da geliştirme personelinden insanların başvurmasına izin verin. Bu role bir çekicilik katar ve orada aradığınız temel şey iş birliği" dedi.
Bingham'ın çalıştığı WGU'nun Teknoloji Okulu programları hakkında bilgiye kurumun internet sitesinden ulaşmak mümkün.
Bingham'a göre sorun, ajanların kimseye sorulmadan erişim bilgileriyle donatılmasında başlıyor. Şirketler, her bir ajanın neye erişebileceğine karar vermeden önce ona kimlik bilgileri veriyor. Bu da kötü davranışlı bir ajanın, görevi için gerekenden çok daha geniş bir alana ulaşabilmesi anlamına geliyor.
"Tanınmış şirketlerin benim yaşımdaki insanlara her şeyi ajana devretmelerini, ajanın e-postalarınızı kontrol edeceğini ve rezervasyonlarınızı yapacağını söylediği TV reklamları görüyorum" diyen Bingham, bu durumu çarpıcı bir benzetmeyle anlattı: "Bu, 10 yaşındaki çocuğunuza araba anahtarlarını vermek gibi."
Kurum yöneticileri için üç hamle
Bingham, kurum liderlerinin üç adım atması gerektiğini söylüyor. Birincisi, her bir ajanın neye erişebileceğini kısıtlamak. İkincisi, normal ajan aktivitesinin neye benzediğini öğrenmek, böylece sapmalar hemen göze çarpsın. Üçüncüsü ise daha fazla araç satın almadan önce güvenlik bütçesindeki bir sonraki doları eğitimli insanlara ayırmak.Sorumluluk, bir olay yaşandıktan sonra değil, çok daha önce başlıyor. Bingham'ın gözlemine göre ağ yöneticileri ve güvenlik ekipleri çoğu zaman sorunu, ajan hasarı verdikten sonra öğreniyor ve o noktada sadece temizlikle uğraşıyor. Bingham'ın benzetmesiyle: 10 yaşındaki çocuğun arkasından girdiği garaj kapısını tamir etmekle kalıyorlar.
"Ajanı oluşturan kişi, anahtarları devretmemek konusunda ilk sorumluluğa sahip. Eğer devredecekse de ajanın bu anahtarları nasıl kullanacağını kısıtlamalı; ister izin bazlı ister zaman bazlı erişim olsun" diyen Bingham, ayrıntıya dikkat çekti.
Uzmanın bir diğer uyarısı da çok faktörlü kimlik doğrulamayla (MFA) ilgili: Ajanların MFA isteklerini kendi başlarına onaylamasına izin verilmemeli. Bingham'a göre MFA, otomatik ajanların hesaplara giriş yapmasını engellemek için var oluyor ve şirketlerin elinde kalan birkaç korumadan biri olma özelliğini hâlâ taşıyor. "Ajanlarımı ne kadar seversem seveyim, özel olsalar da bu yeteneği onlara devretmek istemem" diyen Bingham, "İki saniyeni ayır, telefonunu çıkar ve her seferinde buna izin verip vermemeye sen karar ver" şeklinde konuştu.
Siber suçlular artık devlet destekli hackerların araçlarını kullanıyor
Bu yıl yaşanan yüksek profilli sızmalar, güvenlik ekiplerinin karşı karşıya olduğu tehdit yelpazesini gözler önüne seriyor: sabırlı, devlet destekli saldırganlardan hızlıca vurup kaçan suç gruplarına kadar. 29 Ekim'deki Binance hırsızlığı, ele geçirilmiş çalışan cihazlarının taşıdığı riskleri ortaya koyarken, Temmuz ayında Hugging Face'te yaşanan ve geniş yankı bulan sızma, AI ajanlarının üretim altyapısına sızma tehdidinin yeni yüzünü gösteriyor.Bingham'a göre saldırganlar arasındaki ayrım giderek bulanıklaşıyor. Hızlı vurup kaçan siber suçlular artık devlet düzeyindeki araçları kullanırken, eskiden yavaş ve gizli hareket eden devlet destekli saldırganlar hız kazanıyor. "Hikayenin özeti şu: İkisine karşı da korun, ve sızdırıldığınızı varsayın" diyen Bingham, AI ajanları açısından bunun hızlıca müdahale edebilmek anlamına geldiğini vurguladı.
Şirketlerin ajan kimliklerini nasıl yönettiğinin de olay anındaki tepki süresini etkilediği görülüyor. VentureBeat'in aylık Pulse anketi, son bir yıl içinde kurumların yüzde 46'sının bir ajan olayı ya da ramak kala bir durum yaşadığını ortaya koydu. Her ajana kendi kimliğini veren şirketler arasında yüzde 60'ı kontrolden çıkan bir ajanı dakikalar içinde durdurabildiğini söylerken, bu oran ajanları ortak anahtarlarla çalışan şirketlerde yüzde 33'te kalıyor.
Kontrolsüz AI ajanını tespit etmek için normal davranış taban çizgisi şart
Güvenlik ekipleri genellikle bir sızmayı, normal aktivite taban çizgisinden bir sapma yakaladıkları için fark ediyor. Ancak VB anketi, taban çizgisi konusunda çarpıcı bir boşluk ortaya koyuyor: Şirketlerin yaklaşık yüzde 75 ila 78'i normal ağ aktivitesi için sağlam bir taban çizgisine sahip olduğunu söylüyor. Ama bu oran, ağ içinde çalışan ajanlar söz konusu olduğunda yaklaşık yüzde 50'ye düşüyor.Bingham, bu iddialara şüpheyle yaklaşıyor: "Bence abartıyorlar. Çoğu gerçekten normal aktivitenin neye benzediğini bilmiyor."
2003 civarında siber güvenlik alanına giren Bingham için saldırı vektörleri tanıdık; değişen şey hız. Onun tavsiyesi, saldırganların en çok arzuladığı varlıklarla — "mücevher kutusu" ile — başlamak ve izleme ile tespit sistemlerini bu varlıkların etrafında inşa etmek. "Her gün sızma avına çıkın, çünkü büyük olasılıkla oradadır" diyen Bingham, sürekli ve disiplinli bir arayışın önemini vurguladı.
Yeni araçlardan önce personel eğitimine yatırım
Bingham, güvenlik liderlerinin bu yılın bütçesinde personel eğitimine yer açmasını öneriyor. Onun gözlemine göre kurumlar zaten çok fazla araç satın almış durumda ya da bu araçlardan tam değer alamıyor; çünkü bunları etkili kullanacak yeterde eğitimli insan yok.Her gün yaklaşık 200.000 öğrencinin kullandığı tamamen çevrimiçi bir ağı koruyan WGU güvenlik başkan yardımcısı James Chandler, rakiplerinin AI ile sürekli yeniden şekillendirdiği saldırılara karşı kurumsal AI platformlarını uyarlayabilecek personel aradığını anlattı. Bingham ise yapay zekanın güvenlik operasyon merkezlerindeki (SOC) analitik işlerin büyük kısmını devralacağını ve bu durumda analistlerin rollerinin nasıl evrilmesi gerektiği sorusunu gündeme getirdi. "Onları mühendisler gibi olmaya doğru yönlendirin. Çünkü o zaman bu araçları gerçekten ayarlıyor, düzenliyor ve araçların ürettiği çıktıları yorumlamak için daha yüksek bir beceri seti getiriyorlar" dedi.
Bingham, şirketlerin bu yeteneği içten büyütmeyi varsayılan yaklaşım haline getirmesini öneriyor. Mevcut çalışanlar zaten şirketin önceliklerini ve sistemlerini biliyor. "Çoğu durumda sadece bitişik bir beceri seti eklemiş oluyorsunuz" diye açıkladı.
WGU'dan AI odaklı yeni lisans programları
WGU yakın zamanda yapay zeka mühendisliği alanında bir lisans programı başlattı ve Ocak ayında AI altyapısı ile operasyonları ve AI güvenliği alanlarında iki yeni lisans programı daha ekleyecek. Her üç program, üniversitenin mevcut yazılım mühendisliği, bulut ve ağ mühendisliği ya da siber güvenlik programlarına ekleme niteliğinde.Bingham'a göre mezunlar, bu yeteneği içeriden büyütemeyen şirketlerdeki rolleri dolduruyor; ancak programlar ikinci bir kitleye de hitap ediyor: "Halihazırda uygulayıcı olan bazı insanlar, 'zaten sahip olduğum bilgiye bitişik olarak hangi ek katmanı eklemem gerekiyor?' diye bize gibi kaynaklara geliyor."
Güvenlik ve geliştirme ekiplerini bir araya getiren yeni rol önerisi
Bingham, "hızlı teslim et, güvenliğe sonra bak" anlayışının artık tavsiye edilemeyeceğini söylüyor. Siber güvenlik uzmanları bir AI sistemi ilk tasarlandığında odada bulunmalı ve iki taraf birbirinden öğrenmeli. Güvenlik personeli geliştiricilerden aciliyet örneği alabilirken, Bingham güvenlik uygulayıcılarına ana işlerinin ne olduğunu sorduğunda aldığı cevaplar — ağı savunmak, politika uygulamak — üzerine bir düzeltme getiriyor: "Nazikçe şunu söylüyorum: 'Aslında ana işiniz, işletmenin iş yapmaya devam edebilmesini sağlamak.'"Geliştiricilerin ise güvenlikten öğrenmesi gereken alışkanlık, inşa ettikleri şeyin kastedilmemiş biçimlerde nasıl kullanılabileceğini hayal etmek. Bingham, iki grubu aynı takıma getirme fikrinin, sektörde şirketlerin hızla oluşturmaya çalıştığı forward-deployed engineer (sahaya konuşlandırılmış mühendis) rolünden esinlendiğini belirtti. "Bir şirketin içinde sahaya konuşlandırılmış bir güvenlik uzmanı yaratsak diye düşünüyorum. Yeni bir rol oluşturun ve güvenlik ya da geliştirme personelinden insanların başvurmasına izin verin. Bu role bir çekicilik katar ve orada aradığınız temel şey iş birliği" dedi.
Bingham'ın çalıştığı WGU'nun Teknoloji Okulu programları hakkında bilgiye kurumun internet sitesinden ulaşmak mümkün.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.