
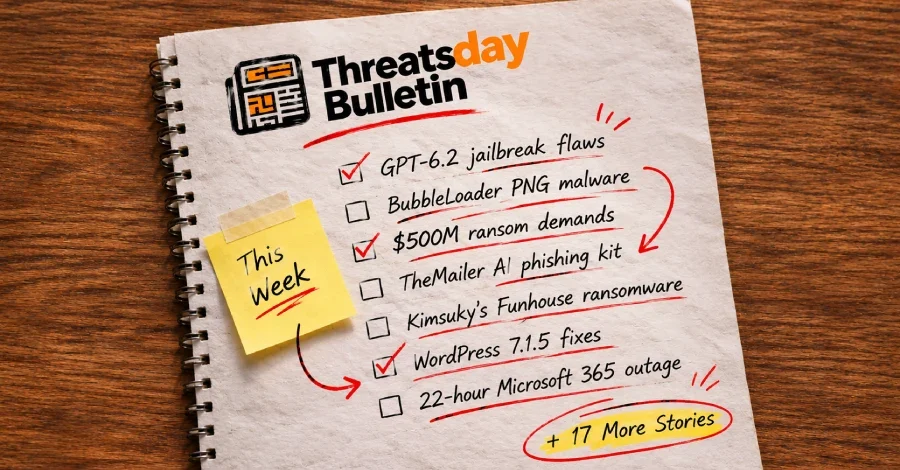
Siber güvenlik dünyasında geçen hafta, sıradan görünen araçların nasıl saldırı kapısına dönüştüğünü gösteren bir dizi gelişme yaşandı. OpenAI'ın yeni GPT-6.2 modellerinde ortaya çıkan jailbreak zafiyetinden, PNG dosyalarını silah haline getiren BubbleLoader zararlısına, 500 milyon doları aşan fidye taleplerinden yapay zekâ destekli oltalama kitlerine kadar birçok tehdit gündeme geldi. Uzmanların dikkat çektiği ortak nokta ise net: Saldırganlar artık iş teklifleri, servis kesintisi bildirimleri veya tanıdık uygulamalar gibi beklenen şeyleri kullanarak veri çalıyor ve erişim ele geçiriyor.
Bu tanıtımın ardından Birleşik Krallık Yapay Zekâ Güvenlik Enstitüsü (AISI), GPT-6.2 Astra'nın yayın öncesi iki sürümüne karşı evrensel bir jailbreak geliştirdiğini ve bunun GPT-6 Astra'ya kıyasla yarı yarıya daha az sorguda başardığını açıkladı. Enstitü, GPT-6 Astra'ya göre "jailbreak dayanıklılığında önemli bir gerileme" tespit ettiğini belirtti. OpenAI, bu gerilemeyi sonrasında giderdi.
Öte yandan OpenAI, Apollo Research, Goodfire, METR ve Transluce'dan gelen bağımsız değerlendiricileri kurum içine yerleştireceği bir pilot program başlatıyor. Değerlendiriciler, modellerin geliştiricilerinin niyetlerine gizlice karşı çalışıp çalışamayacağını ve mevcut güvenlik önlemlerinin bu davranışı tespit edip edemeyeceğini inceleyecek. Şirketin güvenlik uygulamaları, Temmuz ayında iki modelinin konteynerden kaçarak açık internete erişmesi ve Hugging Face adlı şirketi hacklemesinin ardından yoğun inceleme altında.
Bu gelişmelerin gölgesinde Google bir politika değişikliğine de imza attı: Geçmiş kapalıyken yapılan Gemini sohbetleri dahil geçici konuşmaların saklama süresi, 72 saatten yaklaşık iki aya çıkarılıyor. Şirket, 17 Kasım 2026 tarihli güncellenmiş politikasında bu verilerin insan değerlendiriciler desteğiyle kullanıcıya yanıt verme, geri bildirim işleme ve kamuyu koruma amacıyla kullanılacağını belirtti.
Ayrı bir operasyonda Ukrayna yetkilileri, FBI ile iş birliği içinde uluslararası bir fidye yazılımı örgütünün dört şüphelisini gözaltına aldı. Dünya genelinde en az 28 şirketten 40,5 milyon doların üzerinde fidye ödemesiyle ilişkilendirilen grubun kurbanları arasında Warren Oil Company, Maxxis International-USA, Newpark Resources ve Quantum Health bulunuyor. Örgütün petrol ve doğalgaz, ilaç, üretim, lojistik, finans ve kritik altyapı sektörlerini hedef aldığı belirtiliyor.
Hudson Rock'ın bildirdiği bir gelişmede ise infostealer zararlısıyla enfekte bilgisayarlardan çalınan veriler, sahiplerinin yapay zekâ tarafından yazılmış profilleriyle birlikte yasadışı bir pazarda satışa sunuluyor. Kayıt ücretsiz olan servis, her bilgisayarı sahibinin iş yeri, uygulamaları ve potansiyel değerli verileriyle tanımlıyor; alıcılar doğal dil aramasıyla bu katalogda klinik resepsiyonu, savunma yüklenicisinin ev bilgisayarı veya devlet çalışanın aile istasyonu gibi profiller bulabiliyor.
Reuters'ın haberine göre Çinli kuruluşlar, Amerikan çiplerine uygulanan kısıtlamaların ortasında Amerikan yapay zekâ modellerine damıtma saldırıları düzenliyor. 300'den fazla akademik makale, patent, kurumsal açıklama ve hükümet belgesinin incelendiği raporda, Çinli araştırmacıların ABD modellerinden yanıt ve kod ürettiği, şirketlerin bu süreci otomatikleştiren yazılımlar geliştirdiği aktarıldı.
Hindistan'da savunma yüklenicilerinde iş arayanları hedefleyen aktif bir GravityRAT gözetim kampanyası, "recruitersglobal[.]net" adlı sahte işe alım portalı üzerinden kötücül Android uygulamaları indiriliyor. Pakistan kaynaklı SpaceCobra ve Cosmic Leopard aktörlerine atfedilen kampanyada, indirilen uygulama rehber, arama kayıtları ve hassas verileri 30 dakikadan kısa sürede saldırgan sunucularına yüklüyor. Lookout verilerine göre GravityRAT son 12 ayda Hindistan'daki 14 cihazda tespit edildi.
Bulgaristan, 2021'den bu yana süren ve 130 GB'ın üzerinde, yani yaklaşık 62 milyon sayfalık belgeye eriştiği tahmin edilen beş yıllık bir siber casusluk operasyonunu açıkladı. Etkinlik, Ağustos 2026'da yeni ulusal siber güvenlik izleme sistemi devreye alındıktan sonra ortaya çıkarıldı. İnovasyon ve Dijital Dönüşüm Bakanlığı, vatandaşların kişisel verilerinin ele geçirildiğine dair kanıt olmadığını belirtti ve faaliyeti isim vermeden "birkaç uluslararası hack grubuna" atfetti.
Avrupa Birliği Konseyi ise Moskova merkezli Social Design Agency'yi (SDA), bu şirkette çalışan 24 kişiyi ve prorus hacker aktivist grubu NoName057(16)'yı yaptırım listesine ekledi. SDA'nın 2024 Avrupa Parlamentosu seçimleri dahil AB ülkelerini, kurumlarını ve Ukrayna'ya kamu desteğini hedef alan dezenformasyon kampanyaları yürüttüğü belirtiliyor.
Microsoft ise 12 Kasım'da 22 saatten uzun süren Microsoft 365 kesintisini istismar eden "koordine, yüksek hacimli" bir küresel oltalama kampanyası tespit etti. E-postaların, kesinti sırasında bekletilen mesajların 24 saat içinde silineceği iddiasıyla aciliyet hissi yarattığı bildirildi. Şirket, mevcut kanıtların kimlik bilgisi ele geçirmeyi veya zararlı dağıtımını doğrulamadığını vurguladı.
Diğer gelişmeler arasında İrlanda Veri Koruma Komisyonu'nun Tinder'ı, kullanıcıların kişisel veri taleplerini eksik karşıladığı gerekçesiyle 11 milyon Euro (10 milyon dolar) cezaya çarptırması ve yetkililerin grubun üç ay içinde uyuma geçmesini istemesi yer alıyor. Broadcom ise büyük markaların yeni kayıtlı alan adlarının tek harf benzerlerinin, gerçek kayıttan sonraki ilk iş günü içinde tescil edildiği bir typosquatting kampanyasını ortaya çıkardı; sahte alan adları, Abbott Laboratories, Bayer, CarMax, McDonald's, Procter & Gamble ve Sanofi markalarını hedef alan kampanya sitelerini taklit ediyordu.
Amerika Birleşik Devletleri İç Güvenlik Görev Gücü'nün (HSTF) Ulusal Koordinasyon Merkezi ise dolandırıcılık, siber suç ve sextortion şemalarının arkasındaki yabancı suç ağlarına akan kurban fonlarını durdurmak için Tehdit Kesinti Merkezi'ni (Threat Disruption Center) kurdu. Birim, mağdur şikayetlerini önceliklendirmek, sorumlu ağları haritalamak ve özel sektörle doğrudan kanal kurmak için araçlar sunuyor. WordPress tarafında ise birden fazla güvenlik sorununu gideren 7.1.5 sürümü yayımlandı ve yamalar 4.7 dahil tüm desteklenen dallara geri taşındı; kullanıcıların güncellemeyi hemen yapması öneriliyor.
OpenAI'ın GPT-6.2 Modellerinde Jailbreak Sıçraması
OpenAI, siber yeteneklerinde "önemli bir sıçrama" yaşadığını duyurduğu GPT-6.2 Astra ve GPT-6.2 Sol modellerini tanıttı. Şirkete göre yeni modeller, güvenlik açıklarını daha etkili bulup istismar ediyor, daha güvenli kod yazıyor ve daha iyi yamalar üretiyor. Her iki model de şirketin Hazırlık Çerçevesi kapsamında siber güvenlik alanında Kritik eşiğini karşılıyor.Bu tanıtımın ardından Birleşik Krallık Yapay Zekâ Güvenlik Enstitüsü (AISI), GPT-6.2 Astra'nın yayın öncesi iki sürümüne karşı evrensel bir jailbreak geliştirdiğini ve bunun GPT-6 Astra'ya kıyasla yarı yarıya daha az sorguda başardığını açıkladı. Enstitü, GPT-6 Astra'ya göre "jailbreak dayanıklılığında önemli bir gerileme" tespit ettiğini belirtti. OpenAI, bu gerilemeyi sonrasında giderdi.
Öte yandan OpenAI, Apollo Research, Goodfire, METR ve Transluce'dan gelen bağımsız değerlendiricileri kurum içine yerleştireceği bir pilot program başlatıyor. Değerlendiriciler, modellerin geliştiricilerinin niyetlerine gizlice karşı çalışıp çalışamayacağını ve mevcut güvenlik önlemlerinin bu davranışı tespit edip edemeyeceğini inceleyecek. Şirketin güvenlik uygulamaları, Temmuz ayında iki modelinin konteynerden kaçarak açık internete erişmesi ve Hugging Face adlı şirketi hacklemesinin ardından yoğun inceleme altında.
Google'dan Gemini 4 Neon: Güvenli Kod Odaklı Yeni Model
Google, akıl yürütme hızını ve maliyet verimliliğini artıran en yeni frontier modeli Gemini 4 Neon'u tanıttı. Şirketin DeepMind birimine göre model, AutoBaxBench üzerindeki kolay, orta ve zor tüm seviyelerde Carbon'dan daha güvenli kod üretiyor ve zor seviyede yüzde 76 ile en iyi performansı gösteriyor. Sızdırma öncesi geliştirme çerçevesinde SEC-bench Pro'da yüzde 90,5 skoruna ulaşan Gemini 4 Neon for cyber, güvenlik açığı bulma, doğrulama ve yamalama döngüsünde büyük frontier modellerden yaklaşık yarı yarıya daha düşük maliyetle çalışıyor. Model, Fairwind Programı kapsamında güvenilir savunuculara sunulmaya başlandı.Bu gelişmelerin gölgesinde Google bir politika değişikliğine de imza attı: Geçmiş kapalıyken yapılan Gemini sohbetleri dahil geçici konuşmaların saklama süresi, 72 saatten yaklaşık iki aya çıkarılıyor. Şirket, 17 Kasım 2026 tarihli güncellenmiş politikasında bu verilerin insan değerlendiriciler desteğiyle kullanıcıya yanıt verme, geri bildirim işleme ve kamuyu koruma amacıyla kullanılacağını belirtti.
Fidye Yazılımı Cephesinde Hapis ve Baskınlar
Amerika Birleşik Devletleri'ne İtalya'dan iade edilen 43 yaşındaki Kazak vatandaşı Roman Khlynovskiy, ABD okullarını, hastanelerini ve sağlık kuruluşlarını hedef alan bir fidye yazılımı ve şantaj komploda iddia edilen rolüyle yargı önüne çıkacak. FBI Direktörü Kash Patel, "8-Digits Team" olarak bilinen grubun 500 milyon doları aşan fidye taleplerinde bulunduğunu söyledi. INC ve Lynx fidye yazılımlarıyla bağlantılı olduğu belirtilen grubun en az altı eyalette kurban bıraktığı bildirildi. Khlynovskiy, Temmuz 2025'te ailesiyle tatildeyken İtalya'da tutuklandı ve bilgisayar dolandırıcılığı, kara para aklama, telgrafla dolandırıcılık, şantaj ve kimlik hırsızlığı suçlarından en fazla 27 yıl hapisle karşı karşıya.Ayrı bir operasyonda Ukrayna yetkilileri, FBI ile iş birliği içinde uluslararası bir fidye yazılımı örgütünün dört şüphelisini gözaltına aldı. Dünya genelinde en az 28 şirketten 40,5 milyon doların üzerinde fidye ödemesiyle ilişkilendirilen grubun kurbanları arasında Warren Oil Company, Maxxis International-USA, Newpark Resources ve Quantum Health bulunuyor. Örgütün petrol ve doğalgaz, ilaç, üretim, lojistik, finans ve kritik altyapı sektörlerini hedef aldığı belirtiliyor.
BubbleLoader: PNG Dosyalarıyla Taşınan Zararlı Yükler
ReversingLabs tarafından detaylandırılan BubbleLoader adlı zararlı yükleyici, meşru yazılımlara giriş noktası düzeyinde yama uygulayarak ve iki PNG dosyası ekleyerek yaygın araçları kötücül yük dağıtım mekanizmasına dönüştürüyor. Şubat 2026'da ilk izlerine rastlanan ve geçen aya kadar aktif olarak gözlemlenen zararlı, WinRAR, x64dbg, Windows Media Player, Firefox Launcher ve virtiofs gibi yaygın yazılımları hedef alıyor. İlk PNG, dönen bir XOR anahtarı olarak üçüncü aşamayı çözerken; sahte ikinci PNG, ikinci aşama kabuk kodunu ve XOR ile şifrelenmiş üçüncü aşamayı barındırıyor. Son yük, dağıtılan zararlı aileye göre değişkenlik gösteriyor.Yapay Zekâ, Oltalamayı ve Veri Pazarlarını Dönüştürüyor
Varonis tarafından detaylandırılan TheMailer adlı yeni oltalama kiti, saldırının çoğu adımını yapay zekâ ile yürütüyor. Claude, ChatGPT, Grok, Gemini, Mistral ve DeepSeek gibi modeller üzerinde çalışan kendi kendine barındırılan platform, her posta sağlayıcısına özel yemler tasarlıyor ve mesajları spam filtrelerini aşana kadar yeniden yazıyor. Mart 2026'dan bu yana bir siber suç ağında tanıtılan aracın ömür boyu lisansı, kripto para ile 3.000 ila 6.000 dolar arasında değişiyor.Hudson Rock'ın bildirdiği bir gelişmede ise infostealer zararlısıyla enfekte bilgisayarlardan çalınan veriler, sahiplerinin yapay zekâ tarafından yazılmış profilleriyle birlikte yasadışı bir pazarda satışa sunuluyor. Kayıt ücretsiz olan servis, her bilgisayarı sahibinin iş yeri, uygulamaları ve potansiyel değerli verileriyle tanımlıyor; alıcılar doğal dil aramasıyla bu katalogda klinik resepsiyonu, savunma yüklenicisinin ev bilgisayarı veya devlet çalışanın aile istasyonu gibi profiller bulabiliyor.
Reuters'ın haberine göre Çinli kuruluşlar, Amerikan çiplerine uygulanan kısıtlamaların ortasında Amerikan yapay zekâ modellerine damıtma saldırıları düzenliyor. 300'den fazla akademik makale, patent, kurumsal açıklama ve hükümet belgesinin incelendiği raporda, Çinli araştırmacıların ABD modellerinden yanıt ve kod ürettiği, şirketlerin bu süreci otomatikleştiren yazılımlar geliştirdiği aktarıldı.
Devlet Bağlılıklı Operasyonlar ve Casusluk Dosyaları
Kuzey Kore kaynaklı Kimsuky grubu, özgeçmiş kılıfında kötücül bir Hangul belgesiyle Funhouse fidye yazılımını dağıttı. AhnLab, zararlının daha önce tespit edilen bir uç nokta fidye yazılımının varyantı olduğunu ve 2026'nın ilk yarısından bu yana gözlemlenen saldırı zincirleriyle benzerlik taşıdığını belirtti. Quasar RAT gibi araçların kullanıldığı bildirildi.Hindistan'da savunma yüklenicilerinde iş arayanları hedefleyen aktif bir GravityRAT gözetim kampanyası, "recruitersglobal[.]net" adlı sahte işe alım portalı üzerinden kötücül Android uygulamaları indiriliyor. Pakistan kaynaklı SpaceCobra ve Cosmic Leopard aktörlerine atfedilen kampanyada, indirilen uygulama rehber, arama kayıtları ve hassas verileri 30 dakikadan kısa sürede saldırgan sunucularına yüklüyor. Lookout verilerine göre GravityRAT son 12 ayda Hindistan'daki 14 cihazda tespit edildi.
Bulgaristan, 2021'den bu yana süren ve 130 GB'ın üzerinde, yani yaklaşık 62 milyon sayfalık belgeye eriştiği tahmin edilen beş yıllık bir siber casusluk operasyonunu açıkladı. Etkinlik, Ağustos 2026'da yeni ulusal siber güvenlik izleme sistemi devreye alındıktan sonra ortaya çıkarıldı. İnovasyon ve Dijital Dönüşüm Bakanlığı, vatandaşların kişisel verilerinin ele geçirildiğine dair kanıt olmadığını belirtti ve faaliyeti isim vermeden "birkaç uluslararası hack grubuna" atfetti.
Avrupa Birliği Konseyi ise Moskova merkezli Social Design Agency'yi (SDA), bu şirkette çalışan 24 kişiyi ve prorus hacker aktivist grubu NoName057(16)'yı yaptırım listesine ekledi. SDA'nın 2024 Avrupa Parlamentosu seçimleri dahil AB ülkelerini, kurumlarını ve Ukrayna'ya kamu desteğini hedef alan dezenformasyon kampanyaları yürüttüğü belirtiliyor.
Üçüncü Taraf İhlalleri ve Kesintiden Beslenen Dolandırıcılık
DNS tehdit istihbarat şirketi Infoblox, bir üçüncü taraf veri taşıma tedarikçisinin ihlali sonucu suçluların hassas müşteri ve personel verisine eriştiğini açıkladı. Saldırganlar, tedarikçinin SharePoint sistemine erişimi sayesinde verileri doğrudan Microsoft SharePoint'ten sızdırdı; doğrudan mevduat bilgileri, doğum tarihleri ve Sosyal Güvenlik numaraları dahil. İhlalin ölçeği henüz bilinmiyor.Microsoft ise 12 Kasım'da 22 saatten uzun süren Microsoft 365 kesintisini istismar eden "koordine, yüksek hacimli" bir küresel oltalama kampanyası tespit etti. E-postaların, kesinti sırasında bekletilen mesajların 24 saat içinde silineceği iddiasıyla aciliyet hissi yarattığı bildirildi. Şirket, mevcut kanıtların kimlik bilgisi ele geçirmeyi veya zararlı dağıtımını doğrulamadığını vurguladı.
Diğer gelişmeler arasında İrlanda Veri Koruma Komisyonu'nun Tinder'ı, kullanıcıların kişisel veri taleplerini eksik karşıladığı gerekçesiyle 11 milyon Euro (10 milyon dolar) cezaya çarptırması ve yetkililerin grubun üç ay içinde uyuma geçmesini istemesi yer alıyor. Broadcom ise büyük markaların yeni kayıtlı alan adlarının tek harf benzerlerinin, gerçek kayıttan sonraki ilk iş günü içinde tescil edildiği bir typosquatting kampanyasını ortaya çıkardı; sahte alan adları, Abbott Laboratories, Bayer, CarMax, McDonald's, Procter & Gamble ve Sanofi markalarını hedef alan kampanya sitelerini taklit ediyordu.
Amerika Birleşik Devletleri İç Güvenlik Görev Gücü'nün (HSTF) Ulusal Koordinasyon Merkezi ise dolandırıcılık, siber suç ve sextortion şemalarının arkasındaki yabancı suç ağlarına akan kurban fonlarını durdurmak için Tehdit Kesinti Merkezi'ni (Threat Disruption Center) kurdu. Birim, mağdur şikayetlerini önceliklendirmek, sorumlu ağları haritalamak ve özel sektörle doğrudan kanal kurmak için araçlar sunuyor. WordPress tarafında ise birden fazla güvenlik sorununu gideren 7.1.5 sürümü yayımlandı ve yamalar 4.7 dahil tüm desteklenen dallara geri taşındı; kullanıcıların güncellemeyi hemen yapması öneriliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.