
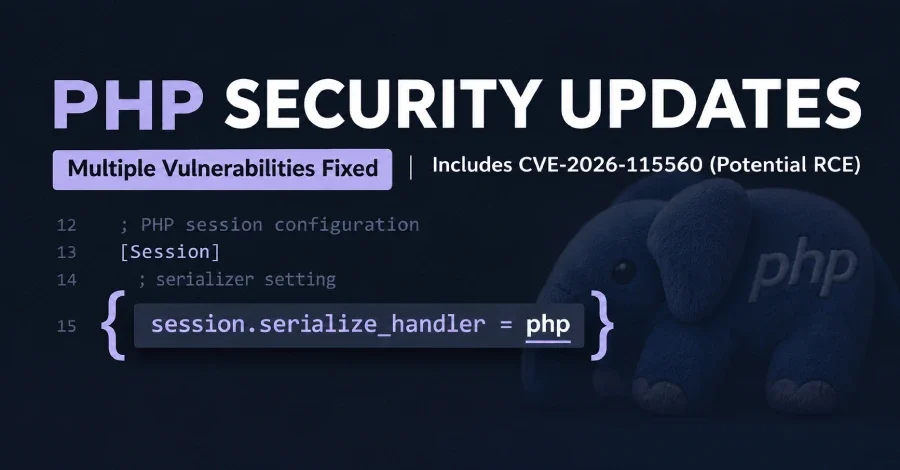
PHP Foundation, etkilenen dağıtımlarda uzaktan kod çalıştırılmasına yol açabilecek birden fazla kritik güvenlik açığını gideren güvenlik güncellemelerini yayımladı. Yamalanan açılar arasında CVSS puanı 9.2 olan CVE-2026-115560 gibi ciddi zafiyetler de bulunuyor.
Bu açı, dosya tabanlı oturumlar kullanan ve etkilenen bir PHP sürümünü çalıştıran tüm uygulamaları etkiliyor. Acil yamalama mümkün değilse, oturum yükleme ilerlemesinin (session upload progress) kapatılması öneriliyor.
Yamalanan Güvenlik Açılarının Listesi
Yayımlanan güncellemelerle giderilen açlar şöyle sıralanıyor:- CVE-2026-115560 (CVSS: 9.2): Hatalı giriş doğrulamasına dayanan bu açı, uzaktan kod çalıştırılmasına, dosya değiştirilmesine, oturum bozulmasına veya hizmet reddine yol açabiliyor. PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129182 (CVSS: 9.2): Use-after-free (kullanım sonrası serbest bırakma) açısı; bellek bozulmasına ve CVE-2026-109619 örneğinde görüldüğü gibi tam uzaktan kod çalıştırılmasına yol açabiliyor. PHP 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-126714 (CVSS: 9.2): TOCTOU (Time-of-check Time-of-use) açısı, PHP worker ayrıcalıklarıyla keyfi kod çalıştırılmasına sonuç verebiliyor. Başarılı istismar için saldırganın oturum verisi üzerinde etkisi, yazma işleminin uygun bir noktada kesilmesi ve uygun bir deserialization gadget zinciri bulunan bir uygulama gerekiyor. PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129289 (CVSS: 9.2): HTTP isteklerinin tutarsız yorumlanmasına dayanan açı, başka bir kullanıcının etkileşimi veya varsayılan olmayan bir PHP yapılandırması olmaksızın, worker olarak saldırgan kontrollü PHP kodunun çalıştırılmasına izin verebiliyor. İstismar için kalıcı arka uç bağlantıları etkinleştiren bir ön uç ve "php://input" yolunu tamamen okumadan açan bir uygulama yolu gerekiyor; bunlara fastcgi_keep_conn açık nginx, enablereuse=on ile Apache mod_proxy_fcgi, arka uç bağlantılarını koruyan HAProxy FastCGI uygulamaları ve LSAPI örnek verilebilir. PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129474 (CVSS: 9.2): PHP 8.5 ve üzerinde uzaktan kod çalıştırılmasına yol açabilecek bir use-after-free açısı. Başarılı istismar uygulamaya bağlı; bellek tahsisini etkileyecek kadar istek verisi kontrolü, erişilebilir bir sihirli metot çağrısı ve ilgili noktada ölümcül bir hata gerektiriyor. PHP 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129481 (CVSS: 9.2): Uygulamanın oturum temizliğinin başarısız olmasına ve bunun sonucunda bellek bozulmasına, yeniden kullanılan bir PHP worker'ın çökmesine veya uzaktan kod çalıştırılmasına yol açabilecek use-after-free açısı. PHP 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129496 (CVSS: 9.2): Kimlik doğrulaması yapılmamış uzak bir saldırganın PHP worker'ları çökertmesine veya bunların ayrıcalıklarıyla keyfi kod çalıştırmasına olanak tanıyan use-after-free açısı. PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
- CVE-2026-129291 (CVSS: 8.8): Yerel ayrıcalık yükseltmesine sonuç verebilecek use-after-free açısı. İstismar için bir FPM worker'ında yerel kod çalıştırma, catch_workers_output etkin olan etkilenmiş bir havuz, epoll olay arka ucu ile worker ömürlerini manipüle etme ve devralınan pipe tanımlayıcılarını koruma yeteneği gerekiyor. PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0 sürümlerinde düzeltildi.
"phpAfterShell" Olarak Adlandırılan Açık
Depthfirst, CVE-2026-126714 açısına "phpAfterShell" kod adını verdi ve bunu, uzak bir saldırganın etkilenen sunucularda keyfi kod çalıştırmasını sağlayabilen kritik bir açık olarak nitelendirdi. Şirket, "Bir pwrite()/ftruncate() güncellemesi kesilirse, PHP sonradan session_start() tarafından yüklenen bozuk bir oturum dosyası bırakabilir; bu da keyfi bir deserialization ilkesine yol açar" ifadesini kullandı. "PHP'ye özgü deserialization'dan RCE'ye giden diğer bulgumuzla birleştirildiğinde, bu doğrudan uzaktan kod çalıştırılmasına ulaşıyor."Bu açı, dosya tabanlı oturumlar kullanan ve etkilenen bir PHP sürümünü çalıştıran tüm uygulamaları etkiliyor. Acil yamalama mümkün değilse, oturum yükleme ilerlemesinin (session upload progress) kapatılması öneriliyor.
Güncellenmesi Gereken Sürümler
Açılar için yamalar şu sürümlerde kullanıcılara sunuldu:- PHP 8.2.36
- PHP 8.3.37
- PHP 8.4.28
- PHP 8.5.13
- PHP 8.6.0
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.