
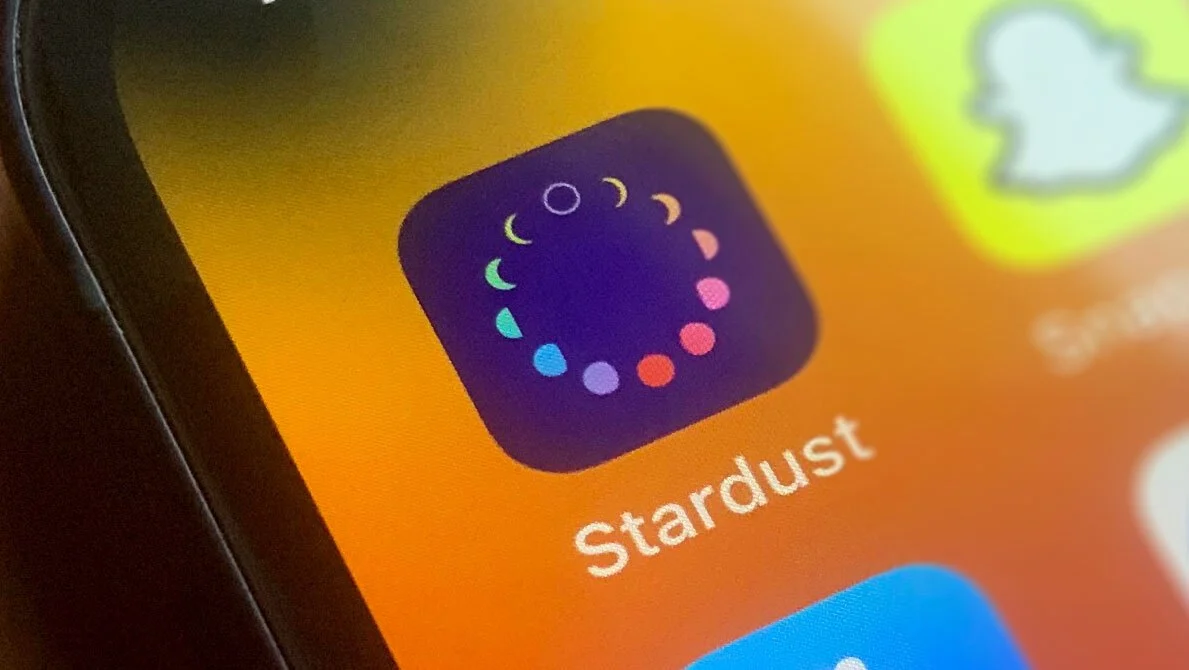
Mozilla Foundation tarafından yapılan yeni bir araştırma, regl takip uygulamaları arasında kullanıcı gizliliği konusunda büyük farklar bulunduğunu ortaya koydu. Araştırmaya göre, test edilen altı uygulamadan biri olan Stardust, kullanıcıların hassas sağlık bilgilerini üçüncü taraf analiz şirketi RudderStack ile paylaşırken, Euki adlı uygulama temel özellikleriyle hiçbir veriyi üçüncü taraflarla paylaşmayarak "tertemiz" olarak değerlendirildi. Stardust'un internet sitesinde "Verileriniz gizlidir. Nokta." ifadesi yer almasına rağmen, bulgular bu vaadin gerçeği tam olarak yansıtmadığını gösteriyor.
Araştırma, özellikle regl takibi ve diğer sağlık uygulamalarının arka planda veri paylaşımının kullanıcılar tarafından görülmeden gerçekleşebileceğine ve bu durumun güvenlik ile gizlilik risklerini beraberinde getirdiğine dikkat çekiyor. Uzmanlar, verilerin depolama, analiz ve ödeme gibi amaçlarla üçüncü taraflarla paylaşılmasının yaygın olduğunu, ancak bu paylaşımın her zaman veri ihlali, güvenlik açığı veya kolluk kuvvetlerinin verilere erişim talebi gibi riskler taşıdığını vurguluyor.
Wodinsky'nin incelemesinde test edilen altı uygulama arasında yalnızca Stardust'un kullanıcıların hassas sağlık verilerini başka bir şirketle paylaştığı görüldü. Bu bulgu, aynı kategorideki uygulamalar arasında gizlilik uygulamalarının ne kadar farklılaşabildiğini gösterdi. Mozilla Foundation, bu farklılığın altını çizerek kullanıcıların hangi uygulamanın verilerini nasıl işlediğini bilmesinin önemine işaret etti.
Ancak ABD Federal Ticaret Komisyonu'nun (FTC) uzun süredir uyardığı üzere, ismin yerine benzersiz bir tanımlayıcı kullanılması verileri anonim hale getirmiyor ve verilerin yeniden bir kişiyle ilişkilendirilmesini engellemiyor. Yani bu yöntem, verilerin kimliğe bağlanabilir olma riskini ortadan kaldırmıyor.
Tespit yöntemi olarak Wodinsky, uygulamaların ağ trafiğini analiz etme tekniğini kullandı. Bu teknik, uygulamanın arka planda hangi sunucularla iletişim kurduğunu ve hangi verileri aktardığını görünür kılıyor. TechCrunch'ın daha önce 2022 yılında Stardust üzerine yaptığı incelemede de benzer bir ağ trafiği analizi kullanılmıştı.
Yeni araştırmayla ilgili olarak BBC News'e konuşan bir Stardust sözcüsü, RudderStack'in verileri satmasının veya kendi amaçları için kullanmasının sözleşme gereği yasak olduğunu söyledi. Şirket, bu sözleşmesel kısıtlamanın verilerin kötüye kullanımını engellediğini savundu.
Öte yandan hem Stardust hem de RudderStack, ABD merkezli şirketler olarak sunucularında saklanan kullanıcıların sağlık bilgileri için kolluk kuvvetlerinden gelen bilgi taleplerini alabiliyor. Stardust'un kurucusu Rachel Moranis, TechCrunch'ın perşembe günü yorum talebine ve şirketin kullanıcı verileri için herhangi bir talep alıp almadığına ilişkin sorularına yanıt vermedi. Ancak yayından sonra e-posta ile açıklama yapan bir sözcü, şirketin "yetkililerden veya üçüncü taraflardan kullanıcı verileri için hiçbir zaman herhangi bir talep, istek veya yasal süreç almadığını" belirtti.
Bu riskler arasında potansiyel güvenlik açıkları, veri ihlalleri ve verilerin kolluk kuvvetleri tarafından talep edilmesi ihtimali bulunuyor. Özellikle regl ve üreme sağlığına ilişkin verilerin hassasiyeti göz önüne alındığında, bu tür bilgilerin üçüncü taraf sunucularda saklanması, kullanıcıların mahremiyeti açısından ek endişeler yaratıyor. Araştırma, kullanıcıların bu riskler konusunda bilgilendirilmesinin ve uygulamaların şeffaflığının önemini vurguluyor.
Bu bulgu, aynı işlevi sunan uygulamalar arasında gizlilik yaklaşımının ne kadar farklı olabileceğini ortaya koyuyor. Bir uygulama verileri cihaz içinde tutarken, bir diğeri aynı türdeki hassas bilgileri analiz şirketleriyle paylaşabiliyor. Mozilla Foundation'ın değerlendirmesi, kullanıcıların uygulama seçerken gizlilik politikalarını ve veri akışını dikkate alması gerektiğini gösteriyor. Araştırma notunda, haberin Stardust'tan gelen yorumla güncellendiği ve Mozilla Foundation isminin metin boyunca düzeltildiği de belirtildi.
Araştırma, özellikle regl takibi ve diğer sağlık uygulamalarının arka planda veri paylaşımının kullanıcılar tarafından görülmeden gerçekleşebileceğine ve bu durumun güvenlik ile gizlilik risklerini beraberinde getirdiğine dikkat çekiyor. Uzmanlar, verilerin depolama, analiz ve ödeme gibi amaçlarla üçüncü taraflarla paylaşılmasının yaygın olduğunu, ancak bu paylaşımın her zaman veri ihlali, güvenlik açığı veya kolluk kuvvetlerinin verilere erişim talebi gibi riskler taşıdığını vurguluyor.
Mozilla Foundation Araştırması Ne Ortaya Koydu?
Mozilla Foundation'ın son bulgularına göre, Stardust'un kullanıcıların hassas sağlık bilgilerini RudderStack adlı analiz şirketiyle paylaştığı tespit edildi. Araştırmayı yürüten Mozilla Foundation güvenlik araştırmacısı Shoshana Wodinsky, aralarında Stardust'un da bulunduğu birkaç regl takip uygulamasının ağ trafiğini analiz ederek uygulamaların verileri nasıl topladığını ve üçüncü taraflarla paylaşıp paylaşmadığını inceledi.Wodinsky'nin incelemesinde test edilen altı uygulama arasında yalnızca Stardust'un kullanıcıların hassas sağlık verilerini başka bir şirketle paylaştığı görüldü. Bu bulgu, aynı kategorideki uygulamalar arasında gizlilik uygulamalarının ne kadar farklılaşabildiğini gösterdi. Mozilla Foundation, bu farklılığın altını çizerek kullanıcıların hangi uygulamanın verilerini nasıl işlediğini bilmesinin önemine işaret etti.
Hangi Veriler Paylaşıldı ve Nasıl Tespit Edildi?
Araştırmaya göre Stardust tarafından RudderStack ile paylaşılan veriler arasında kullanıcının doğum tarihi, kullandığı doğum kontrol yöntemi, üreme hedefleri ve yaşadığı belirli semptomlar yer alıyor. Bu kayıtların kişinin ismi yerine benzersiz bir tanımlayıcı ile ilişkilendirildiği belirtildi.Ancak ABD Federal Ticaret Komisyonu'nun (FTC) uzun süredir uyardığı üzere, ismin yerine benzersiz bir tanımlayıcı kullanılması verileri anonim hale getirmiyor ve verilerin yeniden bir kişiyle ilişkilendirilmesini engellemiyor. Yani bu yöntem, verilerin kimliğe bağlanabilir olma riskini ortadan kaldırmıyor.
Tespit yöntemi olarak Wodinsky, uygulamaların ağ trafiğini analiz etme tekniğini kullandı. Bu teknik, uygulamanın arka planda hangi sunucularla iletişim kurduğunu ve hangi verileri aktardığını görünür kılıyor. TechCrunch'ın daha önce 2022 yılında Stardust üzerine yaptığı incelemede de benzer bir ağ trafiği analizi kullanılmıştı.
Stardust'un Önceki Şifreleme İddiası ve Şirketten Gelen Açıklamalar
Stardust, daha önce de gizlilik iddialarıyla gündeme gelmişti. TechCrunch, 2022 yılında ABD'de kürtaj hakkına ilişkin anayasal hakkın iptal edilmesinin ardından indirilme sayıları hızla artan Stardust hakkında bir haber yayımlamıştı. O dönemde Stardust, uygulamanın uçtan uca şifreli olduğunu ve şirketin bile kullanıcı verilerine erişemediğini iddia etmiş, ancak TechCrunch'ın uygulamanın ağ trafiğini analiz etmesi bu iddianın doğru olmadığını ortaya koymuştu.Yeni araştırmayla ilgili olarak BBC News'e konuşan bir Stardust sözcüsü, RudderStack'in verileri satmasının veya kendi amaçları için kullanmasının sözleşme gereği yasak olduğunu söyledi. Şirket, bu sözleşmesel kısıtlamanın verilerin kötüye kullanımını engellediğini savundu.
Öte yandan hem Stardust hem de RudderStack, ABD merkezli şirketler olarak sunucularında saklanan kullanıcıların sağlık bilgileri için kolluk kuvvetlerinden gelen bilgi taleplerini alabiliyor. Stardust'un kurucusu Rachel Moranis, TechCrunch'ın perşembe günü yorum talebine ve şirketin kullanıcı verileri için herhangi bir talep alıp almadığına ilişkin sorularına yanıt vermedi. Ancak yayından sonra e-posta ile açıklama yapan bir sözcü, şirketin "yetkililerden veya üçüncü taraflardan kullanıcı verileri için hiçbir zaman herhangi bir talep, istek veya yasal süreç almadığını" belirtti.
Verilerin Üçüncü Taraflarla Paylaşılması Neden Riskli?
Mozilla Foundation'ın araştırması, sağlık uygulamalarının üçüncü taraflarla veri paylaşımının doğasında var olan riskleri bir kez daha gündeme taşıdı. Çoğu zaman bu paylaşım, uygulamanın arka plan etkinliği olarak gerçekleşiyor ve kullanıcı tarafından fark edilmiyor. Uygulamaların depolama, analiz ve ödeme hizmetleri için başka servislerle veri paylaşması yaygın bir uygulama olsa da, bu durum beraberinde çeşitli riskler getiriyor.Bu riskler arasında potansiyel güvenlik açıkları, veri ihlalleri ve verilerin kolluk kuvvetleri tarafından talep edilmesi ihtimali bulunuyor. Özellikle regl ve üreme sağlığına ilişkin verilerin hassasiyeti göz önüne alındığında, bu tür bilgilerin üçüncü taraf sunucularda saklanması, kullanıcıların mahremiyeti açısından ek endişeler yaratıyor. Araştırma, kullanıcıların bu riskler konusunda bilgilendirilmesinin ve uygulamaların şeffaflığının önemini vurguluyor.
Euki Neden "Tertemiz" Olarak Nitelendirildi?
Wodinsky tarafından test edilen altı uygulama arasında Mozilla Foundation yalnızca Euki'yi "tertemiz" olarak önerdi. Gerekçe olarak, Euki'nin temel özellikleriyle herhangi bir veriyi üçüncü taraflarla paylaşmadığının görülmemesi ve kullanıcıların sağlık verilerinin cihaz dışına çıkmaması gösterildi.Bu bulgu, aynı işlevi sunan uygulamalar arasında gizlilik yaklaşımının ne kadar farklı olabileceğini ortaya koyuyor. Bir uygulama verileri cihaz içinde tutarken, bir diğeri aynı türdeki hassas bilgileri analiz şirketleriyle paylaşabiliyor. Mozilla Foundation'ın değerlendirmesi, kullanıcıların uygulama seçerken gizlilik politikalarını ve veri akışını dikkate alması gerektiğini gösteriyor. Araştırma notunda, haberin Stardust'tan gelen yorumla güncellendiği ve Mozilla Foundation isminin metin boyunca düzeltildiği de belirtildi.
 Webmaster
 Webmaster
 Webmaster
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.