
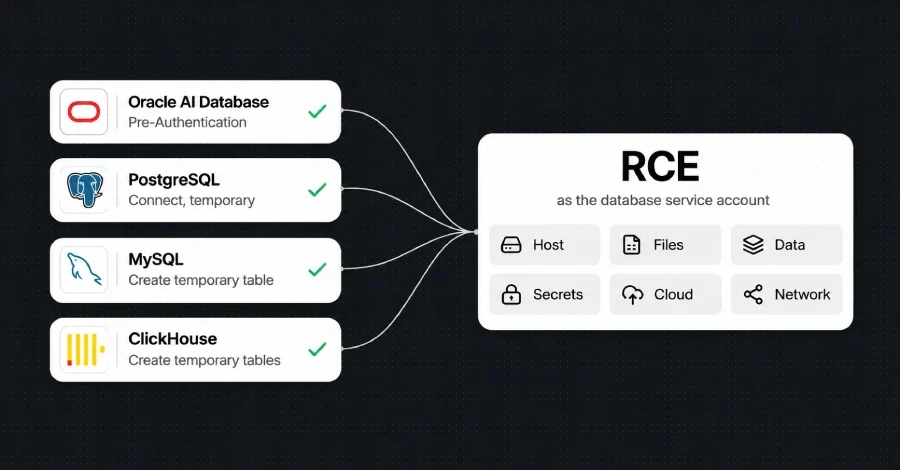
Sadece bir tek uygulama tablosunu bile okuyamayan düşük yetkili veritabanı hesaplarının, veritabanı sunucusunun kendisinde kod çalıştırmak için kullanılabileceğini bir araştırmacı gösterdi. Araştırmaya göre sıradan SQL sorgularının arkasındaki motor kodundaki bellek bozulması açıklarına ulaşmak mümkün. Dün yayımlanan açıklardan yararlanma kanıtları PostgreSQL, MySQL ve ClickHouse'a karşı hazırlanmış olup ayrıca oturum açma gerektirmeyen ayrı bir Oracle zinciri de içeriyor. Çalışma, Depthfirst araştırmacısı Zheng Yu'ya ait. Bu açıkların hiçbirinin gerçek bir saldırıda görülmediği belirtiliyor.
PostgreSQL'deki varsayılan TEMPORARY yetkisi ya da MySQL ve ClickHouse'da geçici tablo oluşturma hakkı, bir hesabın bellek açığını tetikleyen nesneler oluşturmasına ya da girdi göndermesine imkân tanıyor. Dört açığın artık üretici CVE numarası ve yaması bulunurken, saldırı zincirlerinin tamamı bağımsız olarak yeniden üretilemedi ve araştırmada hiçbirinin saldırıda kullanıldığına dair işaret bildirilmedi.
Araştırmacının teknik analizine göre sıradan bir oturum açma rolü, ihtiyaç duyduğu nesneleri kendi geçici şemasında oluşturuyor, uygulama verilerine dokunmuyor ve ardından tip karışıklığı (type-confusion) açığını sunucunun kontrolünü ele geçirmeye dönüştürüyor.
Araştırmacı ise yalnızca geçici tablo oluşturabilen ve mevcut tabloları okuyamayan bir hesapla 26.7.0 imajında kod çalıştırmayı başardı. Bu, söz konusu derecelendirmenin ima ettiğinden daha dar bir erişim türü.
Oracle, Oracle Text açığını CVE-2026-114819 olarak numaralandırdı ve 9.9 puanla derecelendirdiği bu açığı bu hafta başında Kasım güncellemesinde yamaladı. GraphQL kusuru ise CVE-2026-91609 numarasıyla Ekim güncellemesinde kapatıldı. Tek başına değerlendirildiğinde şirket, açıkların hiçbirinin oturum açma olmadan istismar edilebilir olduğunu belirtmiyor.
Bu açığa bir CVE atanmadı ve onaylanmış bir yamalı sürüm bulunmuyor; bu nedenle işletmecilerin yama konusunda üreticiyle iletişime geçmesi öneriliyor.
SQL İzinleri Motor Kodunu Koruyor mu?
Araştırmacının temel argümanı, bir veritabanı hesabının SQL izinlerinin yalnızca hangi tablolara ve şemalara erişebileceğini kontrol etmesi, buna karşın sorgunun okunması, planlanması ve çalıştırılması için motorun çalıştırdığı bellek güvensiz C ve C++ kodunu korumamasıdır. Yaygın yetkilendirmelerin bir hesaba bu koda ulaşmak için yeterli alan tanıdığı savunuluyor.PostgreSQL'deki varsayılan TEMPORARY yetkisi ya da MySQL ve ClickHouse'da geçici tablo oluşturma hakkı, bir hesabın bellek açığını tetikleyen nesneler oluşturmasına ya da girdi göndermesine imkân tanıyor. Dört açığın artık üretici CVE numarası ve yaması bulunurken, saldırı zincirlerinin tamamı bağımsız olarak yeniden üretilemedi ve araştırmada hiçbirinin saldırıda kullanıldığına dair işaret bildirilmedi.
PostgreSQL'de Tip Karışıklığı ile Sunucu Kontrolü
PostgreSQL'deki CVE-2026-116331 numaralı açık, veritabanı nesneleri oluşturabilen bir hesabın, veritabanını çalıştıran işletim sistemi kullanıcısı olarak kod çalıştırmasına izin veriyor. Geçen hafta bir güvenlik duyurusuyla yamalandı ve CVE kaydı araştırmacıyı rapor için teşekkür listesinde gösteriyor.Araştırmacının teknik analizine göre sıradan bir oturum açma rolü, ihtiyaç duyduğu nesneleri kendi geçici şemasında oluşturuyor, uygulama verilerine dokunmuyor ve ardından tip karışıklığı (type-confusion) açığını sunucunun kontrolünü ele geçirmeye dönüştürüyor.
MySQL Optimizatöründeki Benzer Açık
MySQL'de sorgu optimize edicide benzer bir açık bulunuyor. CVE-2026-101786 olarak numaralandırılan açık, Server ve Cluster sürümlerinin 26.7.0 ile 26.7.1 arasındaki sürümlerini etkiliyor. Oracle'ın MySQL Ekim güncellemesi bu açığın yüksek ayrıcalık gerektirdiğini belirtiyor.Araştırmacı ise yalnızca geçici tablo oluşturabilen ve mevcut tabloları okuyamayan bir hesapla 26.7.0 imajında kod çalıştırmayı başardı. Bu, söz konusu derecelendirmenin ima ettiğinden daha dar bir erişim türü.
Oracle'da Oturum Açmadan Giden Yol
Araştırmacının söylemine göre Oracle Database, bir saldırganın hiçbir hesaba ihtiyaç duymadığı tek durum. Oracle Text'teki bir açık ile Oracle REST Data Services'in GraphQL arayüzündeki bir kusur, ifşa edilmiş bir web uç noktasına karşı zincirlenerek motor koduna ulaşıyor ve hiçbir oturum açma işlemi yapılmadan komutları çalıştırıyor.Oracle, Oracle Text açığını CVE-2026-114819 olarak numaralandırdı ve 9.9 puanla derecelendirdiği bu açığı bu hafta başında Kasım güncellemesinde yamaladı. GraphQL kusuru ise CVE-2026-91609 numarasıyla Ekim güncellemesinde kapatıldı. Tek başına değerlendirildiğinde şirket, açıkların hiçbirinin oturum açma olmadan istismar edilebilir olduğunu belirtmiyor.
ClickHouse'ta Tamsayı Taşması
ClickHouse listedeki dördüncü hedef. Araştırmacı, ikili satır formatının okunmasında bir tamsayı taşmasıyla oluşan yazma açığını bildiriyor. Bu açığa ulaşmak için bir kullanıcının tek bir seçenek olan format_binary_max_string_size değerini sıfıra ayarlaması yeterli oluyor ve araştırmacı 26.7.5.10 sürümünde bir kabuk (shell) elde etti.Bu açığa bir CVE atanmadı ve onaylanmış bir yamalı sürüm bulunmuyor; bu nedenle işletmecilerin yama konusunda üreticiyle iletişime geçmesi öneriliyor.
Açıkların Kapsamı ve Yama Durumu
Yayımlanan tabloya göre etkilenen sürümler ve yama tarihleri şöyle:- PostgreSQL, CVE-2026-116331: 18.7, 17.12, 16.16, 15.20 ve 14.25 öncesi sürümler; 12 Kasım'da yamalandı.
- MySQL Server ve Cluster, CVE-2026-101786: 26.7.0 ile 26.7.1 arası; 20 Ekim'de yamalandı.
- Oracle Database (Oracle Text), CVE-2026-114819: 19.3-19.32, 21.3-21.24 ve 23.4.0-23.26.3; 17 Kasım'da yamalandı.
- Oracle REST Data Services, CVE-2026-91609: 24.2.0 ile 26.2.1 arası; 20 Ekim'de yamalandı.
- ClickHouse: CVE atanmadı, 26.7.5.10 sürümünde test edildi; onaylanmış yamalı sürüm yok.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.