
Tehdit aktörlerinin, Realtek Jungle yazılım geliştirme kitindeki (SDK) kritik bir güvenlik açığını istismar ederek Cling adlı botnet zararlı yazılımını dağıttığı tespit edildi. Operasyonel teknoloji güvenliği şirketi Nozomi Networks tarafından geçen hafta yayımlanan rapora göre, 5 Eylül 2026 civarında CVE-2021-35394 numaralı açığı hedef alan istismar girişimlerinde artış gözlemlendi ve bu faaliyetlerin bir kısmında Cling botneti kullanıldı. Nozomi Networks, Cling'in yeni bir yayılma tekniği sunmaktan ziyade sıradan STUN davranışını pratik bir komuta kontrol kanalına dönüştürmesiyle öne çıktığını ve bu sayede botnet trafiğinin meşru NAT geçiş etkinliği gibi görünürken yayılma, vekil sunucu, tünelleme ve hizmet engelleme komutlarını desteklemeye devam ettiğini belirtti.
Zararlı yazılım örneğinde gömülü olduğu belirtilen diğer açıklar arasında Realtek SDK RCE (CVE-2014-8361), Eir D1000 yönlendirici RCE (CVE-2016-10372), MVPower CCTV DVR RCE (CVE-2016-20016), LB-LINK yönlendiriciler RCE (CVE-2023-26801), FiberHome SR1041F yönlendirici ve China Mobile HG6543C4 RCE (CVE-2023-41011), TBK DVR RCE (CVE-2024-3721) ve Linksys RCE (CVE-2025-34037) yer alıyor. Bu liste, Cling'in tek bir zafiyete bağlı kalmadan geniş bir cihaz yelpazesini hedef alarak botnet ağını büyütmeyi amaçladığını gösteriyor.
Raporda açıklanan alternatif bir kalıcılık mekanizması ise sistemdeki wget ikili dosyasını hedef alıyor. Zararlı yazılım, wget ikilisini tespit ettikten sonra orijinal dosyayı başka bir konuma taşıyor ve yerine kendisini koyuyor. Böylece meşru bir süreç wget komutunu çağırdığında zararlı yazılım yürütülmüş oluyor. Bu teknik, özellikle sistem yöneticileri veya otomatik betikler tarafından yapılan indirme işlemlerini istismar ederek gizli bir şekilde yeniden aktif hale gelmeyi sağlıyor.
Raporda komutların geldiği kaynağa ilişkin en ilginç bulgunun da altı çizildi. Operatör komutlarını taşıyan paketlerin, stun.l.google.com adresinin çözümlediği 74.125.250[.]129 IP adresinden kaynaklandığı tespit edildi. Nozomi Networks, bu durumu operatörün yalnızca komutları STUN görünümlü bir paketin içine gizlemekle kalmadığı, aynı zamanda bu komutların internet üzerindeki en tanınmış STUN hizmetlerinden birinden gelen meşru yanıtlar gibi görünmesini sağladığı şeklinde yorumladı.
Raporda, hizmet engelleme saldırıları için hedef alınan adreslerden bazılarına da yer verildi. Listede Güney Kore'deki bir internet servis sağlayıcısına ait 112.151.157[.]222:8080, Chicago Üniversitesi kümesine ait 192.170.240[.]137:53 ve Minecraft hizmetleriyle ilişkili 23.81.40[.]193:25565 ile 147.185.221[.]129:25565 adresleri bulunuyor. Bu hedefler, botnetin hem altyapı hem de oyun sunucuları gibi farklı alanlara yönelik yıkıcı faaliyetlerde kullanılabildiğini ortaya koyuyor.
CVE-2021-35394 Açığı Üzerinden Saldırı Dalgası
Nozomi Networks'ün gözlemlerine göre, saldırılarda istismar edilen CVE-2021-35394, Realtek Jungle SDK'yı etkileyen ve CVSS puanı 9.8 olan kritik bir uzaktan kod yürütme açığı olarak biliniyor. Söz konusu açık daha önce yamalanmış olmasına rağmen, tehdit aktörlerinin eylül ayı başından itibaren bu açığa yönelik denemelerini yoğunlaştırdığı kaydedildi. Raporda, bu dalganın yalnızca Realtek açığıyla sınırlı kalmadığı, Cling örneğinin analizinde farklı üreticilere ait yönlendirici ve DVR cihazlarını hedef alan çok sayıda komut enjeksiyonu ve uzaktan kod yürütme açığı için istismar mantığı barındırdığının görüldüğü aktarıldı.Zararlı yazılım örneğinde gömülü olduğu belirtilen diğer açıklar arasında Realtek SDK RCE (CVE-2014-8361), Eir D1000 yönlendirici RCE (CVE-2016-10372), MVPower CCTV DVR RCE (CVE-2016-20016), LB-LINK yönlendiriciler RCE (CVE-2023-26801), FiberHome SR1041F yönlendirici ve China Mobile HG6543C4 RCE (CVE-2023-41011), TBK DVR RCE (CVE-2024-3721) ve Linksys RCE (CVE-2025-34037) yer alıyor. Bu liste, Cling'in tek bir zafiyete bağlı kalmadan geniş bir cihaz yelpazesini hedef alarak botnet ağını büyütmeyi amaçladığını gösteriyor.
- Realtek SDK RCE (CVE-2014-8361)
- Eir D1000 yönlendirici RCE (CVE-2016-10372)
- MVPower CCTV DVR RCE (CVE-2016-20016)
- LB-LINK yönlendiriciler RCE (CVE-2023-26801)
- FiberHome SR1041F ve China Mobile HG6543C4 RCE (CVE-2023-41011)
- TBK DVR RCE (CVE-2024-3721)
- Linksys RCE (CVE-2025-34037)
Cling Zararlı Yazılımının Kalıcılık Yöntemleri
Nozomi Networks, Cling'in bulaştığı sistemde tek bir kopya olarak çalışmasını sağlamak için 33957 numaralı porta SO_REUSEADDR seçeneğiyle bir soket bağlamayı denediğini, bağlama işlemi başarısız olursa temiz bir şekilde çıkış yaptığını bildirdi. Bu tekil örnek kontrolü, aynı cihazda birden fazla zararlı yazılım sürecinin çalışmasını engellemeyi hedefliyor. Kalıcılık sağlamak için ise örnek kendisini /root/.cling ve /usr/local/bin/.cling konumlarına kopyalıyor ve her iki yürütülebilir dosyayı da /etc/inittab, /etc/init.d/rcS ve /etc/rc.d/rc.boot dosyalarına ekliyor. Bu yöntemle SysV ve BusyBox init sistemlerinde yeniden başlatma sonrası da çalışmaya devam etmesi amaçlanıyor.Raporda açıklanan alternatif bir kalıcılık mekanizması ise sistemdeki wget ikili dosyasını hedef alıyor. Zararlı yazılım, wget ikilisini tespit ettikten sonra orijinal dosyayı başka bir konuma taşıyor ve yerine kendisini koyuyor. Böylece meşru bir süreç wget komutunu çağırdığında zararlı yazılım yürütülmüş oluyor. Bu teknik, özellikle sistem yöneticileri veya otomatik betikler tarafından yapılan indirme işlemlerini istismar ederek gizli bir şekilde yeniden aktif hale gelmeyi sağlıyor.
STUN Trafiğini Kullanan Gizli Komuta Kontrol Kanalı
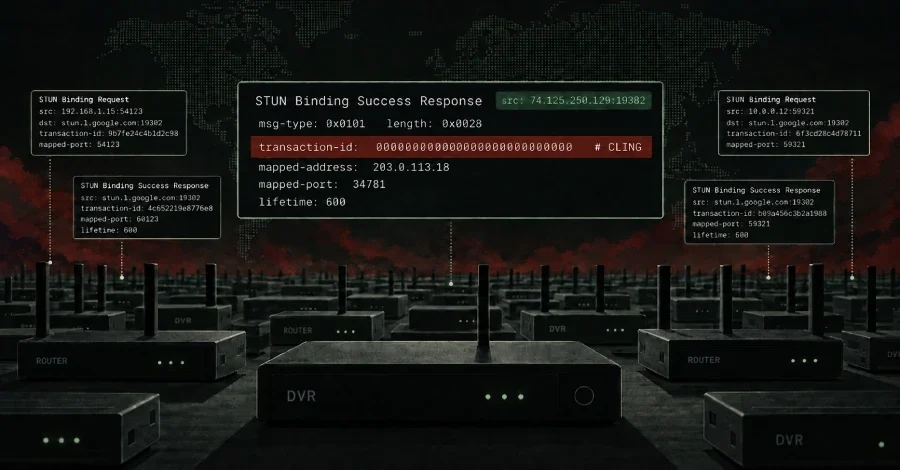
Cling'in en dikkat çekici yönü olarak, zararsız görünümlü STUN trafiğini ve halka açık STUN altyapısını kullanarak bulaşmış ana bilgisayarları kaydetmesi, operatör komutlarını alması ve kötü amaçlı faaliyetin ağ izleme açısından daha az belirgin hale getirilmesi gösteriliyor. STUN, NAT arkasındaki cihazların eşler arası gerçek zamanlı iletişim kurmasına yardımcı olmak için tasarlanmış standart bir ağ protokolü olarak tanımlanıyor. Nozomi Networks, bu protokolün botnet tarafından komuta kontrol iletişimi için dört adımlı bir süreçte kötüye kullanıldığını belirtti.- Yaklaşık her 5 saniyede bir, sabit kodlanmış 13 STUN sunucusuna STUN Binding Request gönderilmesi. İşlem kimliği (transaction ID) spesifikasyona göre rastgele olması gerekirken tamamen sıfır olarak ayarlanıyor.
- Bu sunuculardan Binding Success Response mesajı alındığında, mesaj içinde yer alan genel IP adresi ve harici port numaralarının kaydedilmesi.
- Her sunucuya, haritalanmış portları ve cihazın nasıl enfekte edildiğini gösteren bir etiketi (örneğin realtek.selfrep, selfrep.router) içeren özel bir kayıt mesajı (UDP datagramı) gönderilmesi.
- Operatör komutlarını STUN transaction ID alanı içinde kodlayan UDP paketleri için yoklama yapılması.
Raporda komutların geldiği kaynağa ilişkin en ilginç bulgunun da altı çizildi. Operatör komutlarını taşıyan paketlerin, stun.l.google.com adresinin çözümlediği 74.125.250[.]129 IP adresinden kaynaklandığı tespit edildi. Nozomi Networks, bu durumu operatörün yalnızca komutları STUN görünümlü bir paketin içine gizlemekle kalmadığı, aynı zamanda bu komutların internet üzerindeki en tanınmış STUN hizmetlerinden birinden gelen meşru yanıtlar gibi görünmesini sağladığı şeklinde yorumladı.
Botnetin Yetenekleri ve Hedef Aldığı Sistemler
Cling tarafından desteklenen komutlar, tehdit aktörünün botnetin ölçeğini solucan benzeri bir şekilde tarayarak ve yayarak genişletmesine, bir TCP tüneli başlatıp durdurmasına, bir vekil sunucu (proxy) başlatıp durdurmasına ve belirtilen bir hedefe karşı belirli bir süre boyunca hizmet engelleme saldırısı gerçekleştirmesine olanak tanıyor. Bu yetenekler, botnetin hem yayılma hem de farklı saldırı türleri için esnek bir araç olarak kullanılabildiğini gösteriyor. STUN tabanlı komuta kontrol kanalının, bu komutların iletilmesini meşru NAT geçiş trafiği içinde gizleyerek tespit edilmesini zorlaştırdığı belirtildi.Raporda, hizmet engelleme saldırıları için hedef alınan adreslerden bazılarına da yer verildi. Listede Güney Kore'deki bir internet servis sağlayıcısına ait 112.151.157[.]222:8080, Chicago Üniversitesi kümesine ait 192.170.240[.]137:53 ve Minecraft hizmetleriyle ilişkili 23.81.40[.]193:25565 ile 147.185.221[.]129:25565 adresleri bulunuyor. Bu hedefler, botnetin hem altyapı hem de oyun sunucuları gibi farklı alanlara yönelik yıkıcı faaliyetlerde kullanılabildiğini ortaya koyuyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.