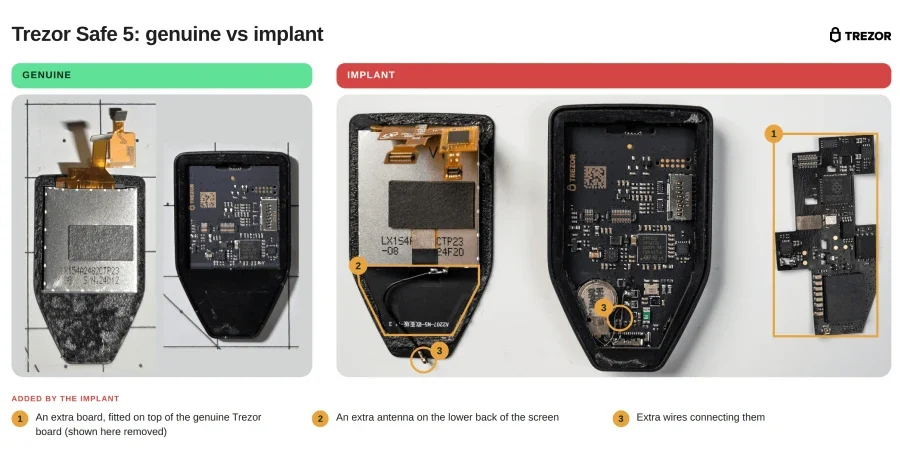
Trezor, Southeast Asia bölgesindeki yetkili bayii CryptoBilis'ten satın alınan üç Trezor Safe 5 donanım cüzdanının, kurtarma cümlelerini (recovery phrase) gizlice kopyalayabilen ek bir devre kartı (implant) içerdiğini doğruladı. Şirketin laboratuvar incelemeleri ve cihaz sahiplerinden gönderilen fotoğraflar sonucunda, bu ek donanımın cüzdanın ekranından okunan cümleleri mobil ağ üzerinden saldırganların kontrolündeki sunucuya gönderdiği anlaşıldı. Trezor, söz konusu olayla ilgili olarak şu ana kadar kayıp fon bildirimi almadığını belirtti.
Implantın Çalışma Prensibi ve Firmware Güncellemesi
Trezor mühendislerinin analizine göre, eklenen devre kartı Safe 5'in ana board'u ile ekranı arasında konumlanıyor ve cüzdanın kendi firmware'i ile Secure Element'ini değiştirmiyor. Implant, kurtarma cümlesi oluşturulurken veya mevcut bir cüzdanı geri yüklemek için cümle girildiğinde bilgileri kopyalıyor; eğer bir passphrase (parola cümlesi) kullanılıyorsa onu da kaydediyor. Toplanan veriler şifreleniyor ve ağ bağlantısı kurulamazsa cihaz veri transferi başarıya ulaşana kadar depolamaya devam ediyor. Bu riski azaltmak için bu hafta yayımlanan 2.13.1 firmware güncellemesi, tespit edilen implantların yeni yedeklemelerde bilgi çalmasını engelliyor. Ancak şirket uyarısında, bu güncellemenin daha önce ele geçirilmiş cüzdan yedeklerini kurtarmayacağını vurguluyor.
Trezor'un Müşterilere Yönelik Uyarıları
Trezor, Mart ayından bu yana CryptoBilis'ten (Tokopedia ve Shopee mağazaları dahil) cüzdan satın alan kişilere şu adımları izlemelerini öneriyor:
- Fonları, yeni bir kurtarma cümlesi içeren yeni bir cüzdana taşıyın. Eski cümleyi başka bir cüzdana geri yüklemek sorunu çözmez.
- Yeni bir cüzdanı boş olarak kurmayın ve mevcut bir kurtarma cümlesini bu yeni cüzdana asla yazmayın.
- Trezor Support ile iletişime geçerek cihazı değiştirin; şüphe durumunda da destek ekibine başvurun.
- Cihazı tartarak veya açarak kontrol etmeyin; bu testler güvenilir değildir.
- Kurtarma cümlesini asla kimseyle paylaşmayın; Trezor bu bilgiyi asla istemez. Saldırganlar, ikame veya iade teklif ederek Trezor taklidi yapabilir.
\n
Supply Chain Zafiyeti ve Ledger Bağlamı
Olayın kaynağı, CryptoBilis'in 9 Ekim'de Trezor'un resmi bayi listesinden çıkarılmasıyla örtüşüyor. Bu aynı gün, rakip donanım cüzdanı üreticisi Ledger'in de bayinin müşterileri arasında gerçekleşen fon kayıplarını incelemeye başladığı gün oldu. Ledger daha sonra, bayinin sattığı cihazlarda kurtarma cümlesini ele geçirmek için tasarlanmış yetkisiz ek bileşenler bulunduğunu doğruladı. Trezor, Safe 5'teki implantların, Ledger cihazlarda bulunanlara benzer bir mantıkla Safe 5'in ekranına uyarlandığını belirtirken, implantları kimin takıldığına veya tedarik zincirinin hangi aşamasında gerçekleştiğine dair henüz açıklama yapmadı. Şirket, tedarik ağını sıkılaştırdığını ve son iki ay içinde bayilerini yaklaşık %80 oranında azalttığını duyurdu.
Sıkça Sorulan Sorular
Safe 5'teki implant nasıl çalışıyor?
Implant, cüzdanın ana board'u ile ekranı arasına yerleştirilir. Kurtarma cümlesi ekranda gösterildiğinde veya geri yükleme sırasında girdiğinde verileri kopyalar, şifreleyerek mobil ağ üzerinden saldırganların sunucusuna gönderir; bağlantı yoksa depolar ve daha sonra tekrar dener.
2.13.1 firmware güncellemesi implantları engelliyor mu?
Evet, bu hafta yayımlanan 2.13.1 sürümü, şu ana kadar tespit edilen implantların cüzdanın yeni kurtarma verilerini yakalamasını engelliyor. Ancak daha önce ele geçirilmiş kurtarma cümleleri için güncelleme bir çözüm sunmuyor.
CryptoBilis'ten cüzdan alanlar ne yapmalı?
Mart 2025'ten itibaren CryptoBilis'ten cüzdan alan kullanıcıların, fonlarını yeni bir kurtarma cümlesiyle oluşturulacak yeni bir cüzdana taşımaları ve Trezor Support ile iletişime geçerek ikale cüzdan talep etmeleri öneriliyor. Mevcut cümleyi yeni cüzdana asla yazmamaları gerektiği vurgulanıyor.
Implant cihazın ağırlığını veya dış görünümünü değiştiriyor mu?
Hayır, Trezor'un yaptığı açıklamaya göre implant cihazın kendi firmware'ini veya Secure Element'ini değiştirmiyor. Ağırlığı kontrol etmek veya cihaza fiziksel olarak müdahale etmek güvenilir bir tespit yöntemi olarak geçerli sayılmıyor.
Şu ana kadar fon kaybı yaşandı mı?
Trezor'un laboratuvar incelemesinde analiz edilen ve fotoğraflardan teşhis konulan üç cihazın sahiplerinin şu ana kadar fon kaybı bildirimi yapmadığı doğrulandı. Donanım cüzdanlarının self-custodial (kendi kendine korumalı) olması nedeniyle şirket, kullanıcıların bakiye bilgilerini göremez, bu tespit cihaz sahiplerinin bildirimlerine dayanıyor.
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.