
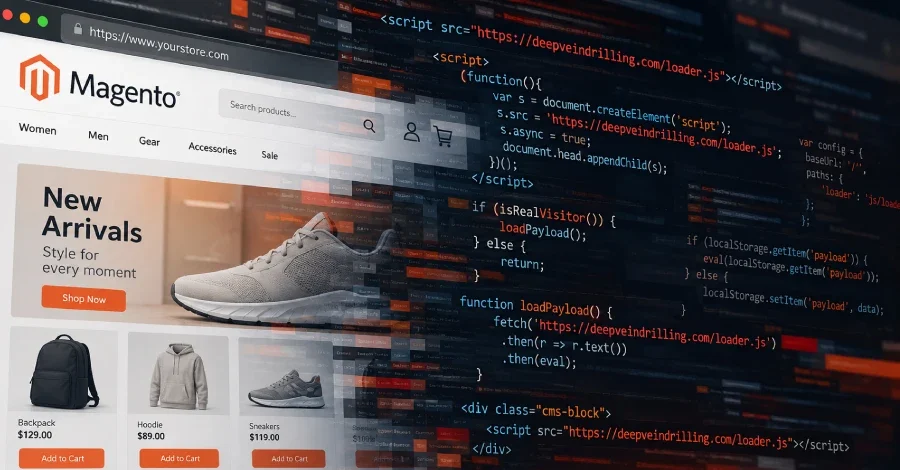
Kimliği bilinmeyen bir tehdit aktörü, Temmuz 2025'ten bu yana sürdürdüğü kapsamlı bir kampanya kapsamında 953 online mağazayı zararlı yazılımla enfekte etti. Hollandalı e-ticaret güvenlik şirketi Sansec'in bulgularına göre saldırganlar, Magento CMS blokları içine küçük bir kod parçası yerleştirerek mağaza ziyaretçilerinin tarayıcılarını zararlı JavaScript yükleyicilerine yönlendiriyor. Sistemin en dikkat çekici özelliği ise güvenlik tarayıcılarını tespit ederek onlara hiçbir şey göstermemesi; yani saldırının yalnızca gerçek alışveriş yapan kullanıcılara görünür olması.
Yükleyici kodu, Magento'nun statik içerik oluşturmak için kullandığı cms_block veritabanı tablosuna yerleştiriliyor. Saldırganın mevcut bir CMS bloğunu değiştirip değiştirmediği ya da yeni bir blok oluşturup oluşturmadığı Sansec tarafından açıklanmamış olsa da her iki yöntemin de uygulanabilir olduğu belirtiliyor. Nihai yükün tam içeriği henüz bilinmiyor.
En güncel yükleyici alan adı olan deepveindrilling[.]com, Cloudflare arkasında barındırılıyor ve yalnızca enfekte mağazaların gerçek ziyaretçilerinden gelen script isteklerine yanıt veriyor. Kampanyanın erken dönemlerinde reklam takip ve analiz platformu Keitaro'nun bir trafik dağıtım sistemi olarak kullanıldığı da gözlemlendi. Keitaro, ziyaretçi özelliklerine göre farklı yanıtlar döndürüyordu: bir yük, yönlendirme ya da hiçbir şey. Ancak deepveindrilling[.]com ile birlikte Keitaro bileşeni kaldırılmış, bot filtreleme mantığı doğrudan yükleyicinin içine entegre edilmiştir.
Ayrı bir vakada ise tüm çekirdek yamalar uygulanmış Magento 2.4.7-p10 sürümünü kullanan bir e-ticaret sitesine sahte yönetici hesabı eklenerek sisteme sızmak mümkün oldu ve bu hesap üzerinden zararlı kod enjekte edildi. Sansec, site sahiplerini cms_block ve cms_page tablolarında şüpheli hesaplar ile beklenmedik CMS bloklarını denetlemeye, sistemlerini güncel tutmaya ve güçlü parolalar kullanmaya davet ediyor.
Saldırı Nasıl Çalışıyor?
Sansec'in açıklamasına göre mağaza sayfasını ziyaret eden kullanıcının tarayıcısı, saldırganların sunucusuna bir istek gönderiyor. Sunucu bu noktada ziyaretçinin gerçek bir müşteri mi yoksa güvenlik tarayıcısı mı olduğunu sınıyor; tarayıcı olduğunu anladığı durumlarda hiçbir içerik döndürmüyor. Bu yaklaşım, kötü amaçlı kodun otomatik güvenlik denetimlerinin radarına takılmadan uzun süre aktif kalmasını sağlıyor.Yükleyici kodu, Magento'nun statik içerik oluşturmak için kullandığı cms_block veritabanı tablosuna yerleştiriliyor. Saldırganın mevcut bir CMS bloğunu değiştirip değiştirmediği ya da yeni bir blok oluşturup oluşturmadığı Sansec tarafından açıklanmamış olsa da her iki yöntemin de uygulanabilir olduğu belirtiliyor. Nihai yükün tam içeriği henüz bilinmiyor.
Kampanyada Kullanılan Alan Adları ve Zaman Çizelgesi
Sansec, kampanyayla bağlantılı beş farklı alan adı tespit etti. İlk olarak Temmuz 2025'te görülen manulfie[.]click, ardından Aralık 2025'te neswnsssn[.]click, Mart 2026'da lanhd6549tdhse[.]top, Haziran 2026'da additionalver[.]com ve en son Ekim 2026'da deepveindrilling[.]com devreye girdi. Bu son alan adının 6 Ekim 2026'da tescil edilmesinin ardından 83 online mağazanın CMS bloklarında tespit edildiği aktarıldı.En güncel yükleyici alan adı olan deepveindrilling[.]com, Cloudflare arkasında barındırılıyor ve yalnızca enfekte mağazaların gerçek ziyaretçilerinden gelen script isteklerine yanıt veriyor. Kampanyanın erken dönemlerinde reklam takip ve analiz platformu Keitaro'nun bir trafik dağıtım sistemi olarak kullanıldığı da gözlemlendi. Keitaro, ziyaretçi özelliklerine göre farklı yanıtlar döndürüyordu: bir yük, yönlendirme ya da hiçbir şey. Ancak deepveindrilling[.]com ile birlikte Keitaro bileşeni kaldırılmış, bot filtreleme mantığı doğrudan yükleyicinin içine entegre edilmiştir.
İki Farklı Yükleyici Versiyonu
Araştırmacılar, yükleyicinin iki farklı sürümünü belgeledi. Birinci sürümde, saldırganın alan adından yüklenen harici JavaScript, tarayıcının localStorage alanında bir yük depolayarak sonraki ziyaretlerde harici alan adına erişilememesi durumunda bile kötü amaçlı kodun çalışmaya devam etmesini sağlıyor. İkinci ve daha gelişmiş sürüm ise bu davranışı, bot ve güvenlik tarayıcılarını eleyebilmek için tarayıcı parmak izi kontrolleriyle genişletiyor; böylece zararlı kod yalnızca gerçek alışveriş yapan kullanıcılara ulaşıyor.Başlangıç Erişim Vektörleri: Bilinen Güvenlik Açıkları
Sansec'in bulgularına göre 471 Magento mağazasına yükleyici, PolyShell olarak da bilinen CVE-2026-48356 güvenlik açığı üzerinden enjekte edildi. Ayrıca 102 mağazada PolyShell veya SessionReaper (CVE-2025-54236) açıkları aracılığıyla dosya yüklemesi gerçekleştirildiği tahmin ediliyor. Somut bir vakada, Magento 2.4.7-p1 sürümünü çalıştıran bir mağazada PNG görüntüsü kılığına büründürülmüş PolyShell web kabukları pub/media/custom_options/quote/ dizininde bulundu; aynı mağazanın CMS bloğunun 7 Ekim'de additionalver[.]com'dan deepveindrilling[.]com'a geçtiği görüldü. Söz konusu mağazanın Adobe'nin PolyShell yaması olan APSB26-73'ü hâlâ uygulamadığı belirtildi.Ayrı bir vakada ise tüm çekirdek yamalar uygulanmış Magento 2.4.7-p10 sürümünü kullanan bir e-ticaret sitesine sahte yönetici hesabı eklenerek sisteme sızmak mümkün oldu ve bu hesap üzerinden zararlı kod enjekte edildi. Sansec, site sahiplerini cms_block ve cms_page tablolarında şüpheli hesaplar ile beklenmedik CMS bloklarını denetlemeye, sistemlerini güncel tutmaya ve güçlü parolalar kullanmaya davet ediyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.