
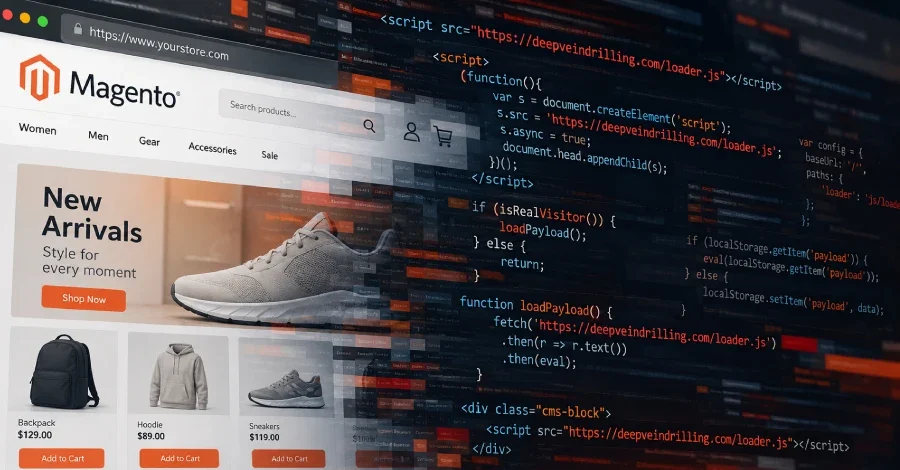
Hollandalı e-ticaret güvenlik şirketi Sansec, kimliği belirsiz bir tehdit aktörünün Temmuz 2025'ten bu yana 953 çevrimiçi mağazayı hedef aldığını açıkladı. Saldırıların büyük bölümü Magento altyapısı kullanan mağazalarda gerçekleşti. Kampanya; mağaza sayfalarına eklenen küçük bir kod parçası aracılığıyla, ziyaretçilerin tarayıcıları üzerinden zararlı JavaScript yükleyici kodunun çalıştırılmasına dayanıyor.
Zararlı yükleyici kodu, Magento'nun statik içerikleri mağaza ön yüzüne işlemek için kullandığı cms_block veritabanı tablosuna yerleştiriliyor. Sansec, saldırganın mevcut bir CMS bloğunu değiştirip değiştirmediğini ya da yeni bir blok oluşturup oluşturmadığını açıklamadı; ancak her iki yöntemin de kullanılabileceğini belirtti.
Sansec, kampanyanın erken dönemlerinde Keitaro adlı reklam takip ve analitik platformunun bir trafik dağıtım sistemi olarak kullanıldığını da tespit etti. Bu yapı, ziyaretçi özelliklerine göre farklı yanıtlar döndürülmesini sağlıyordu: bir yük iletme, yönlendirme ya da hiçbir şey yapmama. Örneğin additionalver[.]com alan adına Windows masaüstü ziyaretçisi olarak yapılan isteklere yalnızca ziyaretçiyi 24 saat boyunca işaretleyen bir çerez ayarlayan yanıt döndürüldü. En güncel alan adı olan deepveindrilling[.]com ise Keitaro bileşenini devre dışı bırakarak bot filtreleme mantığını doğrudan yükleyicinin içine entegre etti.
Bu gelişmeler, PHP'de yer alan iki kritik güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619) geçen hafta kamuoyuyla paylaşılmasının ardından yaygın istismar girişimleriyle gündeme gelmesiyle eş zamanlı yaşandı. Perplexity araştırmacısı Adel Karimi, bu açıkların bal küpü sunucularda kabuk komutlarını çalıştırmak amacıyla gerçek ortamda başarıyla istismar edildiğine dair ilk vakaları kayıt altına aldı. Gözlemlenen komutların, uzak bir sunucudan ek yük indirmek için wget, curl veya PHP CLI kullandığı belirlendi; ancak henüz ikinci aşama bir yapıt indirilmedi.
Saldırı Nasıl Çalışıyor?
Sansec'in açıklamasına göre, bir kullanıcı enfekte mağazayı ziyaret ettiğinde sayfaya yerleştirilmiş küçük kod parçası devreye giriyor ve kullanıcının tarayıcısını saldırganın sunucusuna yönlendiriyor. Sunucu bu noktada gelen isteğin gerçek bir müşteriden mi yoksa bir güvenlik tarayıcısından mı geldiğini denetliyor; tarayıcı olduğu anlaşılan isteklere herhangi bir yanıt verilmiyor. Bu mekanizma, saldırının uzun süre fark edilmeden sürmesini mümkün kılıyor.Zararlı yükleyici kodu, Magento'nun statik içerikleri mağaza ön yüzüne işlemek için kullandığı cms_block veritabanı tablosuna yerleştiriliyor. Sansec, saldırganın mevcut bir CMS bloğunu değiştirip değiştirmediğini ya da yeni bir blok oluşturup oluşturmadığını açıklamadı; ancak her iki yöntemin de kullanılabileceğini belirtti.
İki Farklı Yükleyici Sürümü
Araştırmacılar, kampanya süresince iki ayrı yükleyici sürümü tespit etti. İlk sürümde, saldırganın alan adından yüklenen harici JavaScript, zararlı kodu tarayıcının localStorage alanında saklıyor. Bu yöntem sayesinde dış alan adı erişilemez hale gelse bile depolanan kod sonraki ziyaretlerde yeniden çalışmaya devam ediyor. İkinci sürüm bu davranışı genişletiyor: tarayıcı parmak izi kontrolleri eklenerek botlar ve güvenlik tarayıcıları filtreleniyor, yalnızca gerçek alışveriş yapan kullanıcılar zararlı koda maruz bırakılıyor.Sansec, kampanyanın erken dönemlerinde Keitaro adlı reklam takip ve analitik platformunun bir trafik dağıtım sistemi olarak kullanıldığını da tespit etti. Bu yapı, ziyaretçi özelliklerine göre farklı yanıtlar döndürülmesini sağlıyordu: bir yük iletme, yönlendirme ya da hiçbir şey yapmama. Örneğin additionalver[.]com alan adına Windows masaüstü ziyaretçisi olarak yapılan isteklere yalnızca ziyaretçiyi 24 saat boyunca işaretleyen bir çerez ayarlayan yanıt döndürüldü. En güncel alan adı olan deepveindrilling[.]com ise Keitaro bileşenini devre dışı bırakarak bot filtreleme mantığını doğrudan yükleyicinin içine entegre etti.
Kampanyada Kullanılan Alan Adları
Sansec, kampanyayla ilişkili beş ayrı alan adı tespit etti. İlk alan adı manulfie[.]click Temmuz 2025'te, neswnsssn[.]click Aralık 2025'te, lanhd6549tdhse[.]top Mart 2026'da, additionalver[.]com Haziran 2026'da ve deepveindrilling[.]com ise Ekim 2026'da ilk kez gözlemlendi. Bu sonuncu alan adı, 6 Ekim 2026'da tescil edilmesinin ardından 83 çevrimiçi mağazanın CMS bloklarında tespit edildi ve Cloudflare'in arkasında barındırılarak yalnızca enfekte mağazaların gerçek ziyaretçilerinden gelen betik isteklerine yanıt veriyor.Saldırının Giriş Vektörleri
Sansec'in tespitlerine göre, 471 Magento mağazasına yükleyicinin PolyShell (CVE-2026-48356) güvenlik açığı üzerinden enjekte edildiği tahmin ediliyor. Ayrıca 102 mağazada PolyShell veya SessionReaper (CVE-2025-54236) açıkları aracılığıyla dosya yüklendiği belirlendi. Sansec, Magento 2.4.7-p1 sürümünü çalıştıran bir mağazada, pub/media/custom_options/quote/ dizininde PNG görüntüsü olarak gizlenmiş PolyShell web kabuklarının additionalver.com yükleyicisinin yanı sıra bir CMS bloğunda yer aldığını aktardı. Söz konusu bloğun 7 Ekim'de deepveindrilling[.]com'a geçtiği ve mağazanın Adobe'nin PolyShell için yayımladığı APSB26-73 yamasından hâlâ yoksun olduğu belirtildi. Farklı bir vakada ise eksik çekirdek yaması bulunmayan Magento 2.4.7-p10 sürümündeki bir mağazaya sahte yönetici hesabı eklenerek bu hesap üzerinden kod enjeksiyonu gerçekleştirildi.Mağaza Sahiplerine Uyarılar
Sansec, mağaza sahiplerini cms_block ve cms_page tablolarında şüpheli hesaplar ile beklenmedik CMS bloklarını denetlemeye çağırdı. Sitelerin güncel tutulması ve güçlü parola politikalarının uygulanması da tavsiye edilenler arasında yer alıyor. Saldırının nihai yükünün tam niteliği henüz bilinmiyor.Bu gelişmeler, PHP'de yer alan iki kritik güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619) geçen hafta kamuoyuyla paylaşılmasının ardından yaygın istismar girişimleriyle gündeme gelmesiyle eş zamanlı yaşandı. Perplexity araştırmacısı Adel Karimi, bu açıkların bal küpü sunucularda kabuk komutlarını çalıştırmak amacıyla gerçek ortamda başarıyla istismar edildiğine dair ilk vakaları kayıt altına aldı. Gözlemlenen komutların, uzak bir sunucudan ek yük indirmek için wget, curl veya PHP CLI kullandığı belirlendi; ancak henüz ikinci aşama bir yapıt indirilmedi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.