
Hindistan Bilgisayar Acil Müdahale Ekibi (CERT-In), Crafty Falcon olarak takip ettiği tehdit aktörünün ülkedeki Bankacılık, Finansal Hizmetler ve Sigorta (BFSI) sektörlerindeki kuruluşları hedef aldığını açıkladı. Ajans, tehdidi aktif ve süregelen bir faaliyet olarak nitelendirdi.
Saldırıların kripto para borsalarını ve dijital varlık hizmet sağlayıcılarını da hedef aldığı, bu süreçte anahtar ve fonların çalındığı aktarıldı. Bu gelişme, CERT-In'in Ekim 2026'da banka dışı finansal şirketler, dijital kredi platformları, fintech kuruluşları, ödeme hizmeti sağlayıcıları ve kripto para cüzdanı operatörlerini hedef alan siber saldırı kampanyalarına ilişkin yayımladığı uyarının ardından geldi.
Öne çıkan diğer ilk erişim vektörleri arasında çalıntı uzun ömürlü statik ve sabit kodlanmış API tokenlarının kullanımı, sahte taahhütler aracılığıyla kaynak kod depolarının tedarik zinciri ele geçirmesi, yapılandırma dosyaları ile kaynak kodlarda ya da veritabanlarında düz metin kimlik bilgilerine erişim ve çok faktörlü kimlik doğrulama (MFA) eksikliği bulunan uygulamalara erişim yer aldı.
Saldırganların ayrıca bulut altyapısını komut yürütmek ve kötü amaçlı yükler dağıtmak için hedef aldığı; halka açık üretim dışı ortamlardan elde edilen paylaşılan kimlik bilgileri, tokenlar veya ağ yolları aracılığıyla üretim sistemlerine pivot yaptığı belirtildi. Bunun yanı sıra saldırganların izleri karartmak amacıyla günlükleri sildiği ve uç nokta güvenlik araçlarıyla oynadığı da vurgulandı.
İstismar sonrası dikkat çeken diğer eylemler arasında uygulama kod tabanlarının tersine mühendislikle analiz edilmesi, yetkisiz API çağrılarının başlatılması, büyük değerli transferlerden önce yetkisiz fon akışlarını doğrulamak amacıyla 1 Hint rupisi gibi mikro değerli test işlemlerinin gerçekleştirilmesi ve ödeme toplayıcılarının satıcı mutabakat API'lerinin kötüye kullanılması sayıldı.
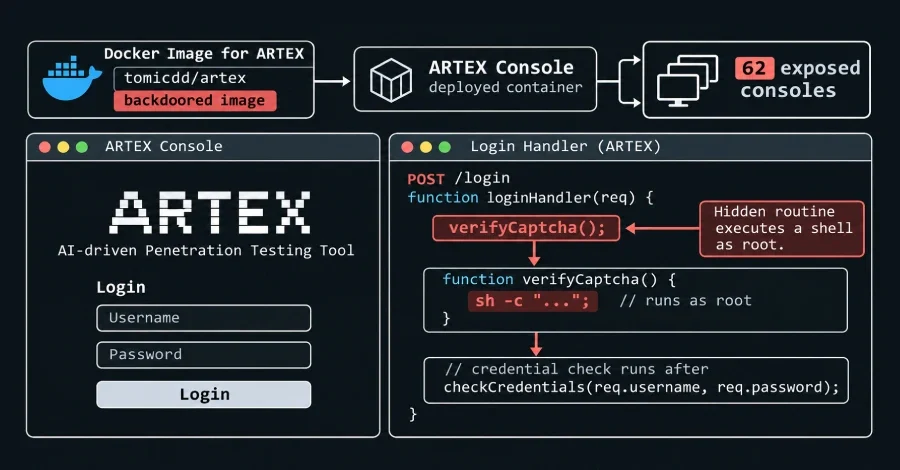
GitHub kopyasında dikkat çekici olan husus, docker-compose.yml dosyasındaki tek bir satırın değiştirilerek Docker Hub'daki tomicdd/artex görüntüsünü çekecek biçimde düzenlenmesiydi. Değiştirilen sürüm, giriş uç noktasına yapılan kimlik doğrulamasız bir istekte kök kabuk (root shell) açan gizli bir rutin barındırıyor. Docker Hub istatistiklerine göre görüntü 9.000 kez indirildi.
Araştırmacı, giriş işleyicisine gizli bir verifyCaptcha() fonksiyonu eklendiğini ve CAPTCHA alanının gizli bir işaretçiyle başlaması durumunda herhangi bir kimlik bilgisi kontrolü yapılmadan geri kalan kısmın kök olarak sh -c üzerinden çalıştırıldığını ve çıktının döndürüldüğünü açıkladı. Araştırmacıya göre bu durum, her kurulumda kimlik doğrulamasız kök kabuk anlamına geliyor ve kod incelemesinde hiçbir zaman görünmüyor.
2 ile 4 Kasım 2026 tarihleri arasında internette arka kapılı yapıyı sunan 62 ARTEX konsolu tespit edildi; ilk örneğin Docker görüntüsünün yayımlanmasından on iki gün sonra, 20 Ekim 2026'da ortaya çıktığı belirlendi. Bu 62 konsolun 26'sı ABD'de, 17'si Hong Kong'da ve 7'si Çin'de yer alıyor. 4 Kasım 2026 itibarıyla toplamda 1.645 ana bilgisayarın ARTEX konsoluna hizmet verdiği saptandı.
tomicdd/artex görüntüsünün yanı sıra Docker Hub'da artex adıyla görüntü yayımlayan başka ad alanları da tespit edildi. Bunlar arasında congdonglinux/artex adlı deponun da tomicdd/artex ile özdeş biçimde arka kapı içerdiği belirlendi.
Araştırmacı Badbyte, arka kapının yazarının başka bir şeye ihtiyaç duymadığını belirterek hedef aldıkları kişilerin zaten açık bir port üzerinde denetlenmemiş bir saldırı aracını kök olarak çalıştırmayı tercih ettiğini vurguladı. ARTEX'in kötü niyetli amaçlarla kullanıldığının bilindiğini, bu kullanımın süreceğini ve aracı meraktan yükleyen pek çok meşru kullanıcının kendi sunucularında kök kabuk riskiyle karşılaştığını aktardı.
Yapay Zeka Araçlarıyla Tam Otomatik Saldırı Zincirleri
CERT-In'in açıklamasına göre saldırılar, ARTEX, PentAGI, Cairn ve CyberStrikeAI gibi kamuya açık yapay zeka destekli saldırı güvenliği araçlarını kullanıyor. Ajans, bu araçların saldırı zincirlerini makine hızında özerk biçimde yürütebildiğini, hedef yanıtlarına göre yüklerini uyarlayabildiğini ve çok sayıda özelleştirilmiş saldırı betiğini hızla üretip geliştirebildiğini vurguladı. Saldırı altyapısının ise IP adreslerini saatler ile günler arasında değişen aralıklarla rotasyona soktuğu belirtildi.Saldırıların kripto para borsalarını ve dijital varlık hizmet sağlayıcılarını da hedef aldığı, bu süreçte anahtar ve fonların çalındığı aktarıldı. Bu gelişme, CERT-In'in Ekim 2026'da banka dışı finansal şirketler, dijital kredi platformları, fintech kuruluşları, ödeme hizmeti sağlayıcıları ve kripto para cüzdanı operatörlerini hedef alan siber saldırı kampanyalarına ilişkin yayımladığı uyarının ardından geldi.
Tespit Edilen Başlıca Saldırı Vektörleri
CERT-In, tehdit aktörlerinin internete açık uygulamaları, API'leri ve ayrıcalıklı uç noktaları istismar ederek ödeme toplayıcısı ile ortak banka API kimlik bilgilerini çaldığını ve ardından bu kuruluşların kendi izin listelerindeki altyapılarından doğrudan fon transfer API'lerini çağırdığını açıkladı. Bu yaklaşımın kredi oluşturma, KYC, yaptırım, lehtar doğrulama, bakiye yeterliliği ve işlem başına limit gibi uygulama düzeyindeki kontrolleri devre dışı bıraktığı ifade edildi.Öne çıkan diğer ilk erişim vektörleri arasında çalıntı uzun ömürlü statik ve sabit kodlanmış API tokenlarının kullanımı, sahte taahhütler aracılığıyla kaynak kod depolarının tedarik zinciri ele geçirmesi, yapılandırma dosyaları ile kaynak kodlarda ya da veritabanlarında düz metin kimlik bilgilerine erişim ve çok faktörlü kimlik doğrulama (MFA) eksikliği bulunan uygulamalara erişim yer aldı.
Saldırganların ayrıca bulut altyapısını komut yürütmek ve kötü amaçlı yükler dağıtmak için hedef aldığı; halka açık üretim dışı ortamlardan elde edilen paylaşılan kimlik bilgileri, tokenlar veya ağ yolları aracılığıyla üretim sistemlerine pivot yaptığı belirtildi. Bunun yanı sıra saldırganların izleri karartmak amacıyla günlükleri sildiği ve uç nokta güvenlik araçlarıyla oynadığı da vurgulandı.
İstismar sonrası dikkat çeken diğer eylemler arasında uygulama kod tabanlarının tersine mühendislikle analiz edilmesi, yetkisiz API çağrılarının başlatılması, büyük değerli transferlerden önce yetkisiz fon akışlarını doğrulamak amacıyla 1 Hint rupisi gibi mikro değerli test işlemlerinin gerçekleştirilmesi ve ödeme toplayıcılarının satıcı mutabakat API'lerinin kötüye kullanılması sayıldı.
CERT-In'den Yapay Zeka Güvenliği Denetim Çerçevesi
Bu gelişmelerin yanı sıra CERT-In, Yapay Zeka Güvenliği Denetim Kılavuzları'nı da yayımladı. Çerçeve; yapay zeka sistemlerinin yönetişim, güvenlik, gizlilik, adalet, şeffaflık, dayanıklılık ve denetlenebilirliğini güvence altına almaya yönelik özel gereksinimler ortaya koyuyor. Kılavuz, yapay zeka ajanlarının belgelenmiş kimliklerinin, yetkili hedeflerinin, onaylı araç kullanımının, izin sınırlarının ve en az ayrıcalık ilkesine uyumunun test edilmesini şart koşuyor. Yüksek riskli yapay zeka sistemlerinin acil durum müdahalesi, kimlik bilgisi iptali ve otomatik yeniden başlatmayı önlemeye yönelik kontrolleri kapsaması gerektiği de belirtildi.Arka Kapılı ARTEX Görüntüsü 62 Konsolu Risk Altına Aldı
ARTEX aracının gerçek dünya saldırılarında kötüye kullanılması üzerine geliştiricisi depoyu GitHub'dan kaldırdı. Ancak platform üzerinde birden fazla kopya ortaya çıktı. Badbyte takma adıyla bilinen bağımsız bir siber güvenlik araştırmacısına göre trhhubsd/ARTEX deposu 2.449 kez yıldızlandı ve 600'den fazla kez çatallandı.GitHub kopyasında dikkat çekici olan husus, docker-compose.yml dosyasındaki tek bir satırın değiştirilerek Docker Hub'daki tomicdd/artex görüntüsünü çekecek biçimde düzenlenmesiydi. Değiştirilen sürüm, giriş uç noktasına yapılan kimlik doğrulamasız bir istekte kök kabuk (root shell) açan gizli bir rutin barındırıyor. Docker Hub istatistiklerine göre görüntü 9.000 kez indirildi.
Araştırmacı, giriş işleyicisine gizli bir verifyCaptcha() fonksiyonu eklendiğini ve CAPTCHA alanının gizli bir işaretçiyle başlaması durumunda herhangi bir kimlik bilgisi kontrolü yapılmadan geri kalan kısmın kök olarak sh -c üzerinden çalıştırıldığını ve çıktının döndürüldüğünü açıkladı. Araştırmacıya göre bu durum, her kurulumda kimlik doğrulamasız kök kabuk anlamına geliyor ve kod incelemesinde hiçbir zaman görünmüyor.
2 ile 4 Kasım 2026 tarihleri arasında internette arka kapılı yapıyı sunan 62 ARTEX konsolu tespit edildi; ilk örneğin Docker görüntüsünün yayımlanmasından on iki gün sonra, 20 Ekim 2026'da ortaya çıktığı belirlendi. Bu 62 konsolun 26'sı ABD'de, 17'si Hong Kong'da ve 7'si Çin'de yer alıyor. 4 Kasım 2026 itibarıyla toplamda 1.645 ana bilgisayarın ARTEX konsoluna hizmet verdiği saptandı.
tomicdd/artex görüntüsünün yanı sıra Docker Hub'da artex adıyla görüntü yayımlayan başka ad alanları da tespit edildi. Bunlar arasında congdonglinux/artex adlı deponun da tomicdd/artex ile özdeş biçimde arka kapı içerdiği belirlendi.
Araştırmacı Badbyte, arka kapının yazarının başka bir şeye ihtiyaç duymadığını belirterek hedef aldıkları kişilerin zaten açık bir port üzerinde denetlenmemiş bir saldırı aracını kök olarak çalıştırmayı tercih ettiğini vurguladı. ARTEX'in kötü niyetli amaçlarla kullanıldığının bilindiğini, bu kullanımın süreceğini ve aracı meraktan yükleyen pek çok meşru kullanıcının kendi sunucularında kök kabuk riskiyle karşılaştığını aktardı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.