
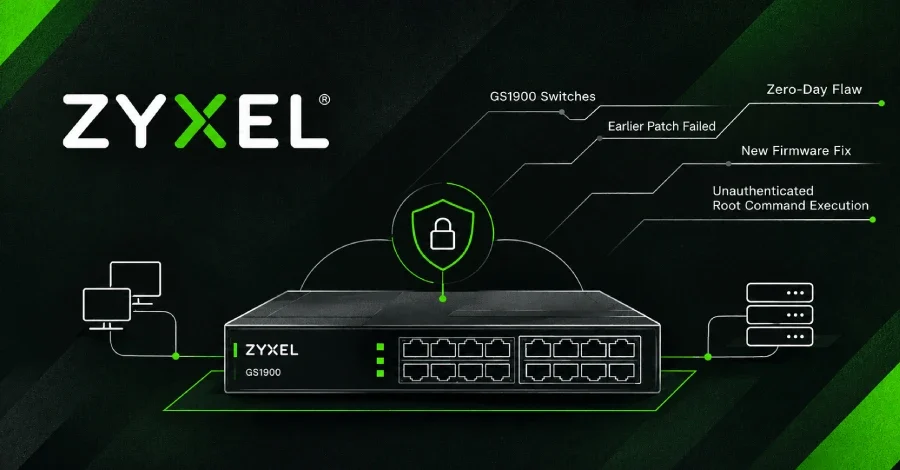
Zyxel'in GS1900 serisi ağ anahtarlarında aktif olarak istismar edilen bir güvenlik açığı için yayımlanan ilk yamanın sorunu çözmediği anlaşıldı. Binarly güvenlik araştırmacıları, saldırganların daha önce kullandıkları exploit'in, Patch 2 olarak bilinen güncelleştirilmiş firmware üzerinde de herhangi bir değişiklik yapılmadan çalışmaya devam ettiğini tespit etti. Açık, web yönetim arayüzüne erişebilen herhangi birinin kimlik doğrulaması yapmadan anahtara komut göndermesine ve bu komutların root yetkileriyle çalışmasına olanak tanıyor. Zyxel, 10 farklı GS1900 modeli için yeni firmware paketleri yayımladı.
Patch 2, sayaç üzerine bir denetim ekledi; ancak bu denetim, aşırı büyük parametre zaten kopyalandıktan sonra devreye giriyor. O noktada sayaç saldırganın yazdığı değeri taşıdığından denetim bellek yazma işlemini durduramıyor. Araştırmacılar, exploit'in Patch 2'ye karşı hiçbir değişiklik gerektirmeksizin çalıştığını hem emüle edilmiş firmware hem de gerçek donanım üzerinde doğruladı. Exploit'in desteklediği firmware listesinde GS1900-24 modelinin Patch 2 sürümü de yer alıyor.
Zyxel, araştırmacılara CVE-2026-7273'ün yalnızca eksik sayaç denetimini kapsadığını, eksik boyut denetiminin ise ayrı bir açık olarak değerlendirildiğini bildirdi. Bu yeni açık CVE-2026-107441 olarak takip edildi. Yeni Patch 3 firmware'inde sayaç denetimi parametre kopyalanmadan önce yapılıyor ve kopyalanacak verinin boyutu da sınırlandırılıyor. Araştırmacılar bu düzeltmenin açığı kapattığını doğruladı.
Araştırmacılar, exploit'i Eylül 17'de JITTERLY adlı bir arka kapı için komuta-kontrol sunucusu olarak da kullanılan bir sunucudaki açık klasörde buldu. Acronis, JITTERLY arka kapısını Çince konuşan olduğu değerlendirilen Red Heron adlı bir grupla ilişkilendiriyor; bu grubun daha önce Gitea sunucularını hedef alan bir kampanyada da faaliyet gösterdiği belirtiliyor. GreyNoise raporu, söz konusu saldırganların Red Heron ile aynı ya da bağlantılı olduğunu ifade ediyor.
Araştırmacılar iki olası senaryo öne sürüyor: Ya Patch 2 güncellemesi CVE-2026-7273 için hatalı bir düzeltmeydi ya da saldırılar CISA'nın listelediğinden farklı bir açığı istismar etti. Binarly, yakında exploit'in küçültülmüş bir kavram kanıtı sürümünü yayımlamayı planlıyor.
Patch 2 veya daha eski bir firmware kullanan tüm anahtarların ilgili modele ait Patch 3 sürümüne güncellenmesi gerekiyor. Zyxel'in duyurusunda henüz güncelleme yapamayacak kullanıcılar için herhangi bir geçici çözüm belirtilmiyor. Duyuru ayrıca güncellemenin saldırganın daha önce edinmiş olabileceği erişimi kaldırıp kaldırmadığına ya da ele geçirilmiş olabilecek bir anahtarda nelerin kontrol edilmesi gerektiğine ilişkin bilgi de içermiyor.
İlk Yama Neden İşe Yaramadı?
Binarly'nin teknik analizine göre sorun, anahtardaki web isteklerini işleyen programın bellek yönetiminden kaynaklanıyor. Program, her istek parametresini en fazla 140 parametre alabilen sabit bir alanda saklıyor. Patch 2 öncesinde program ne bir parametrenin boyutunu ne de kaç parametre depolandığını denetliyordu. Saldırgan, 140. parametre olarak aşırı büyük bir veri gönderiyor; bu veri, ayrılan bellek alanının sonunu aşarak programın parametre sayacını üzerine yazıyor. Ardından bir sonraki parametre alanın dışına yazılabiliyor ve saldırgan, programın çağırmak üzere olduğu işlevi kendi seçtiği bir komutla değiştirebiliyor.Patch 2, sayaç üzerine bir denetim ekledi; ancak bu denetim, aşırı büyük parametre zaten kopyalandıktan sonra devreye giriyor. O noktada sayaç saldırganın yazdığı değeri taşıdığından denetim bellek yazma işlemini durduramıyor. Araştırmacılar, exploit'in Patch 2'ye karşı hiçbir değişiklik gerektirmeksizin çalıştığını hem emüle edilmiş firmware hem de gerçek donanım üzerinde doğruladı. Exploit'in desteklediği firmware listesinde GS1900-24 modelinin Patch 2 sürümü de yer alıyor.
Zyxel, araştırmacılara CVE-2026-7273'ün yalnızca eksik sayaç denetimini kapsadığını, eksik boyut denetiminin ise ayrı bir açık olarak değerlendirildiğini bildirdi. Bu yeni açık CVE-2026-107441 olarak takip edildi. Yeni Patch 3 firmware'inde sayaç denetimi parametre kopyalanmadan önce yapılıyor ve kopyalanacak verinin boyutu da sınırlandırılıyor. Araştırmacılar bu düzeltmenin açığı kapattığını doğruladı.
Saldırıların Kapsamı ve Saldırganların İzi
Saldırı trafiğini bir sensör ağıyla izleyen GreyNoise, Ağustos 17 civarında 996 GS1900 anahtarından veri toplandığını Eylül 21'de kamuoyuyla paylaştı. Toplanan veriler arasında anahtar yapılandırmaları, hash'lenmiş root kimlik bilgileri ve ağ bilgileri yer alıyor. Ele geçirilen 996 anahtarın 564'ünde fabrika varsayılan kimlik bilgileri hâlâ değiştirilmemişti. GreyNoise'un raporu, saldırıyı başlangıçta CVE-2026-7273 ile ilişkilendirdi; Binarly araştırmacıları da tanımlanan exploit'in kendi buldukları exploit ile örtüştüğünü belirtti.Araştırmacılar, exploit'i Eylül 17'de JITTERLY adlı bir arka kapı için komuta-kontrol sunucusu olarak da kullanılan bir sunucudaki açık klasörde buldu. Acronis, JITTERLY arka kapısını Çince konuşan olduğu değerlendirilen Red Heron adlı bir grupla ilişkilendiriyor; bu grubun daha önce Gitea sunucularını hedef alan bir kampanyada da faaliyet gösterdiği belirtiliyor. GreyNoise raporu, söz konusu saldırganların Red Heron ile aynı ya da bağlantılı olduğunu ifade ediyor.
Araştırmacılar iki olası senaryo öne sürüyor: Ya Patch 2 güncellemesi CVE-2026-7273 için hatalı bir düzeltmeydi ya da saldırılar CISA'nın listelediğinden farklı bir açığı istismar etti. Binarly, yakında exploit'in küçültülmüş bir kavram kanıtı sürümünü yayımlamayı planlıyor.
Hangi Modeller Etkileniyor ve Güncelleme Nasıl Yapılmalı?
Zyxel'in güvenlik duyurusuna göre etkilenen ve düzeltilen firmware sürümleri şu şekilde:- GS1900-8: 2.90(AAHH.2)C0 ve öncesi → 2.90(AAHH.3)C0
- GS1900-8HP: 2.90(AAHI.2)C0 ve öncesi → 2.90(AAHI.3)C0
- GS1900-10HP: 2.90(AAZI.2)C0 ve öncesi → 2.90(AAZI.3)C0
- GS1900-16: 2.90(AAHJ.2)C0 ve öncesi → 2.90(AAHJ.3)C0
- GS1900-24: 2.90(AAHL.2)C0 ve öncesi → 2.90(AAHL.3)C0
- GS1900-24E: 2.90(AAHK.2)C0 ve öncesi → 2.90(AAHK.3)C0
- GS1900-24EP: 2.90(ABTO.2)C0 ve öncesi → 2.90(ABTO.3)C0
- GS1900-24HPv2: 2.90(ABTP.2)C0 ve öncesi → 2.90(ABTP.3)C0
- GS1900-48: 2.90(AAHN.2)C0 ve öncesi → 2.90(AAHN.3)C0
- GS1900-48HPv2: 2.90(ABTQ.2)C0 ve öncesi → 2.90(ABTQ.3)C0
Patch 2 veya daha eski bir firmware kullanan tüm anahtarların ilgili modele ait Patch 3 sürümüne güncellenmesi gerekiyor. Zyxel'in duyurusunda henüz güncelleme yapamayacak kullanıcılar için herhangi bir geçici çözüm belirtilmiyor. Duyuru ayrıca güncellemenin saldırganın daha önce edinmiş olabileceği erişimi kaldırıp kaldırmadığına ya da ele geçirilmiş olabilecek bir anahtarda nelerin kontrol edilmesi gerektiğine ilişkin bilgi de içermiyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.