
Hindistan Bilgisayar Acil Müdahale Ekibi (CERT-In), bankacılık, finansal hizmetler ve sigorta (BFSI) sektörlerindeki kuruluşları hedef alan yapay zeka destekli bir tehdit aktörünü kamuoyuyla paylaştı. Ekibin "Crafty Falcon" olarak takip ettiği bu tehdit aktörü, ARTEX, PentAGI, Cairn ve CyberStrikeAI gibi kamuya açık yapay zeka tabanlı saldırı güvenliği araçlarını kullanıyor. CERT-In, tehdidin aktif ve süregelen bir nitelik taşıdığını vurguladı.
CERT-In, Ekim 2026'da yayımladığı bir uyarıda banka dışı finans şirketleri, dijital kredi platformları, fintek kuruluşları, ödeme hizmet sağlayıcıları ve kripto para cüzdanı operatörlerini hedef alan çok sayıda siber saldırı kampanyasına dikkat çekmişti. Bu güncelleme, söz konusu uyarının devamı niteliğinde.
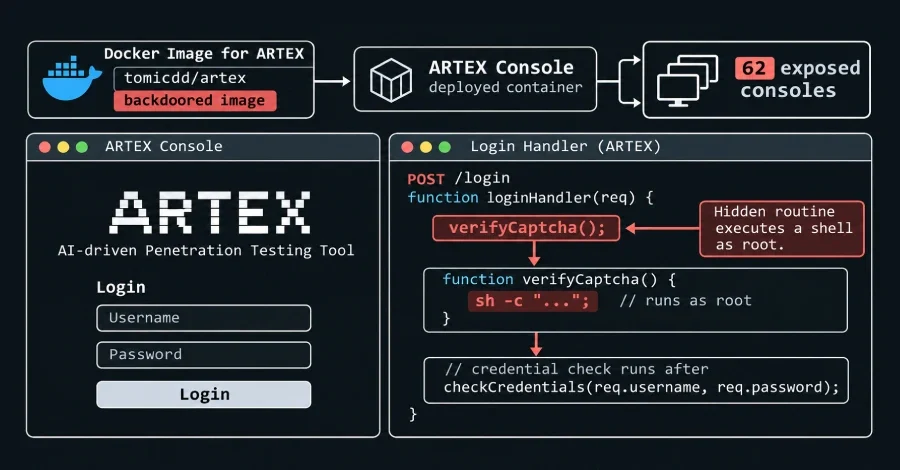
Araştırmacı Badbyte, değiştirilmiş sürümün giriş işleyicisine gizli bir "verifyCaptcha()" fonksiyonu eklediğini açıkladı. Buna göre CAPTCHA alanı gizli bir işaretçiyle başlarsa, herhangi bir kimlik bilgisi doğrulaması yapılmadan içerik root olarak "sh -c" üzerinden çalıştırılıyor ve çıktı döndürülüyor. Araştırmacı bu durumu "her kurulumda kimlik doğrulamasız root kabuğu" olarak nitelendirdi ve söz konusu arka kapının kod incelemesinde hiç görünmediğini belirtti.
2 ile 4 Kasım 2026 tarihleri arasında internette arka kapılı derlemeyi sunan 62 ARTEX konsolu tespit edildi; ilk örnek, Docker imajının yayımlanmasından on iki gün sonra 20 Ekim 2026'da ortaya çıktı. Bu konsolların 26'sı ABD'de, 17'si Hong Kong'da ve 7'si Çin'de bulunuyor. 4 Kasım 2026 itibarıyla toplamda 1.645 host'un ARTEX konsoluna hizmet verdiği belirlendi. "tomicdd/artex" dışında "congdonglinux/artex" adlı Docker Hub ad alanının da aynı arka kapıyı barındırdığı saptandı.
Yapay Zeka Araçları Saldırı Zincirini Otomatikleştiriyor
CERT-In'in açıklamasına göre söz konusu araçlar, saldırı zincirlerini makine hızında özerk biçimde yürütüyor; hedefe özel çok sayıda saldırı betiği hızla üretip geliştiriyor ve yük içeriklerini hedefin yanıtlarına göre uyarlıyor. Saldırı altyapısı ise IP adreslerini saatler ile günler arasında değişen periyotlarla rotasyona sokuyor. Saldırıların kripto para borsaları ve dijital varlık hizmet sağlayıcılarını da kapsadığı, bu süreçte anahtar ve fon çalındığı belirtildi.CERT-In, Ekim 2026'da yayımladığı bir uyarıda banka dışı finans şirketleri, dijital kredi platformları, fintek kuruluşları, ödeme hizmet sağlayıcıları ve kripto para cüzdanı operatörlerini hedef alan çok sayıda siber saldırı kampanyasına dikkat çekmişti. Bu güncelleme, söz konusu uyarının devamı niteliğinde.
Saldırganların Kullandığı Başlıca Erişim Yöntemleri
Tehdit aktörlerinin internete açık uygulamaları, API'leri ve ayrıcalıklı uç noktaları istismar ederek ödeme aracı ve ortak banka API kimlik bilgilerini çaldığı, ardından bu kimlik bilgilerini kullanarak fon transferi API'lerini doğrudan kuruluşların kendi izin listeli altyapısından çağırdığı gözlemlendi. Öne çıkan diğer ilk erişim vektörleri şunlar:- Çalıntı, uzun ömürlü ve statik olarak kodlanmış API token'larının kullanımı
- Sahte commit'ler aracılığıyla kaynak kod depolarının tedarik zinciri ele geçirmesi
- Yapılandırma dosyaları, kaynak kod veya veritabanlarındaki düz metin kimlik bilgilerinin istismarı
- Çok faktörlü kimlik doğrulaması (MFA) bulunmayan uygulama ve uzak servislere erişim
Bulut Altyapısı ve Üretim Ortamlarına Sıçrama
CERT-In, saldırganların komut çalıştırmak ve kötü amaçlı yük dağıtmak için bulut altyapısını hedef aldığını da vurguladı. Kamuya açık üretim dışı ortamlar, paylaşılan kimlik bilgileri, token'lar veya ağ yollarına ulaşmak ve buradan üretim sistemlerine geçiş yapmak amacıyla kullanılıyor. Saldırganların sömürü sonrası gerçekleştirdiği diğer dikkat çekici eylemler arasında uygulama kod tabanlarını tersine mühendislikle inceleyerek özelleştirilmiş açıklar geliştirme, değiştirilmiş uygulama paketleriyle yetkisiz API çağrıları başlatma ve büyük tutarlı transferlerden önce geçerliliği doğrulamak amacıyla 1 Rupi gibi mikro değerli test işlemleri gerçekleştirme yer alıyor. PHP ve Node.js uygulamalarında web kabuğuna yol açan dosya yükleme ve serileştirme açıklarını içeren yeni açıklanan güvenlik açıklarının istismarı ile AI destekli geliştirmeyle tutarlı biçimde anında çok sayıda özel betik oluşturma da bu eylemler arasında sayıldı.ARTEX'in Arka Kapılı Kopyası 62 Konsolu Tehlikeye Attı
ARTEX'in gerçek dünya saldırılarında kötüye kullanılması üzerine aracın geliştiricisi GitHub deposunu kaldırdı; ancak platformda birden fazla kopya türedi. Bağımsız siber güvenlik araştırmacısı Badbyte'ın bulgularına göre "trhhubsd/ARTEX" deposu 2.449 kez yıldızlandı ve 600'den fazla kez çatallandı. Bu GitHub kopyasındaki kritik fark, "docker-compose.yml" dosyasında yapılan tek satırlık değişiklikle Docker Hub'dan "tomicdd/artex" imajının çekilmesiydi. Docker Hub istatistiklerine göre imaj 9.000 kez indirildi.Araştırmacı Badbyte, değiştirilmiş sürümün giriş işleyicisine gizli bir "verifyCaptcha()" fonksiyonu eklediğini açıkladı. Buna göre CAPTCHA alanı gizli bir işaretçiyle başlarsa, herhangi bir kimlik bilgisi doğrulaması yapılmadan içerik root olarak "sh -c" üzerinden çalıştırılıyor ve çıktı döndürülüyor. Araştırmacı bu durumu "her kurulumda kimlik doğrulamasız root kabuğu" olarak nitelendirdi ve söz konusu arka kapının kod incelemesinde hiç görünmediğini belirtti.
2 ile 4 Kasım 2026 tarihleri arasında internette arka kapılı derlemeyi sunan 62 ARTEX konsolu tespit edildi; ilk örnek, Docker imajının yayımlanmasından on iki gün sonra 20 Ekim 2026'da ortaya çıktı. Bu konsolların 26'sı ABD'de, 17'si Hong Kong'da ve 7'si Çin'de bulunuyor. 4 Kasım 2026 itibarıyla toplamda 1.645 host'un ARTEX konsoluna hizmet verdiği belirlendi. "tomicdd/artex" dışında "congdonglinux/artex" adlı Docker Hub ad alanının da aynı arka kapıyı barındırdığı saptandı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.