
Blockchain analiz alanının önde gelen isimlerinden Chainalysis, sistemlerini hedef alan siber saldırıya ilişkin yürüttüğü soruşturmanın kapsamını genişlettiğini duyurdu. Şirket, saldırının yalnızca bir kısım müşteri şifresini değil, platforma kayıtlı tüm kullanıcıların ad, kullanıcı adı, şifre hash'leri ve aktif oturum token'larını da açığa çıkardığını kamuoyuyla paylaştı. Bu gelişme üzerine Chainalysis, Reactor ve Data Solutions hizmetlerine erişimi kaldırdığını açıkladı.
Şirket, soruşturma sürecinde herhangi bir soruşturma verisine erişildiğine ya da Chainalysis'e ait atıf verilerinin manipüle edildiğine dair kanıt bulunmadığını vurguladı. Bununla birlikte olağandışı etkinlikleri tespit etmek amacıyla ek proaktif izleme sistemleri devreye alındı.
Chainalysis, KYT ve Adres Tarama hizmetlerine erişimi yeniden açmayı planladığını duyurarak müşterilerinden güvenilir IP adreslerini destek e-postası ([email protected]) veya hesap ekipleri aracılığıyla iletmelerini istedi. Bu IP adresleri bir izin listesine eklenerek kullanıcıların şifrelerini sıfırlamasına ve API anahtarlarını yenilemesine olanak tanınacak. Şirket, "Reactor ve Data Solutions'ı yeniden çevrimiçi duruma getirmek için gece gündüz çalışıyoruz" açıklamasını da paylaştı. Hesaplara erişim için ek güvenlik önlemlerinin zorunlu kılınacağı da duyurular arasında yer aldı.
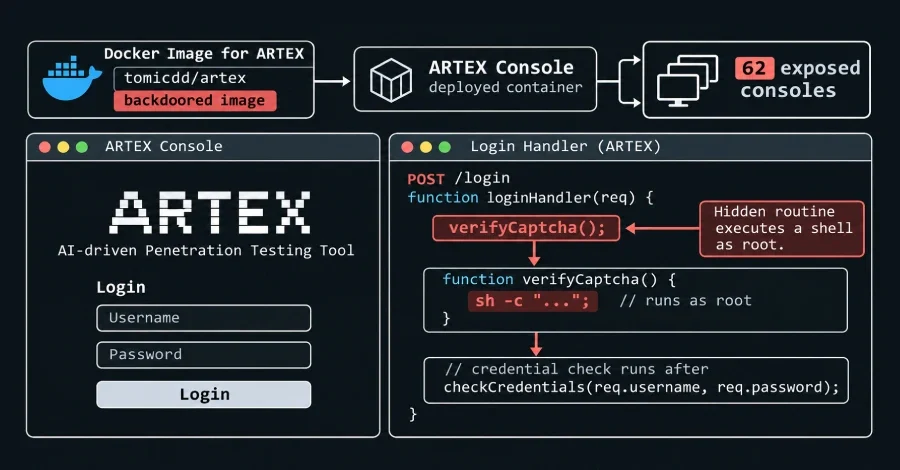
Microsoft'un açıklamalarına göre tehdit aktörleri, GitHub gibi açık kaynak depolarında kimlik bilgileri, uygulama kimlik bilgileri ve yapay zeka çıkarım API anahtarları gibi hassas verileri taramak için ajan yapay zeka tabanlı saldırı çerçevesi kullanıyor. Microsoft, "ARTEX gibi ajan araçlar, tehdit aktörlerinin birden fazla depoda sırları daha hızlı taramasına olanak tanırken çıktıyı analiz ederek takip saldırıları gerçekleştirmesine de imkân veriyor" açıklamasını yaptı. En az bir vakada bir yapay zeka ajanının GitHub'da sır taramasından Azure Key Vault'tan veri sızdırmaya yalnızca beş dakikada geçtiği bildirildi.
Microsoft'a göre bu faaliyet Ağustos 2026'dan bu yana sürmekte olup kampanyanın bazı yönleri, geçerli uygulama kimlik bilgilerinin kötüye kullanımıyla Microsoft Entra ID kiracılarına ve bağlı Azure ile Microsoft 365 kaynaklarına erişimi kapsayan saldırı sonrası etkinliklerle örtüşüyor. Oturum açma olaylarının 199.19.77[.]84 ve 199.19.77[.]18 IP adreslerinden kaynaklandığı belirlendi. Tehdit aktörünün depolama hesabı anahtarları, uygulama hizmet ayarları, bağlantı dizeleri ve Azure Kubernetes Service (AKS) kullanıcı kimlik bilgileri dahil olmak üzere kimlik bilgisi döndüren işlemleri hedef aldığı aktarıldı.
Wiz ayrıca iki farklı kuruluştan ele geçirilmiş AWS Bedrock anahtarlarını kullanan en az iki yeniden satış operasyonu tespit ettiğini açıkladı: llm-routing[.]com (momo) ve xingjiabiapi[.]org. Her iki platform da çeşitli yapay zeka modellerini indirimli fiyatlarla sunuyor. Ancak bu platformların operatörlerinin ilk saldırılardan sorumlu olduğuna dair herhangi bir kanıt bulunmuyor. llm-routing[.]com ile ilişkilendirilen 23.106.46[.]239 IP adresinin, Ekim 2026 ortasında bir Artex açılış sayfasına ev sahipliği yaptığı ve Zeabur tarafından bir güvenlik ihlali göstergesi olarak işaretlendiği de dikkat çekiyor.
Saldırının Boyutu ve Kapatılan Hizmetler
Chainalysis, soruşturma sürecinde Know Your Transaction (KYT) kullanıcı arayüzü ve API'sini, diğer adres tarama ürünlerini ve giriş sayfasını da çevrimdışı duruma getirdi. Şirket, etkilenen hesapları ihtiyati tedbir olarak kilitlediğini de belirtti. Kullanıcılara şifre sıfırlama talebi içeren e-posta gönderildiğini, ancak şu an için bu sıfırlamanın mümkün olmadığını açıklayan Chainalysis, yine de kullanıcıları aynı şifreyi kullandıkları diğer platformlarda kimlik bilgilerini güncellemeleri konusunda uyardı.Şirket, soruşturma sürecinde herhangi bir soruşturma verisine erişildiğine ya da Chainalysis'e ait atıf verilerinin manipüle edildiğine dair kanıt bulunmadığını vurguladı. Bununla birlikte olağandışı etkinlikleri tespit etmek amacıyla ek proaktif izleme sistemleri devreye alındı.
Saldırı Vektörü ve Şirketin Yanıtı
Chainalysis, olayı ilk kez kamuoyuna duyurduğunda yaşananları "devam eden çok cepheli siber saldırı" olarak tanımlamıştı. Soruşturma ilerledikçe bir "yol üzeri saldırı" (on-path attack) tespit edildi ve bu saldırının bir kısım müşteri şifresini açığa çıkardığı belirlendi. Şirket, söz konusu saldırı vektörünün giderildiğini açıkladı.Chainalysis, KYT ve Adres Tarama hizmetlerine erişimi yeniden açmayı planladığını duyurarak müşterilerinden güvenilir IP adreslerini destek e-postası ([email protected]) veya hesap ekipleri aracılığıyla iletmelerini istedi. Bu IP adresleri bir izin listesine eklenerek kullanıcıların şifrelerini sıfırlamasına ve API anahtarlarını yenilemesine olanak tanınacak. Şirket, "Reactor ve Data Solutions'ı yeniden çevrimiçi duruma getirmek için gece gündüz çalışıyoruz" açıklamasını da paylaştı. Hesaplara erişim için ek güvenlik önlemlerinin zorunlu kılınacağı da duyurular arasında yer aldı.
Ajan Yapay Zeka ile Gerçekleştirilen Saldırılar Yükselişte
Chainalysis, bu saldırının "son haftalarda pek çok teknoloji platformunu" hedef alan benzer saldırılarla örtüştüğünü belirtti. Nitekim Chainstack, OpenCode, Warp ve WorkOS gibi şirketler de yapay zeka destekli saldırılara maruz kaldıklarını açıkladı. Bu saldırıların bir bölümünde ARTEX adlı özerk sızma testi aracının kullanıldığı ifade edildi.Microsoft'un açıklamalarına göre tehdit aktörleri, GitHub gibi açık kaynak depolarında kimlik bilgileri, uygulama kimlik bilgileri ve yapay zeka çıkarım API anahtarları gibi hassas verileri taramak için ajan yapay zeka tabanlı saldırı çerçevesi kullanıyor. Microsoft, "ARTEX gibi ajan araçlar, tehdit aktörlerinin birden fazla depoda sırları daha hızlı taramasına olanak tanırken çıktıyı analiz ederek takip saldırıları gerçekleştirmesine de imkân veriyor" açıklamasını yaptı. En az bir vakada bir yapay zeka ajanının GitHub'da sır taramasından Azure Key Vault'tan veri sızdırmaya yalnızca beş dakikada geçtiği bildirildi.
Microsoft'a göre bu faaliyet Ağustos 2026'dan bu yana sürmekte olup kampanyanın bazı yönleri, geçerli uygulama kimlik bilgilerinin kötüye kullanımıyla Microsoft Entra ID kiracılarına ve bağlı Azure ile Microsoft 365 kaynaklarına erişimi kapsayan saldırı sonrası etkinliklerle örtüşüyor. Oturum açma olaylarının 199.19.77[.]84 ve 199.19.77[.]18 IP adreslerinden kaynaklandığı belirlendi. Tehdit aktörünün depolama hesabı anahtarları, uygulama hizmet ayarları, bağlantı dizeleri ve Azure Kubernetes Service (AKS) kullanıcı kimlik bilgileri dahil olmak üzere kimlik bilgisi döndüren işlemleri hedef aldığı aktarıldı.
LLM Korsanlığı: Yapay Zeka Erişimi Yeraltı Pazarlarında Satılıyor
Google'ın yayımladığı rapora göre siber suçlular, ticari büyük dil modellerine (LLM) ait bulut erişimini çalıp ücretli müşterilere yeniden satmak üzerine kurulu bir iş modeli oluşturdu. Bu yapının merkezinde LLM Karıştırıcılar (LLM Mixers) adı verilen aracılar yer alıyor; bu aktörler, ele geçirilmiş kurumsal LLM hesaplarına erişimi yeraltı pazarlarında pazarlıyor. Wiz ise ortaya çıkan bu LLMjacking ekosisteminin "hırsızlığı kolayca paraya çevrilebilir kılarak daha fazla aktörü kimlik bilgisi çalma operasyonlarına yönelttiğini" vurguladı.Wiz ayrıca iki farklı kuruluştan ele geçirilmiş AWS Bedrock anahtarlarını kullanan en az iki yeniden satış operasyonu tespit ettiğini açıkladı: llm-routing[.]com (momo) ve xingjiabiapi[.]org. Her iki platform da çeşitli yapay zeka modellerini indirimli fiyatlarla sunuyor. Ancak bu platformların operatörlerinin ilk saldırılardan sorumlu olduğuna dair herhangi bir kanıt bulunmuyor. llm-routing[.]com ile ilişkilendirilen 23.106.46[.]239 IP adresinin, Ekim 2026 ortasında bir Artex açılış sayfasına ev sahipliği yaptığı ve Zeabur tarafından bir güvenlik ihlali göstergesi olarak işaretlendiği de dikkat çekiyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.