
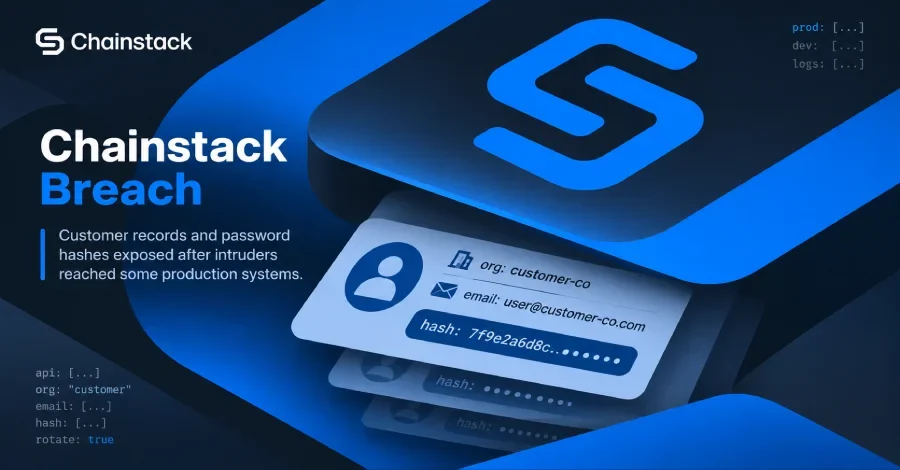
Blokzincir altyapı sağlayıcısı Chainstack, yetkisiz bir saldırganın şirket altyapısının bir bölümüne erişim sağladığını kamuoyuyla paylaştı. Şirketin açıklamasına göre saldırgan, bir üçüncü taraf bileşen üzerinden sisteme sızdı; yetkisiz erişim tespit edilerek aynı gün sonlandırıldı ve sistemler güçlendirilmeye başlandı.
Dijital sızıntı sürecinde tehdit aktörünün, müşteri hesap bilgilerini içeren bir veri tabanına eriştiği belirlendi. Bu veri tabanında kuruluş adları, hesap sahibi isimleri, Chainstack platformundaki üyelerin e-posta adresleri ve şifre özetleri yer alıyordu. Chainstack ayrıca saldırganın düğüm kimlik bilgilerini barındıran sistemlere de eriştiğini belirtti; ancak bu kimlik bilgilerinin okunduğuna dair herhangi bir kanıt bulunmadığını vurguladı. Bununla birlikte şirket, söz konusu bilgileri açığa çıkmış kabul ederek müşterilerinden bu kimlik bilgilerini yenilemelerini istedi.
API platformu WorkOS da aynı dönemde benzer bir güvenlik olayı yaşadığını açıkladı. 30 Ekim 2026'da keşfedilen bu saldırı, şirketin GTM sistemleriyle sınırlı kaldı; üretim sistemleri ve müşteri platform verileri etkilenmedi. Erişilen veriler arasında iş iletişim bilgileri, müşteri hesap geçmişleri, satış görüşmelerinden özetler ve WorkOS ürünlerinin kullanımına dair operasyonel meta veriler yer alıyor. WorkOS, bu tür saldırıların hız ve ölçek kazandığını belirterek zamanında müdahale ve çapraz sistem izlemenin önemine dikkat çekti.
ARTEX kampanyasından etkilenen bir diğer kuruluş ise Hollanda merkezli Güvenlik Açığı Bildirimi Enstitüsü (DIVD) oldu. 21 Eylül 2026 tarihli bu saldırıda, açık kaynaklı Zammad bilet yönetim sistemindeki iki sıfır gün güvenlik açığı (CVE-2026-102489 ve CVE-2026-102490) istismar edildi. Bu açıklar aracılığıyla saldırganların ayrıcalıklarını yükseltebildiği, uzaktan kod çalıştırabildiği ve veri sızdırabildiği belirtildi.
Tüm bu olaylar, yapay zeka ajanlarının saldırı stratejileri geliştirmek ve sızma süreçlerinin farklı aşamalarını otomatikleştirmek amacıyla giderek daha yaygın biçimde kullanıldığını ortaya koyuyor.
Saldırının Kronolojisi: Geliştirme Ortamından Üretime
Chainstack'in paylaştığı zaman çizelgesine göre saldırgan, 26 Ekim 2026 tarihinde önce geliştirme ortamına erişim sağladı. Ardından bu erişimi genişleterek üretim ortamının bazı bölümlerine de ulaşmayı başardı. Şirket, izinsiz girişi 31 Ekim 2026'da tespit etti ve saldırganın erişimini aynı gün kesti.Dijital sızıntı sürecinde tehdit aktörünün, müşteri hesap bilgilerini içeren bir veri tabanına eriştiği belirlendi. Bu veri tabanında kuruluş adları, hesap sahibi isimleri, Chainstack platformundaki üyelerin e-posta adresleri ve şifre özetleri yer alıyordu. Chainstack ayrıca saldırganın düğüm kimlik bilgilerini barındıran sistemlere de eriştiğini belirtti; ancak bu kimlik bilgilerinin okunduğuna dair herhangi bir kanıt bulunmadığını vurguladı. Bununla birlikte şirket, söz konusu bilgileri açığa çıkmış kabul ederek müşterilerinden bu kimlik bilgilerini yenilemelerini istedi.
Müşterilere Yönelik Güvenlik Uyarıları
Chainstack, etkilenen kullanıcılara bir dizi önlem almasını tavsiye etti. Düğüm kimlik bilgilerinin yenilenmesinin yanı sıra platform API anahtarlarının yeniden oluşturulması, şifrelerin güncellenmesi ve aynı şifrenin kullanıldığı diğer hizmetlerde de bu değişikliğin yapılması istendi. Şirket ayrıca müşterileri olası kimlik avı girişimlerine karşı dikkatli olmaya davet etti.Yapay Zeka Destekli Saldırı Kampanyası: ARTEX
Chainstack, saldırıya ilişkin teknik ayrıntıları kamuoyuyla paylaşmadı; ancak olayın geçen hafta gündeme gelen yapay zeka destekli geniş çaplı bir saldırı kampanyasıyla örtüştüğü değerlendiriliyor. Söz konusu kampanyanın, ARTEX adlı özerk yapay zeka ajanı çerçevesini kullanan ve Çin bağlantılı olduğu öne sürülen bir küme tarafından yürütüldüğü ileri sürülüyor.API platformu WorkOS da aynı dönemde benzer bir güvenlik olayı yaşadığını açıkladı. 30 Ekim 2026'da keşfedilen bu saldırı, şirketin GTM sistemleriyle sınırlı kaldı; üretim sistemleri ve müşteri platform verileri etkilenmedi. Erişilen veriler arasında iş iletişim bilgileri, müşteri hesap geçmişleri, satış görüşmelerinden özetler ve WorkOS ürünlerinin kullanımına dair operasyonel meta veriler yer alıyor. WorkOS, bu tür saldırıların hız ve ölçek kazandığını belirterek zamanında müdahale ve çapraz sistem izlemenin önemine dikkat çekti.
Diğer Etkilenen Kuruluşlar
Blokzincir analiz firması Chainalysis da sistemlerine ve iç araçlarına erişim sağlamaya çalışan harici bir aktörü tespit ettiğini duyurdu. Şirket, 2 Kasım 2026 itibarıyla Reactor ve Data Solutions ürünlerini ihtiyati tedbir olarak çevrimdışına aldığını ve sistemlerini olağandışı etkinliklere karşı yakından izlediğini açıkladı.ARTEX kampanyasından etkilenen bir diğer kuruluş ise Hollanda merkezli Güvenlik Açığı Bildirimi Enstitüsü (DIVD) oldu. 21 Eylül 2026 tarihli bu saldırıda, açık kaynaklı Zammad bilet yönetim sistemindeki iki sıfır gün güvenlik açığı (CVE-2026-102489 ve CVE-2026-102490) istismar edildi. Bu açıklar aracılığıyla saldırganların ayrıcalıklarını yükseltebildiği, uzaktan kod çalıştırabildiği ve veri sızdırabildiği belirtildi.
Tüm bu olaylar, yapay zeka ajanlarının saldırı stratejileri geliştirmek ve sızma süreçlerinin farklı aşamalarını otomatikleştirmek amacıyla giderek daha yaygın biçimde kullanıldığını ortaya koyuyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.