
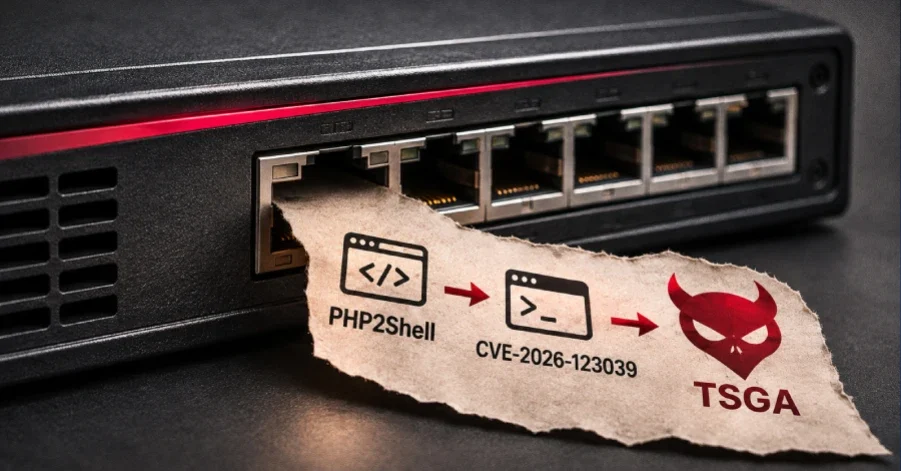
Check Point tarafından paylaşılan analiz, bilinmeyen bir tehdit aktörünün yamalanmamış Check Point Security Gateway cihazlarını hedef alarak PHP2Shell açıklarından başlangıç erişimi sağladığını ortaya koydu. 30 Ekim 2026’da başlayan saldırı dalgasında ilk hedef olarak İsrail’deki kuruluşlar seçilirken, 2 Kasım 2026’daki ikinci dalgada birden fazla ülkedeki farklı sektörlere ait kuruluşlar hedef alındı.
Saloncular, PHP2Shell üzerinden elde ettikleri erişimi, Gaia OS’ta raporlanmış yerel yetki yükseltme açığı olan CVE-2026-123039 ile kök yetkisine yükseltmek için kullandı. Bu açıklık, CVSS puanı 7.8 olan yetkilendirme eksikliğinden kaynaklanıyor ve DynamicCLI sürecinde root yetkisi kazanılmasına olanak sağlıyor. Check Point, bu açıklığın aktif olarak istismar edildiğini onlarca müşteride gözlemlediğini bildirdi.
Check Point, bu saldırı zincirinin “bir gateway’den VMware ESXi host’una SSH üzerinden geçiş, destroy_v6 silicinin deploy edilmesi ve yıkıcı aşamada siyasi temalı DREAM_ANNEXATION.txt notları bırakılması” ile devam ettiğini açıkladı. Wiper, hedef klasördeki tüm dosyaları uzantılarına bakılmaksızın siliyor; silme öncesinde dosyaları sıfırla üzerine yazmayı da deniyor ve her işlenen klasöre isimli bir not dosyası bırakıyor.
Etkilenen sürümler Check Point Force Firewalls, Check Point Management ve Log Servers, Multi-Domain Security Management ile Multi-Domain Log Server, Maestro Orchestrator ürünlerinde R82.20, R82.10, R82, R81.20, R81.10 ve R81 olarak listeleniyor. Post-istismar aşamasında gözlenen diğer eylemler arasında iç ağ varlıklarını keşfetmek için gateway’de gogo tarayıcısının çalıştırılması, vpxuser hesabıyla VMware ESXi host’una SSH ile yanal hareket ve Linux ELF tabanlı destroy_v6 wiper’ın hazırlanıp çalıştırılması yer alıyor.
Check Point, mevcut verilerin “bu operasyonun gerçek doğasını yüksek güvenle değerlendirmemize izin vermediğini” belirtiyor. Olası senaryolar arasında tanımlanan aktörün kampanyanın tamamını yürütmüş olması, yalnızca başlangıç erişim aracı olarak işlev görmüş olması veya sahte bayrak (false-flag) operasyonuna dahil olmuş olması yer alıyor; ayrıca yıkıcı eylemlerin bir dikkati başka yere çekme (smoke screen) aracı olarak kullanılmış olabileceği de öne sürülüyor.
Saloncular, PHP2Shell üzerinden elde ettikleri erişimi, Gaia OS’ta raporlanmış yerel yetki yükseltme açığı olan CVE-2026-123039 ile kök yetkisine yükseltmek için kullandı. Bu açıklık, CVSS puanı 7.8 olan yetkilendirme eksikliğinden kaynaklanıyor ve DynamicCLI sürecinde root yetkisi kazanılmasına olanak sağlıyor. Check Point, bu açıklığın aktif olarak istismar edildiğini onlarca müşteride gözlemlediğini bildirdi.
TSGA ve TSProxy: Sürekli erişim için yerleştirilen bileşenler
Saldırganlar, kalıcı erişim sağlamak amacıyla PHP web kabuklarını ve TSGA adlı bağımsız pasif arka kapıyı, ayrıca ağ bileşeni TSProxy’i deploy etti. TSGA, slot_CPconfigdaemon olarak yerleştiriliyor ve Linux tabanlı Check Point gateway’lere özel işlevler sunuyor: şifreli uzak erişim, yapılandırma hırsızlığı, yedek ve snapshot kalıcılığı, süreç enjeksiyonu ve binary firewall log değiştirme. TSProxy ise belirli proseslere enjekte edilerek ağ fonksiyonlarını kesiyor ve yalnızca özel işaretli saldırgan bağlantılarını işlerken normal trafiğin geçmesine izin veriyor.Check Point, bu saldırı zincirinin “bir gateway’den VMware ESXi host’una SSH üzerinden geçiş, destroy_v6 silicinin deploy edilmesi ve yıkıcı aşamada siyasi temalı DREAM_ANNEXATION.txt notları bırakılması” ile devam ettiğini açıkladı. Wiper, hedef klasördeki tüm dosyaları uzantılarına bakılmaksızın siliyor; silme öncesinde dosyaları sıfırla üzerine yazmayı da deniyor ve her işlenen klasöre isimli bir not dosyası bırakıyor.
Saldırının teknik detayları ve etkilenen sürümler
İlk erişim için kullanılan PHP2Shell açıklarları CVE-2026-109618 ve CVE-2026-109619 olarak takip ediliyor. Check Point, 30 Ekim 2026’daki dalganın 130.94.19[.]204 IP’sinden kaynaklandığını ve savunmasız Mobile Access portallarını hedef aldığını belirtiyor. Saldırganlar, portala erişim için portal servis hesabını kök yetkiye yükselttikten sonra PHP web kabuklarını deploy ederek kalıcı erişim sağlıyor; bu kabuklar komut çalıştırma ve dosya yükleme yeteneklerine sahip.Etkilenen sürümler Check Point Force Firewalls, Check Point Management ve Log Servers, Multi-Domain Security Management ile Multi-Domain Log Server, Maestro Orchestrator ürünlerinde R82.20, R82.10, R82, R81.20, R81.10 ve R81 olarak listeleniyor. Post-istismar aşamasında gözlenen diğer eylemler arasında iç ağ varlıklarını keşfetmek için gateway’de gogo tarayıcısının çalıştırılması, vpxuser hesabıyla VMware ESXi host’una SSH ile yanal hareket ve Linux ELF tabanlı destroy_v6 wiper’ın hazırlanıp çalıştırılması yer alıyor.
PhiliKit ve Çin bağlantılı aktör şüphesi
Check Point, TSGA ve TSProxy’nin Haziran 2026’da ESET tarafından belgelenen, Armory Castle (eski adıyla UNC5221) olarak takip edilen Çin bağlantılı siber casusluk grubuna atfedilen PhiliKit araç setinin özel Check Point bileşenleri olduğunu değerlendiriyor. LightNode VPS altyapısının kullanılması ve tarama aktivitesinin 12:00–09:00 UTC aralığında yoğunlaşması (Çin’in normal çalışma saatleriyle örtüşmesi) bu şüpheyi güçlendiriyor. Bununla birlikte, wiper kullanımının İsrail odaklı olması ve notlardaki açık İsrail-Filistin çatışması referansları, aktörün net olarak bir Çin bağlantılı gruba ait olduğuna dair kesin bir kanaat oluşmasını engelliyor.Check Point, mevcut verilerin “bu operasyonun gerçek doğasını yüksek güvenle değerlendirmemize izin vermediğini” belirtiyor. Olası senaryolar arasında tanımlanan aktörün kampanyanın tamamını yürütmüş olması, yalnızca başlangıç erişim aracı olarak işlev görmüş olması veya sahte bayrak (false-flag) operasyonuna dahil olmuş olması yer alıyor; ayrıca yıkıcı eylemlerin bir dikkati başka yere çekme (smoke screen) aracı olarak kullanılmış olabileceği de öne sürülüyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.