
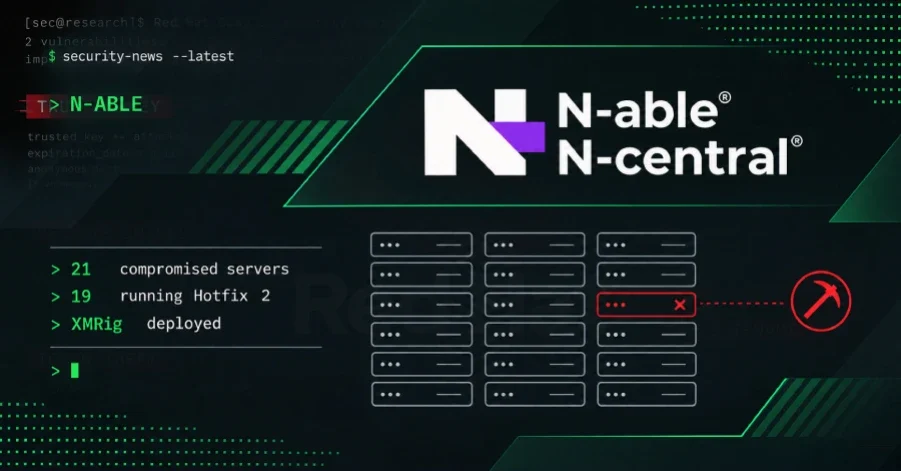
ABD merkezli BT hizmetleri şirketi N-able, 4EverAble2Shell ve Agent2Shell olarak adlandırılan açıkların kamuoyuyla paylaşılmasının ardından saldırganların 21 N-able sunucusuna kripto para madencisi yerleştirdiğini bildirdi. Şirket, söz konusu açıklara karşı Hosted ortamlarında Eski API’yi varsayılan olarak kapattığını, Intune entegrasyonunu geçici olarak devre dışı bıraktığını ve müşterilerden 2026.4 HF1 sürümündeki N-able N-central sürümlerinde Agent ile Probe bileşenlerini güncellemelerini istediğini açıkladı.
Yayınlanan tehdit istihbaratı raporlarına göre, saldırganlar 4EverAble2Shell açığını yalnızca ön keşif amaçlı değil, aktif bir istismar olarak kullandı. Salırganlar, kendi kontrolündeki “157.20.241[.]16” IP adresinden “jup.sh” betiğini indirip hedef sunucularda çalıştırdı ve bu betikler aracılığıyla sunucu içinden veri topladı. Bu betik, “mount -o remount,exec /tmp 2>/dev/null” emri ile geçici dizini çalıştırılabilir hale getirip “jup.sh” dosyasını indirecek şekilde tasarlandı.
Güvenlik şirketi Huntback’in açıklamasına göre, bu madencilerin etkisi yalnızca CPU kullanımında sınırlı kalmıyor; saldırı, yönetilen uç noktalar üzerinde kök yetkisi elde etmeye olanak sağlıyor. Şirket, “Saldırıya uğramış her sistemi tam bir ihlal olarak ele alın, yalnızca madenciyi silin” uyarısında bulundu. Huntback, etkilenen 21 sunucudan 19’unun saldırı öncesi Hotfix 2 sürümünü çalıştırdığını tespit etti. Bu durum, yalnızca yama uygulamakla sorunun çözülmeyeceğini gösteriyor.
Yerinde (on-premises) kullananlara yönelik olarak da Agent ve Probe bileşenlerinin güncellenmesi ve Eski API’nin aktif hale getirilmediğinden emin olunması tavsiye edildi. N-able, bu adımların bazı işlevleri geçici olarak kısıtlayabileceğini, ancak müşteriler ve iş ortakları için ek önlemlerin alınmasının en doğru tercih olduğunu vurguladı. Şirket, ortaklarını ve müşterilerini korumanın en yüksek öncelikleri olduğunu ve gerekli önlemleri almaya devam edeceklerini ekledi.
4EverAble2Shell Açığı ve Kullanılan Saldırı Zinciri
Güvenlik araştırmacıları, 4EverAble2Shell açığının N-able N-central’in güncel sürümleri hedef alabildiğini, saldırıların belirli koşullar altında işletim sistemine root yetkisiyle erişim sağladığını belirtti. Saldırganlar bu açıklarla Apache Axis bileşenindeki kritik bir zafiyeti, yani CVE-2026-90436’yı, N-able N-central içine yerleşik olarak kullanılıyor ve SOAP hata işleme sırasında güvenilmeyen sınıf anında oluşturulmasıyla çalışan komut çalıştırma yetkisi elde edebiliyor. Bu yöntem, sistemde nable hizmet hesabının root yetkisiyle komut çalıştırmasına imkân tanıyor.Yayınlanan tehdit istihbaratı raporlarına göre, saldırganlar 4EverAble2Shell açığını yalnızca ön keşif amaçlı değil, aktif bir istismar olarak kullandı. Salırganlar, kendi kontrolündeki “157.20.241[.]16” IP adresinden “jup.sh” betiğini indirip hedef sunucularda çalıştırdı ve bu betikler aracılığıyla sunucu içinden veri topladı. Bu betik, “mount -o remount,exec /tmp 2>/dev/null” emri ile geçici dizini çalıştırılabilir hale getirip “jup.sh” dosyasını indirecek şekilde tasarlandı.
21 Sunucu Etkilendi, 19’u Zaten Hotfix 2 Kullanıyordu
Huntback tarafından yapılan tespitlerde, 4EverAble2Shell açığı kullanılarak 21 N-able sunucusuna XMRig Monero kripto para madencisi yerleştirildiği açıklandı. Bu madencinin, sistemdeki tüm CPU çekirdeklerini değil yalnızca yarısını kullanarak gizliliği artırmayı hedeflediği kaydedildi. Etkilenen sunucuların ABD, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç’te dağıtık bir halde bulunduğu belirtildi.Güvenlik şirketi Huntback’in açıklamasına göre, bu madencilerin etkisi yalnızca CPU kullanımında sınırlı kalmıyor; saldırı, yönetilen uç noktalar üzerinde kök yetkisi elde etmeye olanak sağlıyor. Şirket, “Saldırıya uğramış her sistemi tam bir ihlal olarak ele alın, yalnızca madenciyi silin” uyarısında bulundu. Huntback, etkilenen 21 sunucudan 19’unun saldırı öncesi Hotfix 2 sürümünü çalıştırdığını tespit etti. Bu durum, yalnızca yama uygulamakla sorunun çözülmeyeceğini gösteriyor.
N-able’dan Ekipten Ekibine Alınan Önlemler
N-able, açıkların kamuoyu ile paylaşılmasının ardından güvenlik ekiplerinin aktif olarak açıkları değerlendirdiğini, ek düzeltme adımları geliştirdiğini ve etkilenen işlevlerin güvenli şekilde yeniden etkinleştirilmesi üzerine çalıştığını duyurdu. Hosted müşterilerine yönelik olarak, Eski API’nin varsayılan olarak kapalı tutulduğu, Intune entegrasyonunun geçici olarak devre dışı bırakıldığı ve 2026.4 HF1 ve üzeri sürümlerde Agent ile Probe güncellemesinin mutlaka yapılması gerektiği belirtildi. Şirket, Agent ve Probe’un güncel kalmasının, tüm yönetilen cihazların iletişimde kalması ve yamaların uygulaması için zorunlu olduğunu açıkladı.Yerinde (on-premises) kullananlara yönelik olarak da Agent ve Probe bileşenlerinin güncellenmesi ve Eski API’nin aktif hale getirilmediğinden emin olunması tavsiye edildi. N-able, bu adımların bazı işlevleri geçici olarak kısıtlayabileceğini, ancak müşteriler ve iş ortakları için ek önlemlerin alınmasının en doğru tercih olduğunu vurguladı. Şirket, ortaklarını ve müşterilerini korumanın en yüksek öncelikleri olduğunu ve gerekli önlemleri almaya devam edeceklerini ekledi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.