
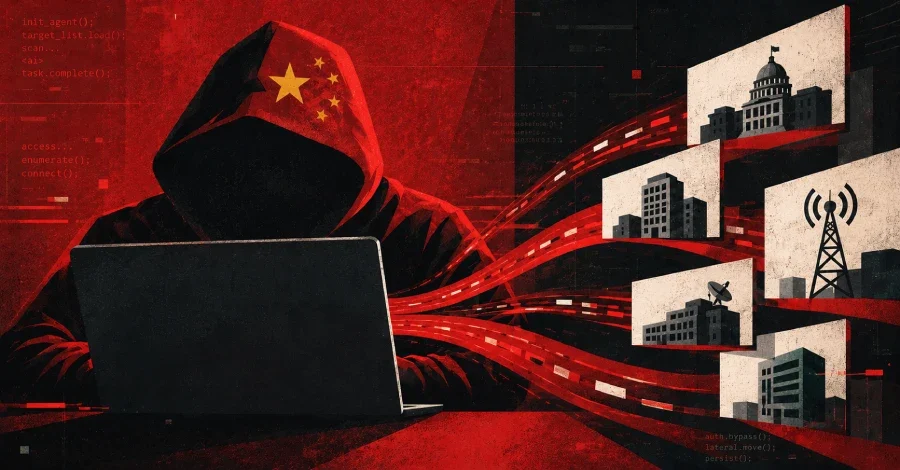
Çin devletiyle ilişkilendirilen tehdit aktörü Vapor Panda, Go programlama diliyle geliştirilmiş yapay zeka destekli bir sızma testi çerçevesi olan ARTEX'i kullanarak küresel ölçekte yüksek değerli hedeflere eş zamanlı saldırılar düzenledi. CrowdStrike'ın yaptığı analize göre grup, 17 Ekim 2026'dan itibaren Latin Amerika, Avrupa, Asya ve Orta Doğu'daki dışişleri bakanlıkları, ABD'deki yarı iletken, savunma ve düşünce kuruluşları ile birden fazla bölgedeki telekomünikasyon sağlayıcıları dahil olmak üzere 200'den fazla farklı kuruluşu hedef aldı.
ARTEX'in kullandığı teknikler arasında imzasız SAML onayı ile XML dış varlık (XXE) açığının zincirlenerek bulut Örnek Meta Veri Hizmetini sorgulamak için kullanılması öne çıkıyor. Bunun yanı sıra web kabukları konuşlandırma, kimliği doğrulanmamış bir orkestrasyon hizmetini kötüye kullanarak üretim konteyner ortamında kök erişimi elde etme, Yerel Yönetici Parola Çözümü (LAPS) parolalarını okuma ve ayrıcalıklı bir hesabın kimliğine bürünmek için kaynak tabanlı kısıtlı temsilcilik kullanma da kayıt altına alındı. Ajana 2022'den bu yana rotasyona uğramamış kimlik doğrulama anahtarları sağlandığı ve bu anahtarların yönetici tokeni oluşturmak ile posta kutularını okumak için kullanıldığı da raporlanan teknikler arasında yer alıyor.
Overcast Panda, Çin'e seyahat eden personele sahip kuruluşlar için en sofistike ve kalıcı tehditlerden biri olarak tanımlanıyor. Grup, hedefler Çin'deyken fiziksel erişim yoluyla cihazlara FlowCloud adlı özel arka kapısını yerleştiriyor. FlowCloud, DLL yan yükleme yöntemiyle başlatılıyor ve adli analizi zorlaştırmak için tasarlanmış bileşenler içeriyor. Komuta ve kontrol iletişimi ise varlığını gizlemek amacıyla meşru bulut altyapısı üzerinden yürütülüyor. Yazılımın tuş kaydı, ekran yakalama, dosya toplama ve kimlik bilgisi hasadı gibi yeteneklere sahip olduğu aktarılıyor.
Titan Panda ise hukuk firmalarını hedef alıyor. Grup, Intapp Time Server'daki sabit kodlu IIS makine anahtarı açığını istismar ederek uzaktan kod yürütme gerçekleştiriyor. Nisan 2026'da ilk kez tespit edilen saldırılar, IceGiant adlı bellek içi çerçevenin konuşlandırılmasıyla sonuçlandı. Titan Panda'nın en az 2021'den bu yana aktif olduğu ve Kuzey Amerika'daki çeşitli hukuk kuruluşlarını iki yılı aşkın süre boyunca ele geçirdiği değerlendiriliyor.
Kimler Hedef Alındı?
CrowdStrike'ın raporunda hedeflenen kurumların kapsamı dikkat çekici biçimde geniş. İki Latin Amerika ülkesinin dışişleri bakanlıkları, Orta Amerika ve Asya'daki bakanlıklar, bir Orta Doğu ülkesinin içişleri bakanlığı ve bir Avrupa ülkesinin dışişleri bakanlığı, cumhurbaşkanlığı, başbakanlık ofisi ile savunma, adalet, maliye ve istihbarat birimleri hedeflenenler arasında yer alıyor. ABD'de ise ilaç, yarı iletken, savunma, nükleer ve finans sektörlerindeki 19 kuruluş saldırı kapsamına girdi. ABD, Belçika ve Filipinler'deki telekomünikasyon sağlayıcıları da hedef listesinde bulunuyor. Saldırı sonrası faaliyet dokuz kurumda doğrulanırken en az 12 ek kuruluşa yönelik parola sızdırma ve kimlik bilgisi tarama girişimleri de tespit edildi.ARTEX Nasıl Çalışıyor?
Operasyonun merkezinde ARTEX'in DeepSeek ve abonelik tabanlı ticari bir büyük dil modeliyle (LLM) birlikte kullanılması yer alıyor. Sistem, ortak bir hedef doğrultusunda koordineli çalışan planlayıcı ve işçi ajanlardan oluşan bir yapıya sahip. Bu ajanlar ilk erişimden başlayarak ana makine keşfi ve yanal harekete kadar uzanan süreci otonom biçimde yürütüyor. Döngüde bir insan operatör de bulunuyor; bu kişi ajanlara web kabuğu yazma, etki alanı yöneticisi parolalarını çıkarma ve uç nokta sensörü kapsamını listeleme gibi görevleri yönlendiriyor. CrowdStrike'a göre tek bir sızmada planlayıcı ajanlar yaklaşık 1,4 milyar giriş tokeni tüketti; bu rakam operasyonun tamamındaki otomatik faaliyetin boyutunu gözler önüne seriyor.ARTEX'in kullandığı teknikler arasında imzasız SAML onayı ile XML dış varlık (XXE) açığının zincirlenerek bulut Örnek Meta Veri Hizmetini sorgulamak için kullanılması öne çıkıyor. Bunun yanı sıra web kabukları konuşlandırma, kimliği doğrulanmamış bir orkestrasyon hizmetini kötüye kullanarak üretim konteyner ortamında kök erişimi elde etme, Yerel Yönetici Parola Çözümü (LAPS) parolalarını okuma ve ayrıcalıklı bir hesabın kimliğine bürünmek için kaynak tabanlı kısıtlı temsilcilik kullanma da kayıt altına alındı. Ajana 2022'den bu yana rotasyona uğramamış kimlik doğrulama anahtarları sağlandığı ve bu anahtarların yönetici tokeni oluşturmak ile posta kutularını okumak için kullanıldığı da raporlanan teknikler arasında yer alıyor.
Saldırı Sonrası Faaliyetler ve Kullanılan Zararlı Yazılım
Saldırı sonrası faaliyet doğrulanan dokuz kurumda Vapor Panda, ShadowPad'in bir türevi olan BLOODALCHEMY adlı zararlı yazılımı devreye soktu. Bunu kimlik bilgisi sızdırma, ağ tarama ve keşif faaliyetleri izledi. CrowdStrike, bu yaklaşımın küçük bir ekibin manuel operasyonlarla mümkün olandan çok daha geniş bir hedef kümesini aynı anda takip etmesine olanak tanıdığını vurguluyor. Ajanlara paralel saldırı yolları izleme imkânı tanıyan ARTEX, bir yol başarısız olduğunda alternatif yaklaşımlara geçiş yapabiliyor; web uygulamaları, bulut hizmetleri, konteyner ortamları, Active Directory ile posta ve VPN altyapısı eş zamanlı olarak hedef alınabiliyor.Yeni Tespit Edilen Çin Bağlantılı Gruplar
Bu gelişmelerle eş zamanlı olarak CrowdStrike, daha önce belgelenmemiş dört yeni Çin bağlantılı tehdit grubunu da kamuoyuyla paylaştı: Hollow Panda, Overcast Panda, Titan Panda ve Veiled Panda. Bu grupların istihbarat toplama ve fikri mülkiyet hırsızlığı amacıyla dünya genelinde geniş bir sektör yelpazesini hedef aldığı belirtiliyor.Overcast Panda, Çin'e seyahat eden personele sahip kuruluşlar için en sofistike ve kalıcı tehditlerden biri olarak tanımlanıyor. Grup, hedefler Çin'deyken fiziksel erişim yoluyla cihazlara FlowCloud adlı özel arka kapısını yerleştiriyor. FlowCloud, DLL yan yükleme yöntemiyle başlatılıyor ve adli analizi zorlaştırmak için tasarlanmış bileşenler içeriyor. Komuta ve kontrol iletişimi ise varlığını gizlemek amacıyla meşru bulut altyapısı üzerinden yürütülüyor. Yazılımın tuş kaydı, ekran yakalama, dosya toplama ve kimlik bilgisi hasadı gibi yeteneklere sahip olduğu aktarılıyor.
Titan Panda ise hukuk firmalarını hedef alıyor. Grup, Intapp Time Server'daki sabit kodlu IIS makine anahtarı açığını istismar ederek uzaktan kod yürütme gerçekleştiriyor. Nisan 2026'da ilk kez tespit edilen saldırılar, IceGiant adlı bellek içi çerçevenin konuşlandırılmasıyla sonuçlandı. Titan Panda'nın en az 2021'den bu yana aktif olduğu ve Kuzey Amerika'daki çeşitli hukuk kuruluşlarını iki yılı aşkın süre boyunca ele geçirdiği değerlendiriliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.