
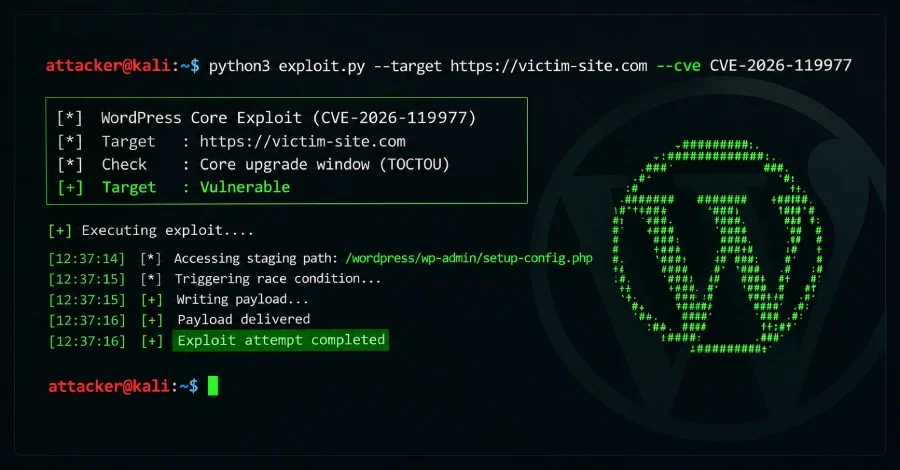
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), WordPress Core'da tespit edilen yüksek önem dereceli bir güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Ajans, açığın aktif olarak istismar edildiğine dair somut kanıtlara sahip olduğunu açıkladı. CVE-2026-119977 olarak izlenen ve CVSS puanı 8.1 olan bu açık, etkilenen sunucularda yetkisiz kod yürütülmesine zemin hazırlıyor.
WordPress güvenlik şirketi Wordfence, açığın ayrıntılarını geçen hafta kamuoyuyla paylaştı. Wordfence'e göre bu açıktan yararlanmak için sitede bir hesaba sahip olmak gerekmiyor; ancak saldırının başarıya ulaşması, tam bir Core güncellemesi sırasında ortaya çıkan kısa zaman diliminin yakalanmasına bağlı. Yama ise geçen ayın sonlarında yayımlandı.
Previdian'ın telemetri verilerine göre ise Birleşik Krallık'ta coğrafi olarak konumlandırılmış bir IP adresinden şirketin bal küpü sensörlerine yönelik üç istismar girişimi kaydedildi. Bu istismar olaylarının 30 Ekim 2026 tarihinde gerçekleştiği belirlendi.
Açık Nedir ve Nasıl Çalışıyor?
Güvenlik açığı, teknik olarak "Time-of-check Time-of-use" (TOCTOU) yarış koşulu olarak sınıflandırılıyor. CISA'nın açıklamasına göre WordPress Core, tam paket çekirdek güncellemeleri sırasında tahmin edilebilir ve web üzerinden erişilebilir geçici yollar kullanıyor. Bu durum, güncelleme penceresi açıkken kimlik doğrulaması yapılmamış saldırganların sunucuda kod çalıştırmasına imkân tanıyor.WordPress güvenlik şirketi Wordfence, açığın ayrıntılarını geçen hafta kamuoyuyla paylaştı. Wordfence'e göre bu açıktan yararlanmak için sitede bir hesaba sahip olmak gerekmiyor; ancak saldırının başarıya ulaşması, tam bir Core güncellemesi sırasında ortaya çıkan kısa zaman diliminin yakalanmasına bağlı. Yama ise geçen ayın sonlarında yayımlandı.
Kamuoyuna Duyurulmasının Ardından Saldırı Sayısı Hızla Arttı
Wordfence, açığın kamuoyuna duyurulmasının ardından ilk 21 saat içinde "setup-config.php" yükleyici yollarını hedef alan 18.500'den fazla istek kaydettiğini bildirdi. Şirketin verilerine göre haberin yazıldığı sırada son 24 saat içinde bu açığı istismar etmeye çalışan 12.632 saldırı engellendi.Previdian'ın telemetri verilerine göre ise Birleşik Krallık'ta coğrafi olarak konumlandırılmış bir IP adresinden şirketin bal küpü sensörlerine yönelik üç istismar girişimi kaydedildi. Bu istismar olaylarının 30 Ekim 2026 tarihinde gerçekleştiği belirlendi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.