
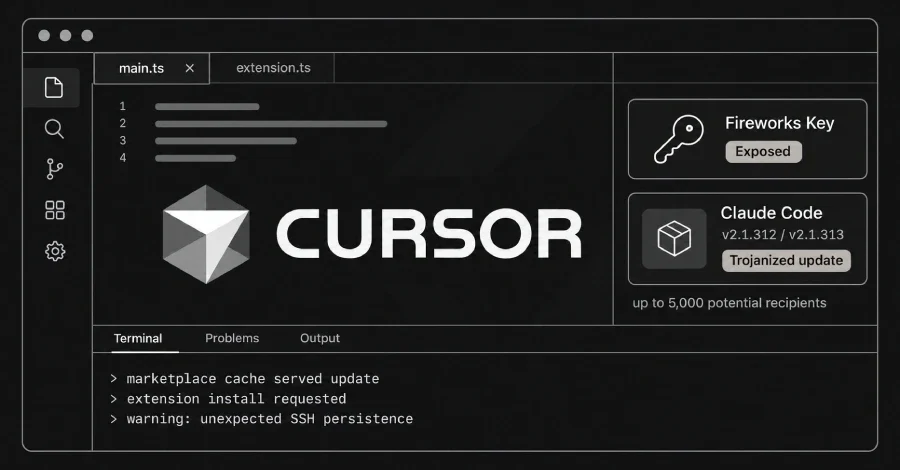
Yapay zekâ destekli kodlama platformu Cursor, Anthropic'in resmi Claude Code uzantısının Cursor Marketplace üzerinden ele geçirilmesinin, Fireworks AI'ı hedefleyen bir siber saldırı sonucunda ortaya çıkan erişim anahtarı hırsızlığından kaynaklandığını duyurdu. Şirket, saldırganın bu anahtarı kullanarak okunabilir bir depolama kovasından veri kopyaladığını ve ardından trojenli bir uzantı sürümünü dağıttığını belirtti. Saldırının en fazla 5.000 kullanıcıyı etkilemiş olabileceği bildirildi.
Şirketin açıklaması, trojenli bir Claude Code uzantısı sürümünün Cursor Marketplace üzerinden meşru bir güncelleme gibi dağıtılmasının üzerinden yaklaşık iki hafta sonra geldi. Zararlı sürüm, etkilenen sistemlerde kalıcı bir SSH arka kapısı kurmaya çalışıyordu.
Bu izlerin çoğu 2025 yılına ait ve model eğitimi için kullanılmasına izin verilmiş oturumlardan geliyordu. İzler arasında düzenlenmemiş kimlik bilgileri de bulunuyordu; bu durum müşterilerin yüzde 0,01'inden azının API kimlik bilgilerinin açığa çıkmasına yol açtı.
Saldırının bir sonraki aşaması 29 Ekim 2026'da gerçekleşti. Saldırgan, dahili sisteminden açığa çıkan verilerden çaldığı bir kimlik bilgisini kullanarak Anthropic'in Claude Code uzantısının trojenli sürümlerini doğrudan Cursor'ın uzantı marketini besleyen önbelleğe yerleştirdi. Cursor, "29 Ekim'de uzantının belirli önbelleğe alınmış sürümlerini talep eden en fazla 5.000 kullanıcı zararlı derlemeyi almış olabilir" dedi ve sürümün kaldırılmadan önce yaklaşık 11 saat boyunca erişilebilir olduğunu belirtti. Şirket, uzantı marketini çevrimdışı alarak sürümü kaldırdığını ve saldırganın sunucusunu barındıran bulut servis sağlayıcısıyla çalışarak sunucuyu kapattığını ifade etti.
Şirket, 1 Kasım 2026'dan bu yana ek bir kötü amaçlı etkinlik tespit edilmediğini vurguladı. Olayın Gizlilik Modu'nu etkinleştirmiş kullanıcıları, müşteri kod depolarını, Cursor'ın kendi üretim ortamını, Cursor uygulamasını ve resmi güncellemelerini, diğer uygulamalarını ya da Cursor Marketplace'ten indirilen başka bir uzantıyı veya eklentiyi etkilediğine dair bir kanıt bulunmadığı belirtildi.
Sağlayıcının adı açıklanmadı, ancak TechCrunch söz konusu sağlayıcının Fireworks AI olduğunu bildirdi. Uber, ihlalden kaç kullanıcının etkilendiğini açıklamadı. Geçen hafta çevrimiçi verimlilik girişimi Notion da verilerinin Fireworks AI saldırısında çalınmasını doğrulamıştı.
Erişim anahtarı nasıl ele geçirildi?
Cursor'ın cuma günü yaptığı açıklamada şu ifadelere yer verildi: "Bir saldırgan, Fireworks'e verdiğimiz bir erişim anahtarını ele geçirdi. Anahtar Fireworks tarafından açığa çıkarıldı ve saldırgan bunu kullanarak onlarla veri paylaşmak için kullandığımız salt okunur bir depolama kovasından veri kopyaladı."Şirketin açıklaması, trojenli bir Claude Code uzantısı sürümünün Cursor Marketplace üzerinden meşru bir güncelleme gibi dağıtılmasının üzerinden yaklaşık iki hafta sonra geldi. Zararlı sürüm, etkilenen sistemlerde kalıcı bir SSH arka kapısı kurmaya çalışıyordu.
Depolama kovasında hangi veriler vardı?
Cursor'a göre salt okunur depolama kovası, Gizlilik Modu dışındaki oturumlara ait sınırlı sayıda kodlama asistanı izi içeriyordu. Gizlilik Modu, Cursor'a özgü bir ayar olup etkinleştirildiğinde kullanıcıların verilerinin model eğitimi için kullanılmasını engelliyor.Bu izlerin çoğu 2025 yılına ait ve model eğitimi için kullanılmasına izin verilmiş oturumlardan geliyordu. İzler arasında düzenlenmemiş kimlik bilgileri de bulunuyordu; bu durum müşterilerin yüzde 0,01'inden azının API kimlik bilgilerinin açığa çıkmasına yol açtı.
Saldırganın eriştiği veriler
Cursor, saldırganın bu kimlik bilgilerini bir başlangıç noktası olarak kullanarak şirketin kullandığı bazı SaaS araçlarına ulaştığını ve şu verilere eriştiğini açıkladı:- İşletme iletişim bilgileri içerenler dahil, arşivlenmiş üretim dışı Cursor kaynak kodu depoları
- Sınırlı müşteri destek verileri ve e-posta yazışmaları
- Ürün kullanım metrikleri ve iletişim bilgileri
- Bazı kodlama asistanı görüşmelerinin özetleri
- Kullanıcıların Cursor destek ekibine gönderdiği bazı kimlik bilgileri
Şirketin müdahale adımları
Cursor, "daha fazla erişim tespit ettikten sonra" tedarikçinin anahtarını devre dışı bıraktığını, kimlik bilgilerini iptal edip yenilediğini ve daha derin erişim belirtilerini araştırdığını söyledi. Şirket ayrıca dahili ve ürün servislerini geçici olarak kapattı; bu durum bazı Cursor özelliklerine erişimi aksattı.Saldırının bir sonraki aşaması 29 Ekim 2026'da gerçekleşti. Saldırgan, dahili sisteminden açığa çıkan verilerden çaldığı bir kimlik bilgisini kullanarak Anthropic'in Claude Code uzantısının trojenli sürümlerini doğrudan Cursor'ın uzantı marketini besleyen önbelleğe yerleştirdi. Cursor, "29 Ekim'de uzantının belirli önbelleğe alınmış sürümlerini talep eden en fazla 5.000 kullanıcı zararlı derlemeyi almış olabilir" dedi ve sürümün kaldırılmadan önce yaklaşık 11 saat boyunca erişilebilir olduğunu belirtti. Şirket, uzantı marketini çevrimdışı alarak sürümü kaldırdığını ve saldırganın sunucusunu barındıran bulut servis sağlayıcısıyla çalışarak sunucuyu kapattığını ifade etti.
Hangi kullanıcılar etkilenmedi?
Cursor, maruz kalma penceresi sırasında marketten 2.1.312 veya 2.1.313 sürümlerini yükleyen etkilenen kullanıcılara bildirim gönderdiğini ve açığa çıkan kimlik bilgilerinin iptal edilmesine yardımcı olduğunu duyurdu. Şirket ayrıca tüm çıkarım trafiğini Fireworks'ten taşıdığını, ona verilen anahtarı devre dışı bıraktığını ve Fireworks'ün paylaşılan tüm veri kümelerine erişimini kestiğini söyledi.Şirket, 1 Kasım 2026'dan bu yana ek bir kötü amaçlı etkinlik tespit edilmediğini vurguladı. Olayın Gizlilik Modu'nu etkinleştirmiş kullanıcıları, müşteri kod depolarını, Cursor'ın kendi üretim ortamını, Cursor uygulamasını ve resmi güncellemelerini, diğer uygulamalarını ya da Cursor Marketplace'ten indirilen başka bir uzantıyı veya eklentiyi etkilediğine dair bir kanıt bulunmadığı belirtildi.
Fireworks olayı Uber'i de etkiledi
Gelişme, Uber'in bilinmeyen saldırganların dahili kimlik bilgilerini ele geçirerek binlerce sürücü belgesi bilgisini çaldığını doğrulamasıyla aynı döneme geldi. Uber, ABD'nin Kaliforniya eyaletine sunduğu bir beyanda, "9 Ekim 2026'da bir servis sağlayıcı, yetkisiz bir üçüncü tarafın servis sağlayıcının dahili kimlik bilgilerini ele geçirip Uber'in bu sağlayıcıyla olan hesabına eriştiğini bildirdi" ifadesini kullandı. Şirket, 13 Ekim 2026'da yaptığı incelemede yetkisiz tarafın ele geçirilen kimlik bilgilerini kullanarak sağlayıcıya bağlı Uber verilerine eriştiğini belirlediğini açıkladı.Sağlayıcının adı açıklanmadı, ancak TechCrunch söz konusu sağlayıcının Fireworks AI olduğunu bildirdi. Uber, ihlalden kaç kullanıcının etkilendiğini açıklamadı. Geçen hafta çevrimiçi verimlilik girişimi Notion da verilerinin Fireworks AI saldırısında çalınmasını doğrulamıştı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.