
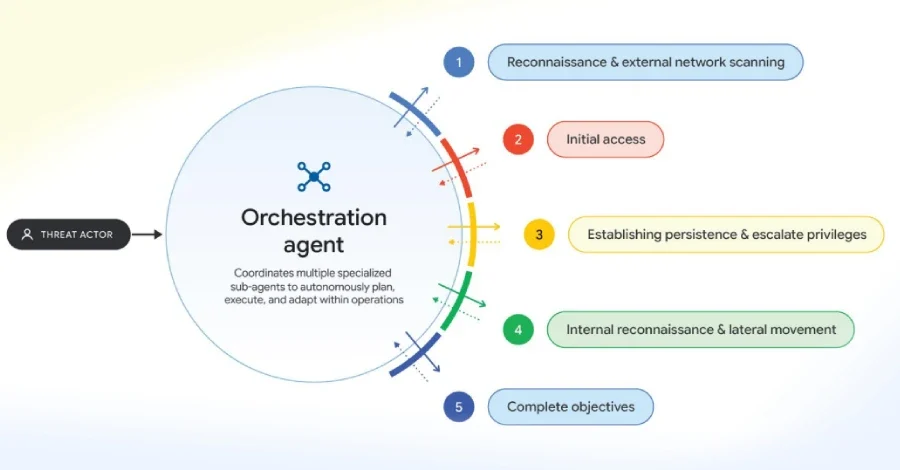
Google, siber tehdit aktörlerinin yapay zekayı artık yalnızca manuel komutlarla değil, ARTEX, CAIRN, CyberStrikeAI ve PentAGI gibi otonom çok ajanlı saldırı çerçeveleri aracılığıyla çok aşamalı saldırıları daha yüksek operasyonel hızla yürütmek için kullandığını duyurdu. Teknoloji devinin威胁 istihbarat birimi, saldırganların ayrıca büyük dil modellerini kullanarak yamaların fark analizini otomatikleştirdiğini ve böylece yeni açıklanan güvenlik açıklarını hızla silaha çevirdiğini bildirdi.
Bu çerçeveleri ve araçları deneyen çok sayıda tehdit aktörü gözlendi; bunlar arasında maddi kazanç amaçlı faaliyet gösterenler ile Çin ile ilişkilendirilen casusluk şüphelileri de yer alıyor. Google, gözlemlerin bunlarla sınırlı olmadığını da ekledi: ZeroHollow adlı, istismar geliştirme ve büyük dil modeli yönlendirme için kullanılan bir çıkarım servisi ile otonom kod yürütme ve dinamik araç üretme özellikleri sunan açık kaynaklı bir ajan çerçevesi olan Agent Zero da kullanılıyor.
Şirket, bu yaklaşımın Eylül ayı başlarında PaperCut NG/MF güvenlik açıklarında gözlemlendiğini aktardı. Açık kaynaklı çerçevelerin yaygınlaşmasının giriş bariyerini daha da düşürdüğü vurgulanıyor; bu durum kötü aktörlerin yeni istismarları kolayca entegre etmesini, saldırıları otonom biçimde ölçeklendirmesini ve ikna edici kimlik avı kampanyaları yürütmesini sağlayarak saldırı sürelerini daha da kısaltıyor.
Google, Jieyou platformunun bu evriminin, kimlik avını hizmet olarak (PhaaS) sunanların büyük dil modellerini modüler bir güç çarpanı olarak kullanması şeklindeki büyüyen bir sektör trendini yansıttığını söyledi. Şirkete göre düşük becerili üyeler, payload'ları elle düzenlemek yerine artık sohbet botu üzerinden doğal dil kullanarak ön metin yemlerini ve kimlik avı arayüzlerini anında özelleştirebiliyor.
Otonom Pentest Çerçeveleriyle Canlı Saldırılar
Google Threat Intelligence Group (GTIG), salı günü paylaştığı raporda, açık kaynaklı ve ajan tabanlı sızma testi çerçevelerinin kötüye kullanımının, saldırganlara canlı saldırılar sırasında ayrı aşamaları ve belirli operasyonel görevleri otomatikleştirme imkanı sunduğunu belirtti. Şirkete göre bu benimsenme, siber saldırıların makine hızında gerçekleştiği bir paradigma değişimini temsil ediyor; saldırıların temel mekanikleri aynı kalsa bile farklı saldırı yolları zincirlenerek operasyonlar önemli ölçüde ölçeklendirilebiliyor.Bu çerçeveleri ve araçları deneyen çok sayıda tehdit aktörü gözlendi; bunlar arasında maddi kazanç amaçlı faaliyet gösterenler ile Çin ile ilişkilendirilen casusluk şüphelileri de yer alıyor. Google, gözlemlerin bunlarla sınırlı olmadığını da ekledi: ZeroHollow adlı, istismar geliştirme ve büyük dil modeli yönlendirme için kullanılan bir çıkarım servisi ile otonom kod yürütme ve dinamik araç üretme özellikleri sunan açık kaynaklı bir ajan çerçevesi olan Agent Zero da kullanılıyor.
Yama ile İstismar Arasındaki Süre Kısalıyor
Kötüye kullanımın bir diğer önemli alanı, güvenlik açığı analizi ve kavram kanıtı (POC) silahlandırma gibi emek yoğun görevlerin, büyük dil modeli destekli hatlarla otomatikleştirilmesi. Bu sayede saldırganlar, yamanın açıklanması ile aktif istismar arasındaki süreyi daraltabiliyor. Google, saldırganların yamalı n-day güvenlik açıklarını hızla silaha çevirmek için büyük dil modellerini kullanmanın daha verimli olduğunu görebileceğini, çünkü araştırmalarını sınırlı bir kaynak kümesine odaklayabildiklerini belirtti: sürüm öncesi veya önizleme kanalları dahil kaynak kodu sürümlerinin karşılaştırılması ve belirli açıklarla ilgili sürüm notları, güvenlik araştırmaları ve POC kodlarının incelenmesi.Şirket, bu yaklaşımın Eylül ayı başlarında PaperCut NG/MF güvenlik açıklarında gözlemlendiğini aktardı. Açık kaynaklı çerçevelerin yaygınlaşmasının giriş bariyerini daha da düşürdüğü vurgulanıyor; bu durum kötü aktörlerin yeni istismarları kolayca entegre etmesini, saldırıları otonom biçimde ölçeklendirmesini ve ikna edici kimlik avı kampanyaları yürütmesini sağlayarak saldırı sürelerini daha da kısaltıyor.
LLMJacking ve Yapay Zeka Altyapısını Hedefleme
Google'ın bulguları, saldırganların aynı zamanda yapay zeka altyapısını da hedeflediğini gösteriyor. LLMJacking olarak bilinen saldırılarda aktörler, ele geçirilen kurumsal ortamlardan büyük dil modeli kimlik bilgilerini ve bulut kaynaklarını çalıyor; ardından bu erişimi APIMart ve JetNight gibi yeraltı proxy servisleri üzerinden indirimli fiyatlarla yeniden satıyor. Bu servisler, LLM karıştırıcıları (mixer) olarak anılıyor.Jieyou Platformu: Sohbet Botuyla Kimlik Avı
Raporda öne çıkan bir diğer gelişme, Çince dilinde faaliyet gösteren Jieyou adlı kimlik avı platformu. Platform, müşterilerin kimlik avı panellerini yapılandırmasına ve mevcut şablonları, teknik bilgiye sahip olmalarına gerek kalmadan doğal dil komutlarıyla değiştirmesine imkan tanıyan bir büyük dil modeli sohbet botu asistanı entegre etti.Google, Jieyou platformunun bu evriminin, kimlik avını hizmet olarak (PhaaS) sunanların büyük dil modellerini modüler bir güç çarpanı olarak kullanması şeklindeki büyüyen bir sektör trendini yansıttığını söyledi. Şirkete göre düşük becerili üyeler, payload'ları elle düzenlemek yerine artık sohbet botu üzerinden doğal dil kullanarak ön metin yemlerini ve kimlik avı arayüzlerini anında özelleştirebiliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.