
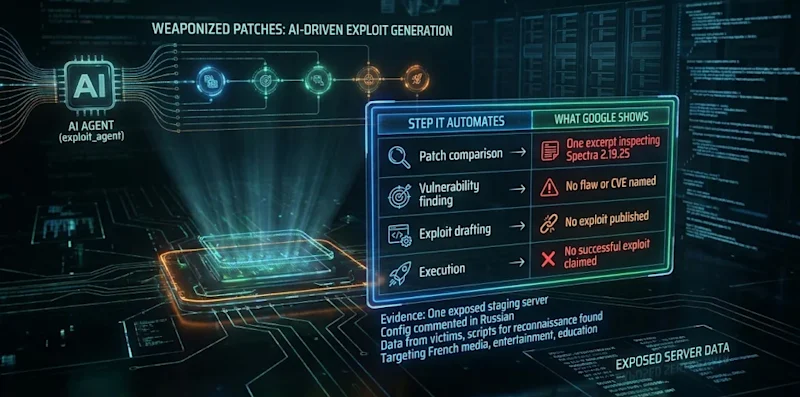
Google Tehdit İstihbarat Grubu, saldırganların yazılım güncellemelerini otomatik olarak sızma araçlarına dönüştüren bir yapay zeka çerçevesi tespit ettiğini duyurdu. Şirket, saldırganların büyük dil modeli (LLM) çerçevelerini kullanarak güvenlik açıklarını keşfetme ve sömürme sürecini tamamen otomatikleştirdiğini — yani "insan devrede olmadan" — ilk kez tespit ettiğini belirtti.
Yapılandırmasında exploit_agent olarak tanımlanan çerçeve, birden çok gelişmiş ve yerel LLM'i bir arada kullanıyor. Sistem, yazılım yamalarından önceki ve sonraki kod sürümlerini sürekli olarak karşılaştırarak olası güvenlik açıklarını belirliyor, sızma kodu hazırlıyor ve insan müdahalesi gerektirmeden çalıştırıyor.
Google ayrıca çerçeveyi belirli bir grup veya ülkeye bağlamadı. Sunucudaki kurban telemetrisi, operatörün Fransız medya, eğlence ve eğitim sitelerini hedeflemekle ilgilendiğine işaret ediyor.
Google, çerçevenin Spectra adlı WordPress eklentisinin 2.19.25 sürümündeki erişim kontrollerini incelediğini gösteren bir kod bölümü de yayımladı. Ancak şirket, bu incelemenin başarılı bir sızmayla sonuçlandığını doğrulamadı.
Baer, savunmanın egzotik yöntemler gerektirmediğini vurgulayarak şunları ekledi: "İnternete neyi açtığınızı bilin, geçen yıldan daha hızlı yama uygulayın ve yalnızca güvenlik açıklarını değil, sömürü girişimlerini de izleyin. Saldırganlar hız getiriyor; savunucuların kendi ortamlarını tanıma bilgisini getirmesi gerekiyor."
Çerçeve nasıl ortaya çıkarıldı?
explore_agent adlı yapı, korumasız bir hazırlık sunucusunda ele geçirilmiş kurban verileri ve ihlal sonrası komut dosyalarıyla birlikte bulundu. Ancak Google'ın raporu, bu çerçevenin kendisinin söz konusu ihlallerden doğrudan sorumlu olduğunu gösteren bir bulgu içeriyor.Yapılandırmasında exploit_agent olarak tanımlanan çerçeve, birden çok gelişmiş ve yerel LLM'i bir arada kullanıyor. Sistem, yazılım yamalarından önceki ve sonraki kod sürümlerini sürekli olarak karşılaştırarak olası güvenlik açıklarını belirliyor, sızma kodu hazırlıyor ve insan müdahalesi gerektirmeden çalıştırıyor.
Google neyi açıklayamadı?
Şirket, çerçevesinin hangi güvenlik açığını sömürdüğünü tespit edemedi. Raporda kurban sayısı verilmedi ve yamadan sızma aracına geçiş süresine dair ölçülmüş bir veri paylaşılmadı.Google ayrıca çerçeveyi belirli bir grup veya ülkeye bağlamadı. Sunucudaki kurban telemetrisi, operatörün Fransız medya, eğlence ve eğitim sitelerini hedeflemekle ilgilendiğine işaret ediyor.
Rusça yorumlar ve WordPress eklentisi
Operatörün yapılandırma dosyasında Rusça yorumlar yer alıyor. Bu yorumlar exploit_agent'ı bir pilot proje olarak tanımlıyor ve operatörün LLM API anahtarlarını doğrudan dosyaya girmesini istiyor.Google, çerçevenin Spectra adlı WordPress eklentisinin 2.19.25 sürümündeki erişim kontrollerini incelediğini gösteren bir kod bölümü de yayımladı. Ancak şirket, bu incelemenin başarılı bir sızmayla sonuçlandığını doğrulamadı.
Uzmanlardan savunma önerileri
Önceden AWS Baş Yardımcı Bilgi Güvenliği Sorumlusu olarak görev yapan ve halen Upwind ile G2i'nin danışmanlığını yürüten Merritt Baer, saldırganların yeni bir tür güvenlik açığı icat etmediğini, sıkıcı ve zahmetli kısmı otomatikleştirdiklerini söyledi: "Yamayı okumak, neyi düzelttiğini bulmak ve sızma kodunu yazmak. Yetenekli bir kişi bunun için günler harcayabilir. Artık bir ajan, operatörü uyurken bunu yapıyor."Baer, savunmanın egzotik yöntemler gerektirmediğini vurgulayarak şunları ekledi: "İnternete neyi açtığınızı bilin, geçen yıldan daha hızlı yama uygulayın ve yalnızca güvenlik açıklarını değil, sömürü girişimlerini de izleyin. Saldırganlar hız getiriyor; savunucuların kendi ortamlarını tanıma bilgisini getirmesi gerekiyor."
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.