
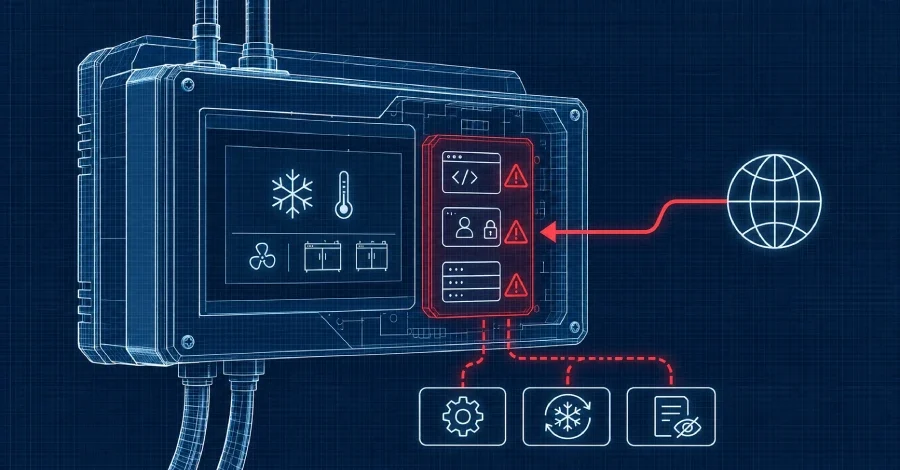
Buzdolabı ve derin dondurucu sistemlerini yöneten Danfoss AK-SM800A soğutma kontrol cihazlarında tespit edilen altı yamalanmamış güvenlik açığı, uzaktan bir saldırganın hiç oturum açmadan cihazı ele geçirmesine olanak tanıyabiliyor. Hollanda merkezli güvenlik danışmanlık şirketi Midnight Blue bu hafta başında bulgularını duyurdu. Açıklara karşı bir yama bulunmuyor ve araştırmacılara göre en yeni 5.4.0 yazılım sürümü bile bu açıkları gidermiyor. Belçika, İrlanda ve Almanya'daki devlet siber güvenlik kurumları bu hafta işletmecilere cihazların yönetim arayüzlerini internetten kaldırmaları yönünde uyarıda bulundu.
İncelemede kullanılan 5.3.2, araştırmacıların çalışma yaptığındaki en güncel sürümdü ve araştırmacılara göre bu sürüme kadar olan tüm sürümler etkileniyor. Açıklara henüz bir CVE kimliği atanmadı. Araştırmacılar, Danfoss ile sorumluluk açıklama sürecini yürüttükleri için teknik detayları gizli tutuyor.
Araştırmacılar 5.3.2 yazılımını Strict mode açıkken bir emülatörde çalıştırdıklarında, bu açık ağ geçidinin çökmesine yol açtı. Araştırmacılara göre çökme, ek çalışmayla kod çalıştırmaya dönüştürülebiliyor; ağ geçidinde ayrıca stack canaries gibi temel istismar savunmaları bulunmuyor. Root yetkisiyle kod çalışan bir saldırgan cihazın ayarlarını değiştirebilir, eritme (defrost) döngüleri başlatabilir ve bu etkinliği cihazın kayıtlarından gizleyebilir.
Araştırmacılar ayrıca cihazların güvenli önyükleme (secure boot) kullanmadığını tespit etti. Bu durum, bir saldırganın fabrika ayarlarına sıfırlamaya ve yazılım güncellemesine rağmen kalıcı olan kod yerleştirebilmesine olanak tanıyor. Saldırgan bir cihazı, değiştirilmesine kadar kullanılamaz hale de getirebiliyor. Araştırmacılar, koddaki benzer açıkların neredeyse kesinlikle daha fazla olduğunu söylüyor ve açıkları tek tek yamalamayı ya da yalnızca Strict mode'u açmayı "kısıtlı güvenlik ve personel kaynaklarının yanlış tahsisi" olarak nitelendiriyor.
Almanya federal bilişim güvenliği kurumu BSI, bir güvenlik bildiriminde AK-SM800A'nın, birkaç ülkede soğutma ünitelerinin kurcalandığı daha önceki olaylarda da rol aldığını belirtiyor. Ancak kurumun altı yeni açıkla ilgili herhangi bir istismar bilgisine sahip olmadığı, ne diğer kurumların ne de araştırmacıların bu açıkları o olaylarla ilişkilendirdiği vurgulanıyor.
Alman kurumu BSI bu hafta ilk olarak bir basın açıklamasında 5.4.0'ın etkilenmediğini söyledi; ancak aynı gün içinde düzeltilmiş bir açıklamada bu ifadeyi değiştirerek şu an için 5.4.0'ın etkilenip etkilenmediğini dışlayamadığını duyurdu. Danfoss'un danışma sayfasında altı açıkla ilgili bir bildirim yer almıyor ve bir düzeltme için tarih yayımlanmadı.
Danfoss, 12 Ekim'de Cooling Post'a Fransa'da vurulan ünitelerin çoğunun ya güncelleme almayan eski modeller ya da güncelliğini yitirmiş yazılımla çalışan güncel AK-SM800A üniteleri olduğunu bildirdi. Satıcı, AK-SM800A'daki oturum açma atlatma ve komut enjeksiyonu hataları dahil önceki açıkları 2023 ve 2025'te düzeltti. Araştırmacıların incelediği 5.3.2 sürümü, bu düzeltmelerin tümünden daha yeni.
Danfoss'un kendi güncelleme kılavuzu da AK-SM800A'nın kamuya açık internetten doğrudan erişilebilir olmaması gerektiğini belirtiyor ve şu ifadeyi içeriyor: "Bu öneri, Strict Mode'un etkin olduğu sürümler dahil tüm yazılım sürümleri için geçerlidir." İrlanda Ulusal Siber Güvenlik Merkezi de güncel desteklenen yazılımı çalıştırmayı, varsayılan parolaları değiştirmeyi ve Strict mode'u açmayı öneriyor, ancak işletmecilerin yalnızca bu adımlara güvenmemesi gerektiğini söylüyor.
Açıklar Nasıl Tespit Edildi ve Ne Kapsıyor?
Midnight Blue araştırmacıları, üreticinin indirmeye sunduğu yazılımı manuel olarak inceledi. Araştırmacı Carlo Meijer, bir saatten kısa sürede altı güvenlik açığı buldu ve bunları teknik bir raporda açıkladı. Altı açıktan beşi, root olarak çalışan bir programın içinde, oturum açma gerektirmeyen web istek işleyicilerinde yer alıyor. Araştırmacılar bu açıklardan birini kullanarak daha eski bir yazılım sürümü olan 3.3.0 üzerinde root yetkisiyle kod çalıştırdı ve aynı hataları 5.3.2 sürümünde de tespit etti.İncelemede kullanılan 5.3.2, araştırmacıların çalışma yaptığındaki en güncel sürümdü ve araştırmacılara göre bu sürüme kadar olan tüm sürümler etkileniyor. Açıklara henüz bir CVE kimliği atanmadı. Araştırmacılar, Danfoss ile sorumluluk açıklama sürecini yürüttükleri için teknik detayları gizli tutuyor.
Strict Mode Koruması da Hedef Alıyor
AK-SM800A üzerindeki Strict mode, şifreli bağlantılar ve oturum belirteçleri gerektiren bir oturum açma koruması. Bu mod, oturum açmamış kullanıcılar için cihazın web saldırı yüzeyinin neredeyse tamamını kapatıyor; araştırmacıların kod çalıştırma gösteriminde kullandığı açık da dahil. Ancak altı açıktan biri, bu korumayı uygulayan ağ geçidinin kendisinde bulunuyor. Strict mode, kullanıcı oturum açana kadar oturum açma dışındaki her isteği engelleyen ayrı bir program üzerinden çalışıyor.Araştırmacılar 5.3.2 yazılımını Strict mode açıkken bir emülatörde çalıştırdıklarında, bu açık ağ geçidinin çökmesine yol açtı. Araştırmacılara göre çökme, ek çalışmayla kod çalıştırmaya dönüştürülebiliyor; ağ geçidinde ayrıca stack canaries gibi temel istismar savunmaları bulunmuyor. Root yetkisiyle kod çalışan bir saldırgan cihazın ayarlarını değiştirebilir, eritme (defrost) döngüleri başlatabilir ve bu etkinliği cihazın kayıtlarından gizleyebilir.
Araştırmacılar ayrıca cihazların güvenli önyükleme (secure boot) kullanmadığını tespit etti. Bu durum, bir saldırganın fabrika ayarlarına sıfırlamaya ve yazılım güncellemesine rağmen kalıcı olan kod yerleştirebilmesine olanak tanıyor. Saldırgan bir cihazı, değiştirilmesine kadar kullanılamaz hale de getirebiliyor. Araştırmacılar, koddaki benzer açıkların neredeyse kesinlikle daha fazla olduğunu söylüyor ve açıkları tek tek yamalamayı ya da yalnızca Strict mode'u açmayı "kısıtlı güvenlik ve personel kaynaklarının yanlış tahsisi" olarak nitelendiriyor.
Fransa'dan Avrupa'ya Uzanan Saldırı Dalgaları
AK-SM800A, bir mağazanın buzdolaplarını ve derin dondurucularını yönetiyor ve bakım firmaları bu cihazları uzaktan kontrol edebiliyor. Bu tür kontrol cihazları, 11 Ekim'de başlayan Fransa merkezli saldırıların ve geçen hafta başlayan ikinci bir Avrupa genelindeki saldırı dalgasının hedefi oldu. Saldırılar istenmeyen eritme döngülerine yol açtı ve stokların bozulmasına neden oldu.Almanya federal bilişim güvenliği kurumu BSI, bir güvenlik bildiriminde AK-SM800A'nın, birkaç ülkede soğutma ünitelerinin kurcalandığı daha önceki olaylarda da rol aldığını belirtiyor. Ancak kurumun altı yeni açıkla ilgili herhangi bir istismar bilgisine sahip olmadığı, ne diğer kurumların ne de araştırmacıların bu açıkları o olaylarla ilişkilendirdiği vurgulanıyor.
5.4.0 Sürümüyle İlgili Çelişkili Açıklamalar
Danfoss, AK-SM800A için en yeni sürüm olarak Kasım tarihli 5.4.0 yazılım paketini listeliyor. 5.4.0'ın readme dosyası ve Kasım güncelleme kılavuzu yükseltme adımlarını içeriyor; kılavuz ayrıca daha sıkı bir parola kuralı ekliyor. Ancak ne biri ne diğeri herhangi bir güvenlik açığı düzeltmesinden söz etmiyor. Araştırmacılar, sektör yayın organı Cooling Post'a yaptıkları açıklamada 5.4.0'ın açıkları yamamadığını belirterek şunları söyledi: "Bu zaten pek mümkün değil; çünkü dosya zaman damgasına göre bu yazılım, ikinci siber saldırı dalgasından önce ve güvenlik açığı raporlarımızdan çok önce, muhtemelen 29 Ekim'de derlendi."Alman kurumu BSI bu hafta ilk olarak bir basın açıklamasında 5.4.0'ın etkilenmediğini söyledi; ancak aynı gün içinde düzeltilmiş bir açıklamada bu ifadeyi değiştirerek şu an için 5.4.0'ın etkilenip etkilenmediğini dışlayamadığını duyurdu. Danfoss'un danışma sayfasında altı açıkla ilgili bir bildirim yer almıyor ve bir düzeltme için tarih yayımlanmadı.
Danfoss, 12 Ekim'de Cooling Post'a Fransa'da vurulan ünitelerin çoğunun ya güncelleme almayan eski modeller ya da güncelliğini yitirmiş yazılımla çalışan güncel AK-SM800A üniteleri olduğunu bildirdi. Satıcı, AK-SM800A'daki oturum açma atlatma ve komut enjeksiyonu hataları dahil önceki açıkları 2023 ve 2025'te düzeltti. Araştırmacıların incelediği 5.3.2 sürümü, bu düzeltmelerin tümünden daha yeni.
İşletmeciler İçin Önerilen Adımlar
Belçika Siber Güvenlik Merkezi'ne göre internete açık konumun kaldırılması bir yamayı beklemeden yapılmalı ve yazılımı güncel, Strict mode'u açık olan yerlerde bile gereklidir. Belçika danışması ile benzer İrlanda danışması şu adımları öneriyor:- Yönetim arayüzü internete açılabilecek, 4G veya 5G modem aracılığıyla erişilebilenler dahil her cihazı tespit edin ve bu erişimi kaldırın.
- Uzaktan erişimi yalnızca güvenli bir VPN ya da korumalı bir iç ağ üzerinden verin.
- Güvenlik duvarında yalnızca servis şirketinin IP adreslerine izin vermek kısa vadeli bir önlemdir.
- Sıcaklık ayar noktalarını, eritme programlarını, alarm ayarlarını, kullanıcı hesaplarını ve uzaktan erişim ayarlarını kendi yapmadığınız değişiklikler açısından kontrol edin.
Danfoss'un kendi güncelleme kılavuzu da AK-SM800A'nın kamuya açık internetten doğrudan erişilebilir olmaması gerektiğini belirtiyor ve şu ifadeyi içeriyor: "Bu öneri, Strict Mode'un etkin olduğu sürümler dahil tüm yazılım sürümleri için geçerlidir." İrlanda Ulusal Siber Güvenlik Merkezi de güncel desteklenen yazılımı çalıştırmayı, varsayılan parolaları değiştirmeyi ve Strict mode'u açmayı öneriyor, ancak işletmecilerin yalnızca bu adımlara güvenmemesi gerektiğini söylüyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.