
Siber güvenlik dünyasında geçen hafta, varsayılan parolalardan tedarik zinciri saldırılarına ve güvenlik önlemlerinin kendisinin saldırı yüzeyine dönüştüğü durumlara kadar birçok farklı gelişme yaşandı. Haftanın öne çıkan başlıkları arasında N-able N-central sunucularını hedefleyen 4EverAble2Shell olarak izlenen açıkların aktif istismarı, araştırmacı SignDrop adlı yeni bir Windows sıfır gün istismarını yayımladı, Google aktif olarak sömürülen bir Chrome sıfır günü için yama çıkardı ve Danfoss buzdolabı denetleyicilerinde altı kimlik doğrulama öncesi uzaktan kod yürütme açığı ortaya çıktı.
Etkinlik, Open VSX üzerinden zararlı Solidity eklentileri yaydığı bilinen SleepyDuck (EtherDuck) kampanyasıyla ilişkilendirildi. SafeDep'in açıklamasına göre saldırgan iki Ethersphere GitHub hesabının kontrolünü ele geçirdi; GitHub etkinlik kayıtları, 6 Kasım'da uzun süredir bakımcısı olan nugaon hesabından 13 push işlemini saldırgana atfediyor. O gün saldırgan CI kimlik bilgilerini çalmak için GitHub Actions iş akışları enjekte etti ancak bu girişimler başarısız oldu. İki gün sonra saldırgan, zararlı sürümleri yayımlamak için bee-worker adlı sürüm botunu kullandı. Saldırganın hesaplara nasıl eriştiği bilinmiyor.
Cyderes'in değerlendirmesine göre kusur, bir savunmayı saldırı yüzeyine çeviriyor: Microsoft, beş yıl içindeki 24 CLFS CVE'sinin 19'unu oluşturan mantık hatalarını engellemek için CLFS günlük dosyalarına HMAC tabanlı kimlik doğrulama kodları eklemişti. SignDrop bu imzalama mekanizmasının kendisini kötüye kullanıyor; clfs.sys'yi saldırganın kontrol ettiği bir konumda SYSTEM olarak bir .cnpf imza dosyası oluşturmaya zorlayarak ayrıcalıklı dosya oluşturma yeteneği elde ediyor. Oluşan dosya saldırganın erişebildiği güvenlik özniteliklerini koruduğu için istismar dosyayı yeniden açıp CLFS tarafından üretilen içeriği gömülü bir zararlı DLL ile değiştiriyor. Microsoft, bildirilen kusuru araştırdığını söyledi. Araştırmacı geçen ay sonlarında da Microsoft Defender'ı etkileyen, UnDefend'e benzer bir hizmet reddi kusuru olan BigDiskBuster için bir istismar yayımlamıştı.
İtalyan Veri Koruma Otoritesi, Meta'ya şimdiye kadarki en yüksek cezalardan birini kesti: 805 milyon euro. Gerekçe, Meta'nın Android cihazlarda Facebook uygulamasını kullanan kullanıcılara ait fotoğraflara, videolara ve meta verilere eriştiğini bunu açıklamaması. Uygulama, kullanıcıların kişisel galerilerinden paylaşım önerileri sunan bir özellik aracılığıyla bu erişime sahipti; özellik 2023'ten beri yayındaydı. Meta'ya özelliği varsayılan olarak devre dışı bırakması ve kullanıcıdan ayrıca onay alması için 60 gün süre verildi. Şirket karara itiraz edeceğini açıkladı.
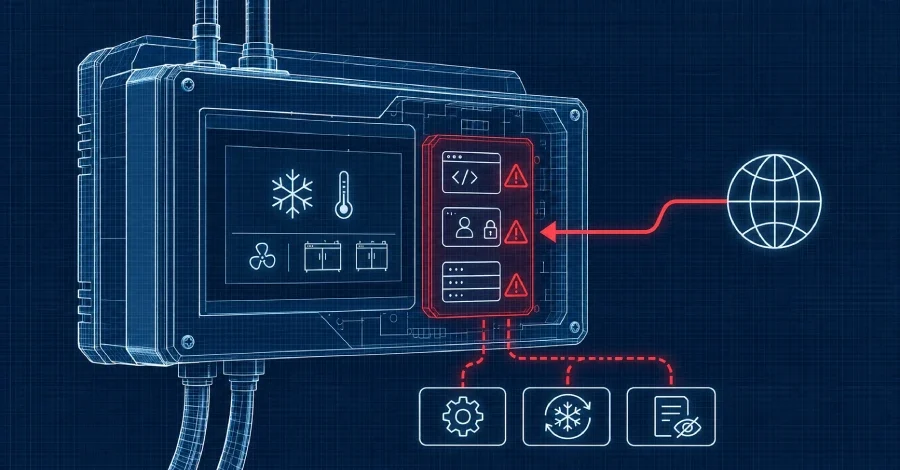
Midnight Blue'ya göre kimliği doğrulanmamış bir saldırgan, uzaktan kod yürütme yoluyla denetleyicinin işletim sistemi düzeyinde rastgele kod çalıştırabiliyor. Güvenli önyükleme bulunmadığı için saldırgan, cihazı özel donanım müdahalesi olmadan onarılamaz biçimde bozabilecek zararlı donanım yazılımı yükleyebiliyor. Bulgular, Danfoss ve Copeland'a ait internete açık buzdolabı denetleyicilerini hedefleyen Avrupa'daki iki saldırı dalgasının arka planında geliyor. Ayrıca VulnCheck, Copeland adıyla satılan Dixell soğutma denetleyicisi XWEB EVO'da açıklanan 14 açıktan ikisinin (CVE-2026-124014 ve CVE-2026-124010) aktif olarak tarandığını bildirdi; Copeland, XWEB EVO ailesi için Mart 2026 itibarıyla yazılım desteğini sonlandırmış ve müşterilere XWEB Pro modellerine geçmelerini önermişti.
Bu gelişme, Google Project Zero'nun açıklama politikasını da değiştirdi. 2021'den beri uygulanan "90 + 30" modelinde satıcılara 90 gün yama süresi ve ek 30 gün yayılım süresi tanınıyordu. Bundan sonra açıklar, düzeltilip düzeltilmediğine bakılmaksızın satıcıya bildirildikten 90 gün sonra açıklanacak. Süre 2 Şubat 2027'de 60 güne, 3 Ocak 2028'de 30 güne indirilecek.
ESET, uzun süredir faaliyette olan KGB cryptor'un yeniden markalanmış hâli Cruciferra'yı ortaya çıkardı; Ocak 2026'dan bu yana 700 binden fazla ele geçirme girişimini engelledi, hedeflerin çoğu Türkiye, Yunanistan ve İspanya. McAfee Labs ise WeedHack aktörlerini, Minecraft tuzaklarının ötesine geçip Roblox, Fortnite ve Counter-Strike 2 için zararlı dosyalar sunan Marsalek operasyonuyla ilişkilendirdi; kampanyada 1.560'tan fazla kayıtlı hesap, 400'den fazla zararlı dosya ve 29'dan fazla dağıtım adresi tespit edildi. Platform ayrıca PureLog bilgi hırsızını dağıtıyor ve "çift hırsızlık" taktigiyle kullanıcıdan gizli olarak verileri kendi sunucusuna da gönderiyor.
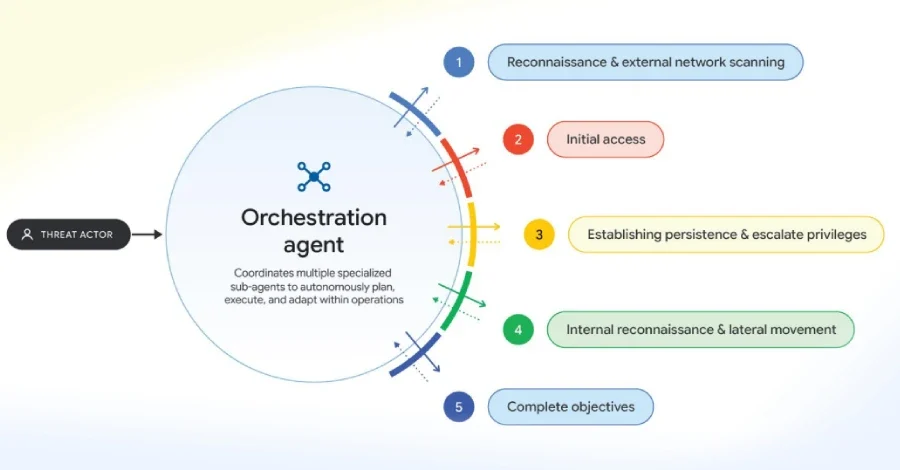
Diğer gelişmeler arasında şunlar yer aldı: SOCRadar, yapay zekâ ajanlarının fiilî işleri üstlendiği "ajan tabanlı fidye yazılımı" saldırılarının yükseldiğini bildirdi. Ekim 2026'nın başında keşfedilen bir kampanya, internete açık Microsoft SQL Server örneklerine T-SQL komutlarıyla XMRig madencisi ve Gh0st RAT bulaştırıyor; Fortinet, saldırganların önceden tanımlı kullanıcı adı ve parola listeleriyle kaba kuvvet saldırısı düzenlediğini açıkladı. Huntress, inşaat sektöründeki bir şirketi hedefleyen ve Teams takvim daveti akışını kullanan inandırıcı bir cihaz kodu kimlik avı saldırısı gözlemledi. Huntress ayrıca yamalanmamış GeoVision kamera yazılımını istismar ederek 13 kuruluşta XMRig dağıtan bir kampanyayı belgeledi; saldırı BYOVD tekniğiyle Defender'ı bozuyor ve BitTorrent DHT ile PKARR tabanlı C2 keşfi kullanan bir Golang yükleyici içeriyor. Microsoft ise 12 Kasım 2026 kesintisini taklit eden, gerçek EX1550543 olayına atıfta bulunan bir kimlik avı kampanyası hakkında uyardı; kesintinin Temmuz 2026'daki bir yazılım güncellemesindeki kusardan kaynaklandığı belirtildi. ClickFix tarzı tuzaklarla dağıtılan macOS bilgi hırsızı Phexia, Mayıs 2026'dan bu yana komuta kontrol için Polygon zincirindeki akıllı sözleşmeleri kullanıyor.
Tüm bu hikâyelerde ortak nokta dikkat çekici: bazı saldırılar ciddi beceri gerektirirken çoğu, kimsenin kontrol etmediği, düzeltmediği ya da üzerinde düşünmediği şeylerden yararlanıyor. Hata bulmanın giderek ucuzlaması ve istismarın kolaylaşmasıyla bu boşluk her geçen gün daha görünür hâle geliyor.
N-able N-central açıkları kripto madencisi yerleştirmek için kullanıldı
Haftanın en dikkat çekeni, 4EverAble2Shell olarak takip edilen yeni bir açık grubunun aktif istismara uğraması oldu. Huntback'in raporuna göre saldırganlar bu açıkları, savunmasız sunucularda kripto para madencisi dağıtmak için kullanıyor. Etkinlik şu ana kadar ABD, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç'te 21 N-central sunucusunun ele geçirilmesiyle sonuçlandı. N-able tarafından açıkla ilgili yamaların bugün içinde yayımlanması bekleniyor.Swarm JavaScript istemcisine sızan zararlı kod cüzdan anahtarlarını çaldı
Threat aktörleri, Swarm depolama ağı için yazılmış JavaScript istemcisi olan @ethersphere/bee-js paketinin 13.3.0 sürümüne zararlı bir postinstall kancası enjekte etti. Bu kanca, ikinci bir aşama indirerek Swarm düğümünün cüzdan anahtarını çalıyor ve bir arka kapı yerleştiriyor. SafeDep'e göre Linux ve macOS'ta arka kapı bir Go uzaktan kabuğu, Windows'ta ise SYSTEM hesabı olarak çalışan gizli bir ScreenConnect istemcisi. Aynı zararlı kod daha sonra GitHub üzerinden Swarm Desktop 0.56.2 ile de dağıtıldı.Etkinlik, Open VSX üzerinden zararlı Solidity eklentileri yaydığı bilinen SleepyDuck (EtherDuck) kampanyasıyla ilişkilendirildi. SafeDep'in açıklamasına göre saldırgan iki Ethersphere GitHub hesabının kontrolünü ele geçirdi; GitHub etkinlik kayıtları, 6 Kasım'da uzun süredir bakımcısı olan nugaon hesabından 13 push işlemini saldırgana atfediyor. O gün saldırgan CI kimlik bilgilerini çalmak için GitHub Actions iş akışları enjekte etti ancak bu girişimler başarısız oldu. İki gün sonra saldırgan, zararlı sürümleri yayımlamak için bee-worker adlı sürüm botunu kullandı. Saldırganın hesaplara nasıl eriştiği bilinmiyor.
SignDrop: Güvenlik mekanizmasını istismar eden bir Windows sıfır günü
Araştırmacı Abdelhamid Naceri, takma adı Chaotic Eclipse olarak da bilinen, saldırganlara SYSTEM ayrıcalıkları kazandırabilecek yeni bir Windows sıfır gün istismarı yayımladı. SignDrop adı verilen açık, Windows Common Log File System (CLFS) kimlik doğrulama sıfır günü olan bir yerel ayrıcalık yükseltme kusuru olarak tanımlanıyor.Cyderes'in değerlendirmesine göre kusur, bir savunmayı saldırı yüzeyine çeviriyor: Microsoft, beş yıl içindeki 24 CLFS CVE'sinin 19'unu oluşturan mantık hatalarını engellemek için CLFS günlük dosyalarına HMAC tabanlı kimlik doğrulama kodları eklemişti. SignDrop bu imzalama mekanizmasının kendisini kötüye kullanıyor; clfs.sys'yi saldırganın kontrol ettiği bir konumda SYSTEM olarak bir .cnpf imza dosyası oluşturmaya zorlayarak ayrıcalıklı dosya oluşturma yeteneği elde ediyor. Oluşan dosya saldırganın erişebildiği güvenlik özniteliklerini koruduğu için istismar dosyayı yeniden açıp CLFS tarafından üretilen içeriği gömülü bir zararlı DLL ile değiştiriyor. Microsoft, bildirilen kusuru araştırdığını söyledi. Araştırmacı geçen ay sonlarında da Microsoft Defender'ı etkileyen, UnDefend'e benzer bir hizmet reddi kusuru olan BigDiskBuster için bir istismar yayımlamıştı.
Varsayılan parola ile uzaktan araç çalıştırma ve kilit açma
Yeni bir araştırma, iki büyük otomobil üreticisinde müşteri hesaplarının devralınabildiğini ortaya koydu. Araştırmacılar, markaların oturum açma sunucularında hâlâ varsayılan parolasıyla korunan bir yönetim konsolu buldu; bu sayede bir test aracını uzaktan kilidi açıp çalıştırmak, farları çakmak ve kornayı çalmak mümkün oldu. Her iki uygulama da müşterileri, artık Ping Identity'nin bir parçası olan ForgeRock kimlik platformu üzerinden oturum açtırıyordu. Üreticiler, sorumlu ifşadan yaklaşık iki saat sonra açığı giderdi.Google Chrome sıfır günü ve Meta'ya 805 milyon euro ceza
Google, güvenlik dışında aktif olarak istismar edilen yüksek ciddiyetteki bir Chrome açığı için güncellemeler yayımladı. CVE-2026-125350 (CVSS: 8.8) olarak izlenen kusur, XML bileşenindeki bir use-after-free hatası. Sorun, Windows ve macOS için 157.0.8103.50/.51, Linux için 157.0.8103.50 sürümlerinde giderildi. Google, açığın nasıl ve hangi bağlamda istismar edildiğini açıklamadı.İtalyan Veri Koruma Otoritesi, Meta'ya şimdiye kadarki en yüksek cezalardan birini kesti: 805 milyon euro. Gerekçe, Meta'nın Android cihazlarda Facebook uygulamasını kullanan kullanıcılara ait fotoğraflara, videolara ve meta verilere eriştiğini bunu açıklamaması. Uygulama, kullanıcıların kişisel galerilerinden paylaşım önerileri sunan bir özellik aracılığıyla bu erişime sahipti; özellik 2023'ten beri yayındaydı. Meta'ya özelliği varsayılan olarak devre dışı bırakması ve kullanıcıdan ayrıca onay alması için 60 gün süre verildi. Şirket karara itiraz edeceğini açıkladı.
Buzdolabı denetleyicilerinde saatler içinde altı sıfır gün
Danfoss AK-SM 800A buzdolabı denetleyicilerinde, kimlik doğrulama öncesinde çalışan altı uzaktan kod yürütme sıfır gün açığı bulundu. Açıkları Midnight Blue, bir saatin içinde tespit etti. Bu kusurlar cihazın tamamen ele geçirilmesine, sıfırlamadan sonra da sürebilecek kalıcı erişime ve cihazı çalışmaz hale getiren kalıcı hizmet reddine imkân tanıyor. Teknik ayrıntılar şimdilik saklanıyor.Midnight Blue'ya göre kimliği doğrulanmamış bir saldırgan, uzaktan kod yürütme yoluyla denetleyicinin işletim sistemi düzeyinde rastgele kod çalıştırabiliyor. Güvenli önyükleme bulunmadığı için saldırgan, cihazı özel donanım müdahalesi olmadan onarılamaz biçimde bozabilecek zararlı donanım yazılımı yükleyebiliyor. Bulgular, Danfoss ve Copeland'a ait internete açık buzdolabı denetleyicilerini hedefleyen Avrupa'daki iki saldırı dalgasının arka planında geliyor. Ayrıca VulnCheck, Copeland adıyla satılan Dixell soğutma denetleyicisi XWEB EVO'da açıklanan 14 açıktan ikisinin (CVE-2026-124014 ve CVE-2026-124010) aktif olarak tarandığını bildirdi; Copeland, XWEB EVO ailesi için Mart 2026 itibarıyla yazılım desteğini sonlandırmış ve müşterilere XWEB Pro modellerine geçmelerini önermişti.
Yapay zekâ ile açık avı: 90 saatte 99 açık ve Project Zero'da politika değişikliği
Sınırlı bütçeyle yapay zekâ modellerini 10 popüler TCP/IP yığınına karşı çalıştıran Forescout, 90 saatte 99 açık buldu; bunların 66'sı yeni ve yüzde 52'si kritik veya yüksek ciddiyette. Araştırmada durdurulmuş bir kablosuz erişim noktasının yazılımına özgü yedi açık da yer alıyor. Şirket, yapay zekânın analiz süresini 9 aydan 90 saate indirdiğini ve maliyeti yaklaşık 100 kat azalttığını; toplam statik analiz maliyetinin 935 dolar olduğunu, bulgu başına ortalama 2,58 dolar olduğunu belirtti.Bu gelişme, Google Project Zero'nun açıklama politikasını da değiştirdi. 2021'den beri uygulanan "90 + 30" modelinde satıcılara 90 gün yama süresi ve ek 30 gün yayılım süresi tanınıyordu. Bundan sonra açıklar, düzeltilip düzeltilmediğine bakılmaksızın satıcıya bildirildikten 90 gün sonra açıklanacak. Süre 2 Şubat 2027'de 60 güne, 3 Ocak 2028'de 30 güne indirilecek.
Haftanın diğer gelişmeleri
Gazeteci Brian Krebs'in araştırması, Qilin fidye yazılımı yöneticisini St. Petersburg'da yaşayan 36 yaşındaki Aleksey Mikhailovich Yakovtsev ile ilişkilendirdi. Tor projesi, ağa yönelik süren DDoS saldırısına yanıt olarak IPv6 işlemesine ilişkin hizmet reddi savunmaları içeren 0.4.9.17 sürümünü yayımladı. Europol, 14 ülkeden ekiplerle yürütülen Operation TorNado'nun Mayıs 2025-Ekim 2026 arasına yayıldığını ve kapanan beş büyük karanlık pazar sonrası şüphelilerin belirlenmesiyle 354 tutuklama, 5,7 metrik tondan fazla uyuşturucu, 209 ateşli silah ve 234 milyon doları aşan nakit ile sanal para ele geçirildiğini açıkladı; ABD 132, Birleşik Krallık 59 tutuklamayla öndeydi.ESET, uzun süredir faaliyette olan KGB cryptor'un yeniden markalanmış hâli Cruciferra'yı ortaya çıkardı; Ocak 2026'dan bu yana 700 binden fazla ele geçirme girişimini engelledi, hedeflerin çoğu Türkiye, Yunanistan ve İspanya. McAfee Labs ise WeedHack aktörlerini, Minecraft tuzaklarının ötesine geçip Roblox, Fortnite ve Counter-Strike 2 için zararlı dosyalar sunan Marsalek operasyonuyla ilişkilendirdi; kampanyada 1.560'tan fazla kayıtlı hesap, 400'den fazla zararlı dosya ve 29'dan fazla dağıtım adresi tespit edildi. Platform ayrıca PureLog bilgi hırsızını dağıtıyor ve "çift hırsızlık" taktigiyle kullanıcıdan gizli olarak verileri kendi sunucusuna da gönderiyor.
Diğer gelişmeler arasında şunlar yer aldı: SOCRadar, yapay zekâ ajanlarının fiilî işleri üstlendiği "ajan tabanlı fidye yazılımı" saldırılarının yükseldiğini bildirdi. Ekim 2026'nın başında keşfedilen bir kampanya, internete açık Microsoft SQL Server örneklerine T-SQL komutlarıyla XMRig madencisi ve Gh0st RAT bulaştırıyor; Fortinet, saldırganların önceden tanımlı kullanıcı adı ve parola listeleriyle kaba kuvvet saldırısı düzenlediğini açıkladı. Huntress, inşaat sektöründeki bir şirketi hedefleyen ve Teams takvim daveti akışını kullanan inandırıcı bir cihaz kodu kimlik avı saldırısı gözlemledi. Huntress ayrıca yamalanmamış GeoVision kamera yazılımını istismar ederek 13 kuruluşta XMRig dağıtan bir kampanyayı belgeledi; saldırı BYOVD tekniğiyle Defender'ı bozuyor ve BitTorrent DHT ile PKARR tabanlı C2 keşfi kullanan bir Golang yükleyici içeriyor. Microsoft ise 12 Kasım 2026 kesintisini taklit eden, gerçek EX1550543 olayına atıfta bulunan bir kimlik avı kampanyası hakkında uyardı; kesintinin Temmuz 2026'daki bir yazılım güncellemesindeki kusardan kaynaklandığı belirtildi. ClickFix tarzı tuzaklarla dağıtılan macOS bilgi hırsızı Phexia, Mayıs 2026'dan bu yana komuta kontrol için Polygon zincirindeki akıllı sözleşmeleri kullanıyor.
Tüm bu hikâyelerde ortak nokta dikkat çekici: bazı saldırılar ciddi beceri gerektirirken çoğu, kimsenin kontrol etmediği, düzeltmediği ya da üzerinde düşünmediği şeylerden yararlanıyor. Hata bulmanın giderek ucuzlaması ve istismarın kolaylaşmasıyla bu boşluk her geçen gün daha görünür hâle geliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.