
 Yazılım ve Uygulamalar
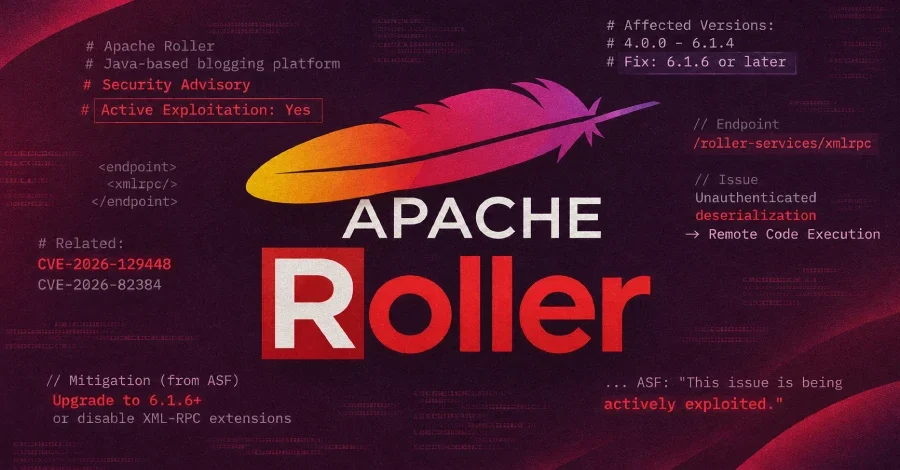
Apache Roller'da Kritik Açık Aktif Olarak Sömürülüyor: CVE-2026-129448
Apache Software Foundation, Apache Roller'daki kimlik doğrulaması gerektirmeyen ve uzaktan kod çalıştırmaya imkan tanıyan CVE-2026-129448 açığının aktif olarak sömürüldüğünü duyurd...
3 okunma0 yorum