
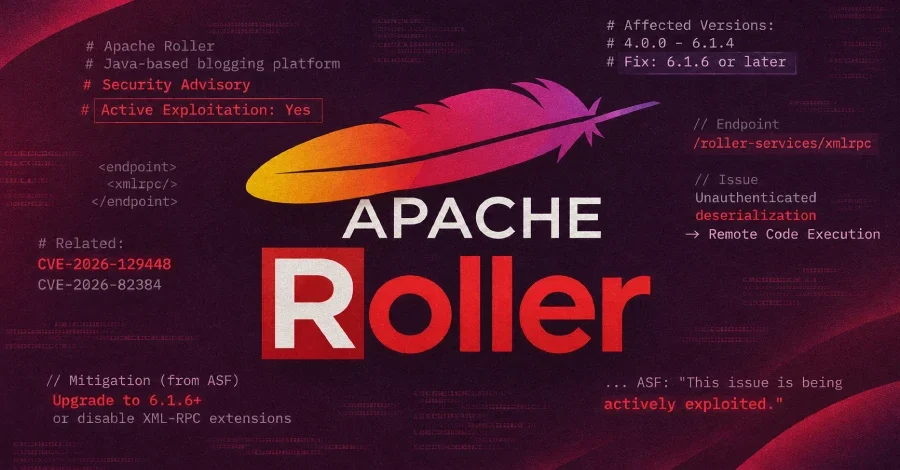
Java tabanlı açık kaynak bir blog platformu olan Apache Roller'da tespit edilen kritik bir güvenlik açığı, siber saldırganlar tarafından aktif olarak sömürülüyor. Apache Software Foundation (ASF) tarafından yapılan duyuruya göre CVE-2026-129448 kod numarasıyla takip edilen açığın CVSS puanı 9.8 ile kritik seviyede yer alıyor. Açık, XML-RPC uç noktasında kimlik doğrulaması gerektirmeyen ve uzaktan kod çalıştırmaya yol açabilen bir veri serileştirmesi sorunu olarak nitelendiriliyor.
Bu mekanizma, saldırganın sisteme kimlik doğrulaması yapmadan erişim sağlayabilmesi anlamına geliyor; yani oturum açma veya geçerli bir kullanıcı hesabına sahip olma zorunluluğu bulunmuyor. Bu durum, açıkın risk seviyesini önemli ölçüde artıran temel unsur olarak öne çıkıyor.
ASF, açığın daha önce raporlanan CVE-2026-82384 ile aynı sorun olduğunu da vurguladı. Eylül 2026'da yamalanan bu önceki açık da 9.8 CVSS puanına sahipti ve yalnızca Apache Roller 6.1.5 sürümü etkilenmiş olarak listelenmişti. Yeni duyuru, önceki yamanın tüm tehdidi ortadan kaldırmadığını gösteriyor.
Acil olarak yamalamanın mümkün olmadığı durumlarda ise geçici önlemler öneriliyor. Bunlar arasında WEB-INF/web.xml dosyasında "enabledForExtensions" parametresinin "false" olarak ayarlanması veya "/roller-services/xmlrpc" servlet eşlemesinin kaldırılması ve ardından Roller'ın yeniden başlatılması yer alıyor.
ASF, önemli bir uyarıda da bulundu: "Yönetim arayüzünden XML-RPC'yi devre dışı bırakmak yeterli değil, çünkü eski sürümler ilgili ayarı kontrol etmeden önce isteğin serileştirmesini çözüyor." Bu durum, eski sürümleri kullanan ve yalnızca yönetim panelinden ayarı kapatan kullanıcıların yine de açıkta kaldığı anlamına geliyor.
Açık XML-RPC Uç Noktasından Kaynaklanıyor
Proje yöneticileri, güvenilmeyen verinin serileştirilmesiyle ilgili olan açığın Apache Roller'ın 4.0.0 ile 6.1.4 arasındaki tüm sürümlerini etkilediğini belirtti. Yöneticilerin açıklamasına göre, "Apache Roller'ın 4.0.0 ile 6.1.4 arasındaki sürümlerinde güvenilmeyen verinin serileştirilmesi, kimlik doğrulaması yapmayan uzak bir saldırganın keyfi kod çalıştırmasına olanak tanıyor." Açığın teknik detayları hakkında bilgi veren yöneticiler, "XML-RPC uç noktası, satıcı uzantı türlerini kabul ediyor ve istekte bulunanı doğrulamadan önce bunların serileştirmesini çözüyor" ifadesini kullandı.Bu mekanizma, saldırganın sisteme kimlik doğrulaması yapmadan erişim sağlayabilmesi anlamına geliyor; yani oturum açma veya geçerli bir kullanıcı hesabına sahip olma zorunluluğu bulunmuyor. Bu durum, açıkın risk seviyesini önemli ölçüde artıran temel unsur olarak öne çıkıyor.
ASF: Bu Sorun Aktif Olarak Sömürülüyor
Apache Software Foundation, açıkla ilgili en çarpıcı değerlendirmeyi net bir ifadeyle duyurdu: "Bu sorun aktif olarak sömürülüyor." Ancak kurum, açığın sömürülme yöntemlerine ilişkin teknik ayrıntı paylaşmadı. Benzer şekilde, bu saldırı faaliyetlerinin kimleri hedef aldığına dair de bir bilgi açıklanmadı.ASF, açığın daha önce raporlanan CVE-2026-82384 ile aynı sorun olduğunu da vurguladı. Eylül 2026'da yamalanan bu önceki açık da 9.8 CVSS puanına sahipti ve yalnızca Apache Roller 6.1.5 sürümü etkilenmiş olarak listelenmişti. Yeni duyuru, önceki yamanın tüm tehdidi ortadan kaldırmadığını gösteriyor.
Açığı Tespit Eden İsimler Açıklandı
Güvenlik açığını keşfeden isim olarak n0mi1k adlı güvenlik araştırmacısı ön plana çıkarılırken, açığı rapor etmesi nedeniyle Matt Raible'a teşekkür edildiği bildirildi.Önerilen Çözüm: 6.1.6 Sürümüne Yükseltme
Kullanıcılara açıkla mücadele için öncelikli öneri, Apache Roller 6.1.6 veya daha yeni bir sürüme yükseltmek. Bu yeni sürüm, uzantı türlerini devre dışı bırakıyor ve XML-RPC özelliği kapalıyken XML-RPC isteklerini reddediyor. Yani yamalı sürümde, yönetim arayüzünden özelliğin kapatılması artık yeterli koruma sağlıyor.Acil olarak yamalamanın mümkün olmadığı durumlarda ise geçici önlemler öneriliyor. Bunlar arasında WEB-INF/web.xml dosyasında "enabledForExtensions" parametresinin "false" olarak ayarlanması veya "/roller-services/xmlrpc" servlet eşlemesinin kaldırılması ve ardından Roller'ın yeniden başlatılması yer alıyor.
ASF, önemli bir uyarıda da bulundu: "Yönetim arayüzünden XML-RPC'yi devre dışı bırakmak yeterli değil, çünkü eski sürümler ilgili ayarı kontrol etmeden önce isteğin serileştirmesini çözüyor." Bu durum, eski sürümleri kullanan ve yalnızca yönetim panelinden ayarı kapatan kullanıcıların yine de açıkta kaldığı anlamına geliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.