
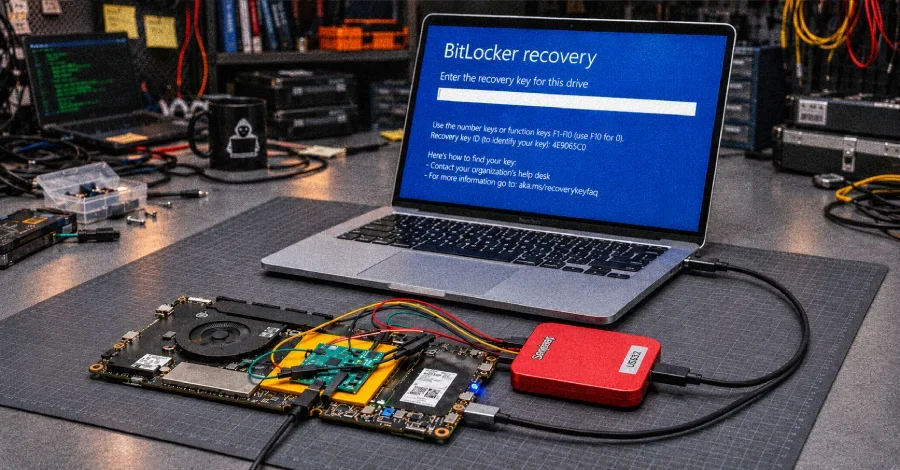
Bilgisayar kasasını fiziksel olarak açabilen bir saldırgan, AMD işlemcili PC'lerde ve bazı Intel sistemlerinde TPM PIN kilidini sıfırlayabiliyor. Bu sonuç, Berlin Teknik Üniversitesi (Technische Universität Berlin) araştırmacılarının laboratuvar testlerinden geldi: Ekip, AMD tabanlı bir dizüstünde dört haneli bir Windows Hello PIN'ini, Intel tabanlı başka bir dizüstünde ise altı haneli bir BitLocker PIN'ini bu yöntemle buldu. Araştırmacıların ölçtüğü hızlara dayanan hesaba göre, kilot çalışmadığında dört haneli bir Hello PIN'ini bulmak en kötü durumda 40 saat sürerken, belgelenen kilitleme devredeyken bu süre 69 gün. Varsayılan altı haneli BitLocker PIN'i içinse süre 19 yıldan 20 güne düşüyor.
Flaç üreticisi Winbond'un RPMC çiplerinde ise ayrı bir zayıflık var. Kısa bir besleme voltajı düşüşü (voltage glitch), çipin sayaç değerlerini imzalayan gizli anahtarını ele verebiliyor. Araştırmacıların en iyi ayarlarla bu anahtarı çıkarması yaklaşık bir saniye sürdü; anahtarı elde eden kart herhangi bir sayaç değerini sahteleyebiliyor. Test edilen Intel dizüstünde tek bir glitch yeterli oldu, çünkü firmware her açılışta çipe aynı değeri veriyor, böylece sızan anahtar yeniden başlatmalardan sonra da geçerli kalıyordu.
Her iki testte de araştırmacılar flaş çipini anakarttan söküp kendi kartlarını bağladı. Bir betik ekranı okuyor, PIN'leri giriyor ve bir KVM anahtarı üzerinden dizüstünü yeniden başlatıyordu. Kartları tam hızda yetişemediği için firmware ayarlarıyla flaş bağlantısı yavaşlatıldı. Araştırmacılar saldırı yazılımını, kart tasarımlarını ve betikleri yayımladı; ancak RPMC saldırılarını yeniden üretmenin tak-çalıştır olmadığını, kendi kartlarından birinin gerektiğini söylüyor. Makalede ve bugüne dek yayımlanan satıcı bildirimlerinde laboratuvar dışından saldırıya dair bilgi yok.
AMD firmware açığını doğruladı, düzeltme takvimi verdi
AMD, dün yayımladığı güvenlik bülteninde işlemci yazılımında (firmware) bazı PC'lerde bu saldırıya izin veren bir kusur bulunduğunu doğruladı. Şirket, Ryzen, Ryzen AI, Ryzen Threadripper, Athlon ve EPYC yongalarının büyük bölümü için Kasım ile Şubat 2027 arasında düzeltme planlıyor; bir ürün için henüz tarih verilmedi. Bu tarihler, PC'lere henüz ulaştırılmış güncellemeler değil, AMD'nin kendi firmware'i için planlanan tarihler. Bülten, RPMC flaş kullanmayan AMD PC'leri kapsamıyor. AMD, fiziksel erişim gerektiren saldırıların kendi ürün güvenliği tehdit modeli dışında kaldığını, ancak "RPMC'nin bu tür interposer saldırılarını engellemek için tasarlandığını" belirtti. Araştırmacılar açığı Şubat ayında bildirmişti. AMD açığı CVE-2026-43613 olarak izliyor ve CVSS puanını 5,1 olarak veriyor.Saldırı nasıl çalışıyor?
Bu PC'lerdeki TPM, işlemciye gömülü bir firmware TPM. Ayrı bir TPM çipinin aksine kendi güvenli deposu yok; araştırmacıların geçen hafta yayımladığı makaleye göre kayıtlı durumu, yanlış deneme sayacı dahil, anakarttaki flaş çipinde şifreli tutuyor. Saldırgan bu kaydı kopyalayıp eski sürümü geri yazarsa sayaç da eski haline döner. Daha yeni PC'ler bunu, yalnızca artabilen sayaçlar (RPMC) ile flaş çipinin içinde yakalamaya çalışıyor. Ancak AMD sistemlerinde işlemci yazılımı, sayacın gerçekten arttığını hiç doğrulamıyor: işlemci ile flaş arasına yerleştirilen küçük bir kart, güncellemeyi engelleyip başarı bildirerek PC'nin eski durumu kabul etmesine yol açabiliyor.Flaç üreticisi Winbond'un RPMC çiplerinde ise ayrı bir zayıflık var. Kısa bir besleme voltajı düşüşü (voltage glitch), çipin sayaç değerlerini imzalayan gizli anahtarını ele verebiliyor. Araştırmacıların en iyi ayarlarla bu anahtarı çıkarması yaklaşık bir saniye sürdü; anahtarı elde eden kart herhangi bir sayaç değerini sahteleyebiliyor. Test edilen Intel dizüstünde tek bir glitch yeterli oldu, çünkü firmware her açılışta çipe aynı değeri veriyor, böylece sızan anahtar yeniden başlatmalardan sonra da geçerli kalıyordu.
Testlerde neler yapıldı?
Hello testinde araştırmacılar, AMD Ryzen AI 5 330 işlemcili ve BitLocker ile şifrelenmiş diske sahip, kilitli bir HP OmniBook 3'e saldırdı. Kurulum 1000'den yukarıya PIN'leri denedi ve doğru PIN olan 1235'i 57 dakikada 236 denemede buldu. Windows söz konusu dizüstünde her 5 yanlış denemeden sonra yeniden başlatma dayattı, ancak kilit gecikmesi uygulanmadı. BitLocker testi Intel Core Ultra 5 125H işlemcili ve Winbond flaşlı bir Framework Laptop 13'te yapıldı. BitLocker'ın başlangıç istemi kendi sınırını koymadığından her sıfırlama 32 deneme daha verdi; PIN olan 123457, 6 dakika 55 saniyede 236 denemede bulundu.Her iki testte de araştırmacılar flaş çipini anakarttan söküp kendi kartlarını bağladı. Bir betik ekranı okuyor, PIN'leri giriyor ve bir KVM anahtarı üzerinden dizüstünü yeniden başlatıyordu. Kartları tam hızda yetişemediği için firmware ayarlarıyla flaş bağlantısı yavaşlatıldı. Araştırmacılar saldırı yazılımını, kart tasarımlarını ve betikleri yayımladı; ancak RPMC saldırılarını yeniden üretmenin tak-çalıştır olmadığını, kendi kartlarından birinin gerektiğini söylüyor. Makalede ve bugüne dek yayımlanan satıcı bildirimlerinde laboratuvar dışından saldırıya dair bilgi yok.
Hangi sistemler etkileniyor?
- RPMC flaşlı AMD PC'ler: Sayaç güncellemelerini engelleyen karta açık; firmware kusuru AMD tarafından doğrulandı ve düzeltme planlanıyor.
- RPMC flaşsız AMD PC'ler: Testlerdeki iki AMD masaüstünde sayaç sıfırlaması sıradan bir flaş programlayıcıyla, kart olmadan yapılabildi. Araştırmacılar AMD işlemcilerinde buna karşı başka koruma olmayabileceğini tahmin ediyor, ancak iki masaüstünün tüm AMD sistemlerini temsil etmeyebileceğini belirtiyor.
- Winbond RPMC flaş kullanan PC'ler: İşlemciden bağımsız olarak sızdırılan anahtar yöntemine açık; araştırmacılara göre tek çözüm yeni çip tasarımı.
- RPMC benzeri flaşsız Intel PC'ler: Testlerde üç Intel sistem geri yazmayı tespit etti.
Microsoft, Intel ve Winbond'un yanıtları
Intel, BitLocker test dizüstündeki işlemciyi üreten şirket olarak bu hafta erkenden yayımladığı güvenlik duyurusunda araştırmanın "bir Intel bileşeninde güvenlik açığı göstermediğini" bildirdi; testlerde Intel dizüstündeki saldırı Winbond çipinin kusurunu gerektirdiği için bu, bulgularla uyumlu. Araştırmacılara göre Intel'in güvenlik ekibi yeniden kullanılan değeri güvenlik açığından ziyade zayıflık olarak niteledi. Microsoft'a Nisan'da bildirilen Hello bulgusunu şirket, araştırmacıların aktardığına göre "orta şiddet" olarak değerlendirdi, acil düzeltme eşiğinin altında saydı; CVE veya ödül vermedi ve önerilen minimum Hello PIN uzunluğunu altı haneye çıkarma sözü verdi. BitLocker bulgusu, Microsoft'un talebiyle ayrı bir ekip için ayrı rapor olarak dosyalandı; şirket makale için ek yazılı açıklama vermeyi reddetti. Microsoft geçen hafta yayımladığı bir Windows 11 test sürümünde kişisel hesap Hello PIN'leri için altı haneyi minimum yaptı, dört hane seçeneği bıraktı; sürüm notları neden vermiyor ve test kanalındaki özellikler normal sürümlere ulaşmayabilir. Winbond'a voltaj glitch zayıflığı Ocak 2025'te, anahtar sızmasını gösteren ikinci rapor da Nisan'da bildirildi. Şirket, olası yeni çip tasarımı dahil konuyu inceliyor ancak düzeltme veya tarih taahhüt etmedi.Kullanıcılar ve yöneticiler ne yapabilir?
Araştırmacıların önerisi şu an için PIN'lere en az iki hane eklemek. Kaynakta verilen rakamlara göre en kötü durum süreleri şöyle değişiyor: dört haneli Hello PIN'i kilitleme ile 69 gün, kilitsiz 40 saat; altı haneli Hello 19 yıl / 168 gün; sekiz haneli Hello 1.903 yıl / 46 yıl. Bit tarafında dört hane kilitleme ile 5 saat, altı hane 20 gün, sekiz hane 6 yıl sürüyor. BitLocker yalnızca yönetici altı hanelik minimumu düşürürse dört haneli PIN kabul ediyor.- Windows Hello for Business: Computer Configuration > Administrative Templates > System > PIN Complexity altındaki Minimum PIN length ilkesi yükseltilmeli. Ayarlanmamışsa Windows altı hane ister (kilitli durumda en kötü 168 gün) ve yöneticiler dörde kadar düşürebilir.
- BitLocker: 4-20 haneye izin veren ve varsayılan altı hane isteyen "Configure minimum PIN length for startup" ilkesi yükseltilmeli. "Allow enhanced PINs for startup" seçeneği harf ve simgeye izin verir; BitLocker PIN rehberi bunu eski donanım için öneriyor.
- AMD PC'ler: Düzeltme mevcut olduğunda firmware güncellemesi kurulmalı. O zamana kadar AMD, PC'lerin fiziksel kontrol altında tutulmasını ve kurcalama belirtilerinin izlenmesini öneriyor.
- Winbond RPMC flaşlı PC'ler: Flaş üreticisi araştırmacılara göre düzeltme taahhüt etmedi; Intel müşterilerine PC üreticilerine güncelleme sormalarını öneriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.