
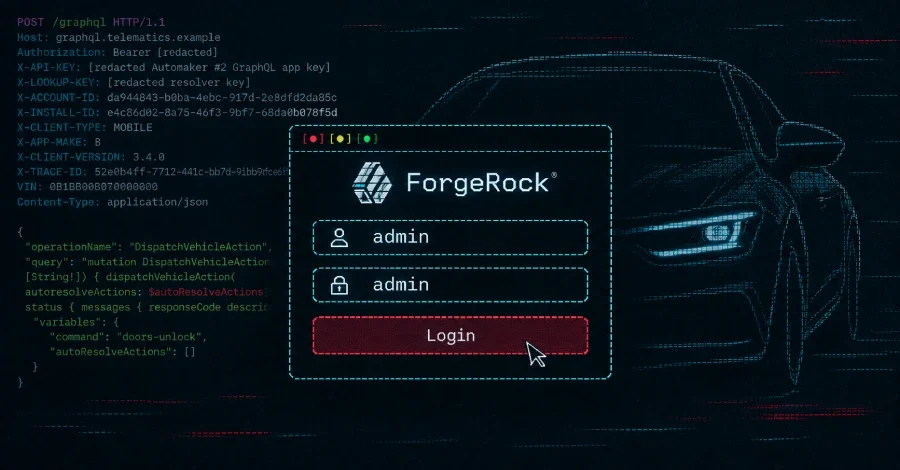
Güvenlik araştırmacıları Shubham Shah ve Sam Curry, iki otomobil markasının mobil uygulamalarındaki giriş sistemlerinin tamamen ele geçirilebildiğini tespit etti. Her iki uygulama da Ping Identity bünyesindeki ForgeRock kimlik platformunu kullanıyordu. Araştırmacılar, bu altyapıda hâlâ varsayılan şifre olan 'admin:admin' ile erişilebilen bir yönetici konsoluyla karşılaştı. Bu zafiyet, herhangi bir müşteri hesabına ulaşmayı, aracın kapılarını açmayı ve motoru çalıştırmayı mümkün kılıyordu.
Sorunun kaynağı, ForgeRock’ün kendi sertleştirme kılavuzunda da açıkça belirtilen bir gerekliliğin eksik karşılanmasıydı. Sistemin OpenIDM bileşeninde, Apache Felix tabanlı yerleşik bir yönetici konsolu bulunuyordu. Konsolun şifresi, sistemin geri kalanından ayrı saklanıyordu ve üretici, bu konsolun yayına çıkmadan önce kaldırılması veya korunması gerektiği konusunda uyarıyordu. Ancak her iki markanın sunucularında konsol hâlâ aktif kalmış ve belgelendirilmiş varsayılan şifreyle çalışmaya devam etmişti.
Konsol, dış dünyaya doğrudan kapalıydı; ancak sitenin girişini koruyan kenar (edge) altyapısıyla arkasındaki Java yazılımı, aynı web adresini farklı yorumluyordu. Araştırmacılar, isteğe kodlanmış eğik çizgiler ve ek karakterler ekleyerek kenar altyapısının istekleri masum bir statik dosya olarak görmesini sağladı. Sunucu ise isteği yönetici konsoluna giden bir yol olarak okudu. Bu durumda varsayılan şifre, kalan işi üstlendi ve araştırmacılara konsola erişim imkânı verdi.
Konsolun içine girdikten sonra araştırmacılar, içinden geçirilebilen bir zamanlayıcıyı kullanarak kimlik sunucusunda kendi kodlarını çalıştıran betikler hazırladı. Bu, müşterilerin kayıtlarını barındıran makinede komut istemcisi elde etmelerini sağladı. Kayıtlar da konsolle aynı şekilde dışarıya kapalıydı; ancak araştırmacıların kodu sunucunun içinden bu verilere ulaştı. Hedeflenen hesabın e-posta adresini ve şifresini değiştirip, standart uygulama üzerinden bu müşteri olarak giriş yaptıklarında, uygulamanın aslında kullandığı erişim jetonlarını aldılar. Bu jetonlar, araca komut vermeyi sağlayan anahtarlardı.
Her iki saldırı birlikte ele alındığında, araştırmacılar Avustralya, ABD ve Kanada’daki bu markaların araçlarına kilit açma ve motor çalıştırma komutları gönderilebildiğini belirtti. Araştırmacılar, hedef hesabın e-posta ve şifresinin değiştirilmesinin, gerçek kullanıcının uygulamadan çıkmadığını; ancak bildirimlerin kendi telefonlarına yönlendirilebildiğini gösterdi. Test sonrası gerçek e-posta adresi geri alındı. Yazıların hiçbirinde, sorunun kapatılmadan önce başka biri tarafından bulunup kullanılıp kullanılmadığına dair bir bilgi yok.
İki markanın yaptığı hata, ForgeRock’ün kendisinde yeni bir hatadan değil, platformun kurulumunda yönetici konsolu ve varsayılan şifreyle ilgili üreticinin yıllardır uyardığı bir adımın eksik yapılmasından kaynaklandı. Bu nedenle hataya karşılık gelen bir CVE (hata kimliği) ya da tedarikçi bülteni yok. Aynı yazılımı yürüten ekibin yapması gereken iki kontrol var: /system/console adresinde Apache Felix konsolunun olup olmadığını görmek ve konsolu kaldırmak ya da varsayılan şifresini değiştirmek; ayrıca kenar/WAF yol kurallarının bir yönetim sayfasını gizlediğine güvenmemek. Çünkü kenar altyapısı ile sunucunun yolu farklı okuması, bu olayda da görüldüğü gibi kuralları aşmayı sağlayabiliyor.
Sorunun kaynağı, ForgeRock’ün kendi sertleştirme kılavuzunda da açıkça belirtilen bir gerekliliğin eksik karşılanmasıydı. Sistemin OpenIDM bileşeninde, Apache Felix tabanlı yerleşik bir yönetici konsolu bulunuyordu. Konsolun şifresi, sistemin geri kalanından ayrı saklanıyordu ve üretici, bu konsolun yayına çıkmadan önce kaldırılması veya korunması gerektiği konusunda uyarıyordu. Ancak her iki markanın sunucularında konsol hâlâ aktif kalmış ve belgelendirilmiş varsayılan şifreyle çalışmaya devam etmişti.
Konsol, dış dünyaya doğrudan kapalıydı; ancak sitenin girişini koruyan kenar (edge) altyapısıyla arkasındaki Java yazılımı, aynı web adresini farklı yorumluyordu. Araştırmacılar, isteğe kodlanmış eğik çizgiler ve ek karakterler ekleyerek kenar altyapısının istekleri masum bir statik dosya olarak görmesini sağladı. Sunucu ise isteği yönetici konsoluna giden bir yol olarak okudu. Bu durumda varsayılan şifre, kalan işi üstlendi ve araştırmacılara konsola erişim imkânı verdi.
Konsolun içine girdikten sonra araştırmacılar, içinden geçirilebilen bir zamanlayıcıyı kullanarak kimlik sunucusunda kendi kodlarını çalıştıran betikler hazırladı. Bu, müşterilerin kayıtlarını barındıran makinede komut istemcisi elde etmelerini sağladı. Kayıtlar da konsolle aynı şekilde dışarıya kapalıydı; ancak araştırmacıların kodu sunucunun içinden bu verilere ulaştı. Hedeflenen hesabın e-posta adresini ve şifresini değiştirip, standart uygulama üzerinden bu müşteri olarak giriş yaptıklarında, uygulamanın aslında kullandığı erişim jetonlarını aldılar. Bu jetonlar, araca komut vermeyi sağlayan anahtarlardı.
Araç Komutları Gerçek Aracında Test Edildi
Araştırmacılar, ABD’de kendilerine ait ve rıza gösteren araçlarda saldırı zincirinin tamamını Şubat 2026’da test etti. Zamanlayıcıdan aldıkları yetkiyle, araç sahibinin yanında durarak araç için test komutlarını çalıştırdılar: kapıları kilidi açtılar, motoru çalıştırdılar, ardından motoru durdurup kapıları tekrar kilitlediler. Araştırmacılar, tam saldırı zincirini yalnızca ABD hesapları ve araçları üzerinde denediklerini vurguladı.Araştırmacılar Nihai Sonucu Nasıl Açıkladı?
Shubham Shah, aynı markaların Avustralya altyapısındaki ikinci bir saldırıyı da yayımladı. Bu sistemlerde giriş yolu farklıydı: kimlik sunucusu için yönetici kimlik bilgileri, uygulama kodunun içinde, bir test ortamı için bırakılmış halde bulunuyordu. Avustralya’ya ait zincirin ayrıntısı başka bir yazıda verildi ve Avustralya sistemlerinin ne zaman düzeltildiğine dair bir tarih paylaşılmadı.Her iki saldırı birlikte ele alındığında, araştırmacılar Avustralya, ABD ve Kanada’daki bu markaların araçlarına kilit açma ve motor çalıştırma komutları gönderilebildiğini belirtti. Araştırmacılar, hedef hesabın e-posta ve şifresinin değiştirilmesinin, gerçek kullanıcının uygulamadan çıkmadığını; ancak bildirimlerin kendi telefonlarına yönlendirilebildiğini gösterdi. Test sonrası gerçek e-posta adresi geri alındı. Yazıların hiçbirinde, sorunun kapatılmadan önce başka biri tarafından bulunup kullanılıp kullanılmadığına dair bir bilgi yok.
İki markanın yaptığı hata, ForgeRock’ün kendisinde yeni bir hatadan değil, platformun kurulumunda yönetici konsolu ve varsayılan şifreyle ilgili üreticinin yıllardır uyardığı bir adımın eksik yapılmasından kaynaklandı. Bu nedenle hataya karşılık gelen bir CVE (hata kimliği) ya da tedarikçi bülteni yok. Aynı yazılımı yürüten ekibin yapması gereken iki kontrol var: /system/console adresinde Apache Felix konsolunun olup olmadığını görmek ve konsolu kaldırmak ya da varsayılan şifresini değiştirmek; ayrıca kenar/WAF yol kurallarının bir yönetim sayfasını gizlediğine güvenmemek. Çünkü kenar altyapısı ile sunucunun yolu farklı okuması, bu olayda da görüldüğü gibi kuralları aşmayı sağlayabiliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.