
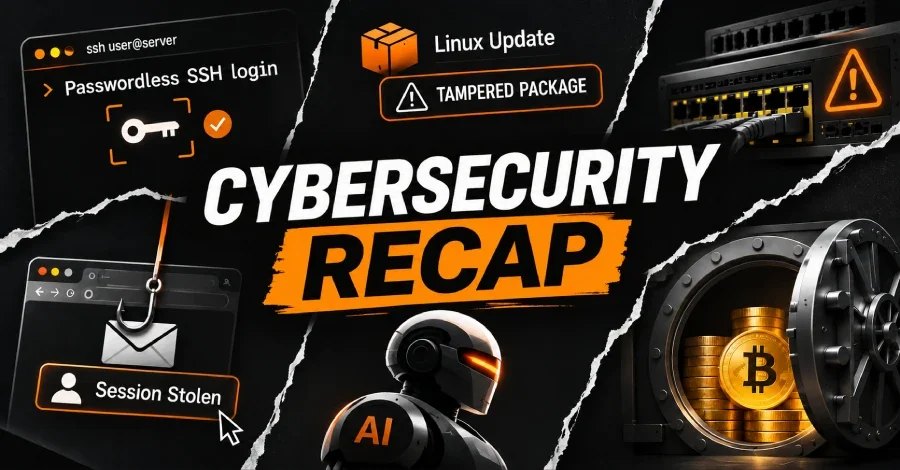
Haftalık siber güvenlik gündeminde, basit yapılandırma hatalarının bile ciddi istismar zeminleri yaratabildiği görülüyor. Bu haftaki ana haberlerden biri, Linux tabanlı sistemlerdeki OpenSSH sunucularını etkileyen ve 'SSHole' kod adıyla anılan kritik güvenlik açığı oldu. CVE-2026-123158 olarak takibe alınan bu zafiyet, özellikle Alpine Linux gibi musl C kütüphanesi kullanan ve Pluggable Authentication Modules (PAM) devre dışı bırakılmış sistemlerde, parola tanımlanmamış hesaplara giriş yapılmasına imkân tanıyabiliyor. CVSS skoru 8.1 olarak değerlendirilen bu açıklama, 9 Kasım 2026 itibarıyla 13 farklı IP adresinden 20 kez istismar girişimine maruz kaldı.
Güvenlik açıkları arasında Debian ve Ubuntu işletim sistemlerindeki APT paket yöneticisinde tespit edilen bir zafiyet de (CVE-2026-109518) dikkat çekiyor. Bu açıkları kullanan üçüncü taraf saldırılar, doğrulaması geçmemiş paketlerin kurularak yüksek yetkili kod çalıştırılmasına yol açabiliyor. Yine bu hafta, cPGuard web güvenlik setinin güncelleme altyapısının ele geçirilerek arka kapı yayılmasına izin verilmesi, güncel istismar senaryoları arasında yerini aldı.
Kurumsal gelişmelerde DigiCert, iş sistemlerindeki yetkisiz erişim nedeniyle müşteri verilerinin sızdığını duyurdu. Bu ihlal, 2025 Şubat ayında yapılan bir ağ segmentasyonu değişikliğinin, sistemin 16 aydan fazla süreyle halka açık internete açılmasına neden olmasından kaynaklandı. Ayrıca Meta, yapay zeka asistanı 'Muse' için çalışanlar ve mühendisler tarafından kullanılan ön yayın sanal makinelerine erişim sağlayan bir açığın tespiti sonrası araştırmacılara toplamda yaklaşık 1.2 milyon dolar ceza ödemesi gerçekleştirdi. Meta'nın tek bir ödemesi 300.000 dolara ulaşan bu bulgu, yerel HTTPS vekili tarafından eklenen bir başlığın güvenilir kaynak kanıtı olarak kabul edilmesinden kaynaklanan bir kimlik doğrulama hatasını işaret etti.
Zyxel Ağı ve Yönetim Panellerinde Aktif Sömürüler
Zyxel, GS1900 serisi ağ anahtarlarını hedef alan ve yaklaşık 1.000 cihazın ele geçirilmesine neden olan 0-gün bir zafiyeti (CVE-2026-107441) giderdi. Çin kökenli 'Kapibala' olarak takip edilen tehdit aktörünün bu açığı istismar ederek yapılandırma dosyalarını ve kimlik bilgilerini çaldığı, ayrıca JITTERLY arka kapısını ve SIXZUT kök kiti (rootkit) yerleştirdiği belirtildi. Benzer şekilde, Control Web Panel (CWP) için geliştirilen cwpsrv web sunucusu, 'CWPdoor' zararlı yazılımı ile trojanize edilerek dağıtılıyor. Bu saldırgan yöntem, yasal dosyanın uzaktan indirilen sahte sürümüyle değiştirilmesini ve HTTP trafiğinde belirli başlıklarla tetiklenen gizli komut çalıştırmayı içeriyor.Güvenlik açıkları arasında Debian ve Ubuntu işletim sistemlerindeki APT paket yöneticisinde tespit edilen bir zafiyet de (CVE-2026-109518) dikkat çekiyor. Bu açıkları kullanan üçüncü taraf saldırılar, doğrulaması geçmemiş paketlerin kurularak yüksek yetkili kod çalıştırılmasına yol açabiliyor. Yine bu hafta, cPGuard web güvenlik setinin güncelleme altyapısının ele geçirilerek arka kapı yayılmasına izin verilmesi, güncel istismar senaryoları arasında yerini aldı.
Yapay Zeka Destekli Saldırılar ve Otorite Verileri
Bilişim güvenliği alanında yapay zekanın rolü giderek artarken, Hindistan'ın CERT-In ekibi, 'Crafty Falcon' olarak izlediği bir yapay zeka destekli tehdit aktörünün bankacılık ve sigortacılık sektörüne (BFSI) odaklandığını açıkladı. Bu aktörün, dedektiflik süresini uzatmak için saldırıları resmi tatillere ve hafta sonlarına denk getirdiği bildirildi. Öte yandan, 'BOSSAI' ad verilen 12 yapay zeka ajanından oluşan bir mesh yapısının tek başına bir saldırgan tarafından 11 ülkedeki yüzlerce kuruluşa karşı kullanıldığı tespit edildi.Kurumsal gelişmelerde DigiCert, iş sistemlerindeki yetkisiz erişim nedeniyle müşteri verilerinin sızdığını duyurdu. Bu ihlal, 2025 Şubat ayında yapılan bir ağ segmentasyonu değişikliğinin, sistemin 16 aydan fazla süreyle halka açık internete açılmasına neden olmasından kaynaklandı. Ayrıca Meta, yapay zeka asistanı 'Muse' için çalışanlar ve mühendisler tarafından kullanılan ön yayın sanal makinelerine erişim sağlayan bir açığın tespiti sonrası araştırmacılara toplamda yaklaşık 1.2 milyon dolar ceza ödemesi gerçekleştirdi. Meta'nın tek bir ödemesi 300.000 dolara ulaşan bu bulgu, yerel HTTPS vekili tarafından eklenen bir başlığın güvenilir kaynak kanıtı olarak kabul edilmesinden kaynaklanan bir kimlik doğrulama hatasını işaret etti.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.