
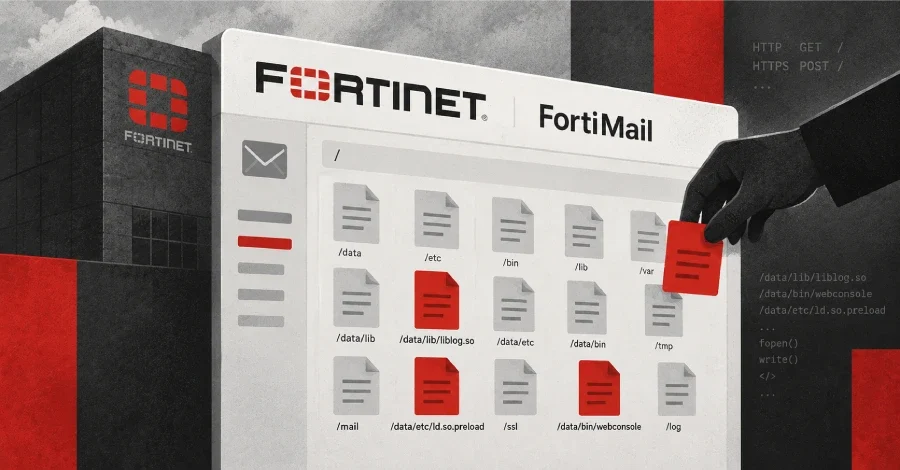
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Fortinet FortiMail ürününü etkileyen kritik bir güvenlik açığının aktif saldırılarda istismar edilmesi üzerine harekete geçti. CISA, perşembe günü CVE-2026-104286 olarak takip edilen açığı Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi. CVSS puanı 9.8 olarak derecelendirilen açık, kimlik doğrulaması yapmamış bir saldırganın özel olarak hazırlanmış HTTP veya HTTPS istekleri yoluyla sistem üzerinde rastgele dosyalar yazmasına olanak tanıyor. Fortinet, açığın sahada istismar edildiğini doğrularken, bazı sürümler için düzeltmeler henüz yayınlanmadığı için müşterilerine geçici çözüm uygulamaları çağrısında bulundu.
Fortinet tarafından yayımlanan danışma metninde, açığın ciddiyeti ve istismar durumu açıkça teyit edildi. Şirket, açığın sahada istismar edildiğini kabul etti ve müşterilerini vakit kaybetmeden korunma adımlarını uygulamaya çağırdı. CISA'nın kataloğa eklemesi, açığın yalnızca teorik bir risk olmadığını, halihazırda tehdit aktörleri tarafından kullanıldığını gösteriyor.
Açığın kimlik doğrulaması gerektirmemesi ve ağ üzerinden uzaktan istismar edilebilmesi, risk seviyesini en üst düzeye taşıyor. CVSS puanının 9.8 olarak belirlenmesi de açığın kritik kategoride değerlendirildiğini ortaya koyuyor. Fortinet, açığın keşfi ve bildirilmesi konusunda Fortinet Ürün Güvenliği ekibinden Gwendal Guégniaud'ya teşekkür etti.
İlk öneri, IBE (Identity-Based Encryption) özellik desteğinin devre dışı bırakılması oldu. Bunun için komut satırı arayüzü (CLI) üzerinden şu komutların çalıştırılması gerekiyor:
Bu iki geçici çözüm, yama yayınlanana kadar sistemlerin korunması için kritik olarak nitelendiriliyor. CISA da FCEB kurumlarına yama veya bu geçici çözümleri uygulama çağrısı yaparak aynı önerileri destekledi.
Tespit edilen IP adresleri 79.141.169[.]187 ve 45.129.0[.]192 olarak açıklandı. Dosya göstergeleri ise şu şekilde sıralandı:
Öte yandan Fortinet FortiMail açığındaki hareketlilik, tek başına bir olay değil. Son dönemde sahada istismar edilen diğer güvenlik açıkları arasında Check Point ürünlerindeki CVE-2026-85102 ve CVE-2026-93616, Arista VeloCloud Orchestrator'daki CVE-2026-93952, F5 BIG-IP Access Policy Manager'daki CVE-2026-94127, Cisco Catalyst SD-WAN Manager'daki CVE-2026-76504 ile Citrix NetScaler ADC ve NetScaler Gateway ürünlerindeki CVE-2026-88771 ve CVE-2026-88772 de bulunuyor. Bu tablo, kurumsal ağ ve güvenlik ürünlerine yönelik istismar faaliyetlerinin yoğunlaştığını gösteriyor.
CISA Kritik Açığı KEV Kataloğuna Ekledi
CISA'nın KEV kataloğuna ekleme kararı, açığın gerçek dünya saldırılarında aktif olarak kullanıldığına dair raporların ardından geldi. Katalog, Federal Sivil Yürütme Organı (FCEB) kurumları için bağlayıcı nitelik taşıyor ve bu kurumların belirlenen tarihe kadar gerekli önlemleri alması gerekiyor. Bu kapsamda FCEB kurumlarına, CVE-2026-104286 için yama veya Fortinet tarafından önerilen geçici çözümleri 4 Ekim 2026 tarihine kadar uygulamaları tavsiye edildi.Fortinet tarafından yayımlanan danışma metninde, açığın ciddiyeti ve istismar durumu açıkça teyit edildi. Şirket, açığın sahada istismar edildiğini kabul etti ve müşterilerini vakit kaybetmeden korunma adımlarını uygulamaya çağırdı. CISA'nın kataloğa eklemesi, açığın yalnızca teorik bir risk olmadığını, halihazırda tehdit aktörleri tarafından kullanıldığını gösteriyor.
CVE-2026-104286 Nasıl İstismar Ediliyor?
Fortinet danışma metnine göre CVE-2026-104286, iki farklı yazılım zayıflığının birleşiminden kaynaklanıyor. Bunlar, bir yol adının kısıtlı bir dizine hatalı şekilde sınırlandırılması olarak tanımlanan yol geçişi (path traversal) zafiyeti [CWE-22] ve NULL bayt veya NULL karakterin hatalı şekilde etkisizleştirilmesi [CWE-158] olarak sıralandı. Bu zayıflıklar bir araya geldiğinde, kimliği doğrulanmamış bir saldırganın özel olarak oluşturulmuş HTTP veya HTTPS istekleri göndererek temel sistem üzerinde rastgele dosyalar yazabilmesine imkan veriyor.Açığın kimlik doğrulaması gerektirmemesi ve ağ üzerinden uzaktan istismar edilebilmesi, risk seviyesini en üst düzeye taşıyor. CVSS puanının 9.8 olarak belirlenmesi de açığın kritik kategoride değerlendirildiğini ortaya koyuyor. Fortinet, açığın keşfi ve bildirilmesi konusunda Fortinet Ürün Güvenliği ekibinden Gwendal Guégniaud'ya teşekkür etti.
Hangi FortiMail Sürümleri Etkileniyor?
Fortinet, açığın birden fazla FortiMail sürüm kolunu etkilediğini açıkladı. Etkilenen sürümler ve geçiş yapılması gereken hedef sürümler şu şekilde listelendi:- FortiMail 8.0.0 ile 8.0.1 arasındaki sürümler (Yakında yayınlanacak 8.0.2 veya üzeri sürüme yükseltme öneriliyor)
- FortiMail 7.6.0 ile 7.6.6 arasındaki sürümler (Yakında yayınlanacak 7.6.7 veya üzeri sürüme yükseltme öneriliyor)
- FortiMail 7.4.0 ile 7.4.8 arasındaki sürümler (Yakında yayınlanacak 7.4.9 veya üzeri sürüme yükseltme öneriliyor)
- FortiMail 7.2.0 ile 7.2.9 arasındaki sürümler (7.4 kolu veya üzeri bir kola yükseltme öneriliyor)
Geçici Çözüm Önerileri ve Korunma Yöntemleri
Fortinet, düzeltmelerin tüm sürümler için hazır hale gelmesine kadar müşterilerin uygulayabileceği iki temel geçici çözüm paylaştı. Şirket, bu adımların istismar riskini azaltmak için derhal uygulanmasını istedi.İlk öneri, IBE (Identity-Based Encryption) özellik desteğinin devre dışı bırakılması oldu. Bunun için komut satırı arayüzü (CLI) üzerinden şu komutların çalıştırılması gerekiyor:
- config system encryption ibe
- set status disable
- end
Bu iki geçici çözüm, yama yayınlanana kadar sistemlerin korunması için kritik olarak nitelendiriliyor. CISA da FCEB kurumlarına yama veya bu geçici çözümleri uygulama çağrısı yaparak aynı önerileri destekledi.
Tespit Edilen Zararlı Göstergeler ve Diğer İstismarlar
Fortinet, aktif saldırıları araştıran kurumların kullanabilmesi için saldırılara ilişkin uzlaşma göstergelerini (IoC) de paylaştı. Paylaşılan göstergeler arasında iki IP adresi ve sistem üzerinde eklenen veya değiştirilen dosyalar yer alıyor.Tespit edilen IP adresleri 79.141.169[.]187 ve 45.129.0[.]192 olarak açıklandı. Dosya göstergeleri ise şu şekilde sıralandı:
- /data/lib/liblog.so (eklenen)
- /data/bin/webconsole (eklenen)
- /data/bin/mailservice (eklenen)
- /data/etc/ld.so.preload (eklenen)
- /bin/smit (değiştirilen)
- /data/etc/httpd.conf (değiştirilen)
- /data/migadmin.tar.gz (değiştirilen)
Öte yandan Fortinet FortiMail açığındaki hareketlilik, tek başına bir olay değil. Son dönemde sahada istismar edilen diğer güvenlik açıkları arasında Check Point ürünlerindeki CVE-2026-85102 ve CVE-2026-93616, Arista VeloCloud Orchestrator'daki CVE-2026-93952, F5 BIG-IP Access Policy Manager'daki CVE-2026-94127, Cisco Catalyst SD-WAN Manager'daki CVE-2026-76504 ile Citrix NetScaler ADC ve NetScaler Gateway ürünlerindeki CVE-2026-88771 ve CVE-2026-88772 de bulunuyor. Bu tablo, kurumsal ağ ve güvenlik ürünlerine yönelik istismar faaliyetlerinin yoğunlaştığını gösteriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.