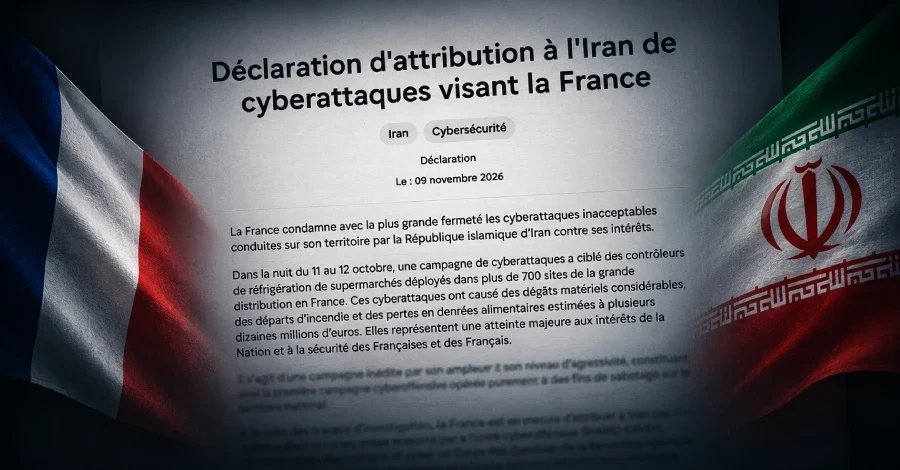
Fransız hükümeti, Ekim 2025'te ülkedeki yaklaşık 700 perakende noktasındaki soğutma kontrol ünitelerine gerçekleştirilen siber saldırıdan İran İslam Devrim Muhafızları'na (IRGC) bağlı bir birim sorumlu olduğunu duyurdu. Saldırganlar, 11 Ekim gecesi cihazlara erişerek çözülme ayarlarını yüksek sıcaklığa getirdi. Bu müdahale, geniş çapta gıda kayıplarına ve en az 15 ayrı noktada yangın çıkmasına neden oldu. Yetkililer, saldırıyı gerçekleştiren birimin adının 'Shahid Kaveh' olduğunu ve bu grubun 'CyberAveng3rs' gibi hacktivist kimlikleri aracılığıyla eylemlerini kamuoyuna ilan ettiğini belirtiyor.
Talihsiz Olayın Adli Boyutu ve Diplomatik Gelişmeler
Fransa Dışişleri Bakanlığı, konuyla ilgili olarak İran'ın büyükelçisini ve Avrupa ortaklarını yeni yaptırım tedbirleri benimsemek üzere davet etmeyi planlıyor. Paris Başsavcılığı, saldırıyla bağlantılı soruşturma kapsamında birim başkanı, iki yardımcısı ve kimlikleri tespit edilecek diğer şüpheliler hakkında uluslararası yakalama emri talebinde bulundu. Soruşturma, bilgisayar sistemlerine yasa dışı müdahale ile halka tehlikeli yöntemlerle zarar verme suçlarını kapsıyor. Hükümet, bu saldırıyı Fransız topraklarında tam olarak sabotaj amaçlı yürütülen ilk ofansif siber kampanya olarak niteledi.
Şüpheli Eylemin Mekanizması ve Hedef Kurgusu
Savcılık makamları, saldırganların web arayüzleri üzerinden Danfoss ve Dixell soğutma kontrol üniteri üzerinde uzaktan kontrol sağladığını açıkladı. Eylem kapsamında zaman sınırı olmayan anormal çözülme döngüleri başlatılırken, belirli sıcaklık eşiğini aşması durumunda devreye girmesi gereken sensör güvenlik uyarıları kapatıldı. Fransa Siber Kriz Koordinasyon Merkezi (C4) ile ANSSI, DGSE ve DGSI'nin ortak raporu, hedef alınan kurumların büyük ölçüde Casco, Leclerc, Carrefour gibi büyük perakendeciler olduğunu ortaya koydu. C4, bu altyapının aynı dönemde Fransa'daki küçük hidroelektrik santrallerindeki Schneider Electric ekipmanlarının taraması için de kullanıldığını tespit etti. Tahmini gıda kaybı onlarca milyon euro olarak açıklanırken, C4 saldırı altyapısının Farsça izler ve İran'a ait IP adresleri içerdiğini bildirdi.
Fransız Siber Saldırı Ekipman Operatörleri Ne Yapmalı?
Fransa Ulusal Siber İhtiyaçlar Merkezi (CERT-FR), Danfoss AK-SM, AK-SC, Copeland xweb ve Dixell xweb ürün ailelerini kapsayan yaygın bir ihlal uyarısı yayınladı. Uyarı, söz konusu ekipmanın internete açık yönetim arayüzlerinin iyi uygulama kapsamında tutulmaması gerektiğini vurguluyor. Zarar görmemiş kontrol cihazları için altyapıdan internete erişimin kapatılması, Danfoss cihazlarında firmware güncellemesinin yapılması ve 'Strict' güvenlik seviyesinin seçilmesi öneriliyor. Zarar görmüş cihazlarda ise internet erişiminin kesilmesinin ardından cihazın fabrika ayarlarına geri getirilmesi ve yeniden yapılandırılması şart koşuluyor. GÜZEL-ÖZEL (EOL) cihazlar için, güvenlik yamaları almayan ve internete açık kalan yapıların tekrar saldırıya uğraması riskinin son derece yüksek olduğu belirtildi.
Sıkça Sorulan Sorular
Fransa'nın sınırları içindeki bu siber saldırı hangi birim tarafından gerçekleştirilmiştir?
Saldırının, İran İslam Devrim Muhafızları'na (IRGC) bağlı ve 'Shahid Kaveh' adıyla bilinen siber birim tarafından gerçekleştirildiği tespit edildi. Bu birim, saldırıları genellikle 'CyberAveng3rs' gibi hacktivist kimliklerle kamuoyuna bildirdiği ve sızdığı raporlarda yer almaktadır.
Söz konusu siber saldırıda hangi soğutma kontrol cihazları hedef alınmıştır?
Fransız makamları ve ulusal siber güvenlik merkezi, saldırının Danfoss AK-SM ve AK-SC serileri ile Copeland xweb ve Dixell xweb kontrol cihazı ailelerinin internete açık yönetim arayüzleri üzerinden gerçekleştirildiğini bildirmiştir.
Fransız makamları bu siber saldırıyı İran'a bağlamak için hangi kanıtları kullanmıştır?
Fransa'nın siber kriz koordinasyon merkezi (C4), saldırı altyapısının İsrail hedefli benzer taramalarda kullanılan taktiği, FOFA tarama aracının kullanımı, altyapıda Farsça izler ve İran'a ait IP adresleri gibi dört temel göstergeyi temel alarak saldırıyı İran'a bağlamıştır.
Siber saldırının ardından Fransa Dışişleri Bakanlığı hangi diplomatik adımları atmayı planlamaktadır?
Bakanlık, İran'ın büyükelçisini çağırma kararı alırken, Avrupa'daki ortaklarını söz konusu saldırıya dahil olan İran merkezli organizasyonlar ve kişilerle ilgili yeni yaptırımları kabul etmeye çağırmayı planlamaktadır.
Soğutma cihazı işleten firmalar, internete bağlı kontrollerini güvende tutmak için hangi teknik önlemleri almalıdır?
Firmalar, bu cihazların internete erişimini ve herkese açık IP adreslerine bağlılığını keşif çalışmaları yoluyla keşfetebilir ve bu bağlantıyı kesişmeleri önerilmektedir. Zarar görmüş olan cihazlarda ayrıca firmware güncellemesi, güvenlik seviyesinin 'Strict' olarak ayarlanması ve fabrika ayarlarına döndürme işlemi şart koşulmuştur.

 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.