Ağustos 2026 ortasından bu yana devam eden bir balıkçılık operasyonu, kurumsal Google kullanıcılarının canlı oturumlarını ele geçiriyor. Kampanya; Google takvim davetleri, BCC ile gelen postalar, kurum içinden tanınan isimlerden gelen yanıltıcı e-postalar ve Google’ın kendi yönlendirme URL’lerini kullanarak kurbanların dikkatini dağıtmayı hedefliyor. Material Security’nin tehdit araştırma ekibi, “Operation CloudFire” adını verdiği inceleme sürecinde yaklaşık 897 alan adını devre dışı bıraktı.
Yem: Google takvim davetleri ve “sıkıcı” sahte senaryolar
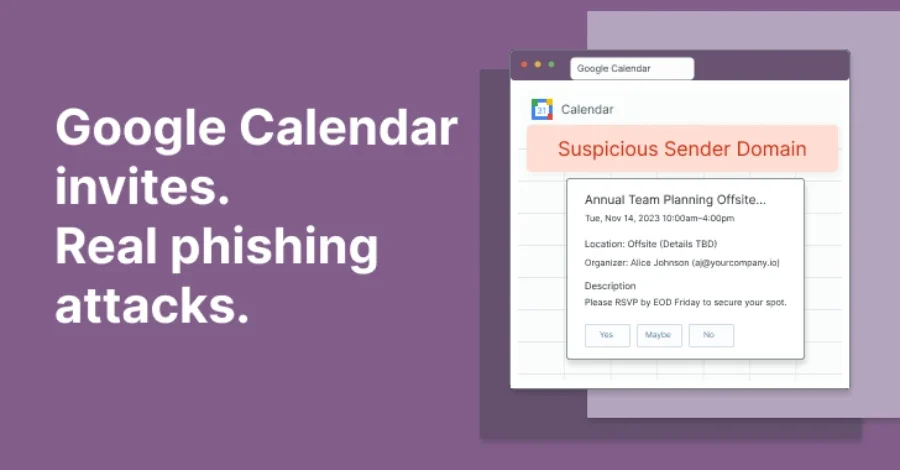
Operasyonun ilk aşaması, Google takvim davetlerine benzer e-posta gönderimleri üzerinden yürüyor. Bu davetler; sesli mesaj bildirimleri, RFP/RFI talepleri, mahkeme çağrıları ve ödenmemiş fatura bildirimleri gibi kasıtlı olarak “sıkıcı” sahte senaryolarla geliyor. Gönderen taraf, alıcının zaten e-posta alışverişi yaptığı bir kuruma atfediliyor. Kurbanın önüne çıkan bağlantı ise genelde Google’ın kendi /url yönlendiricisinden geçiyor; gerçek varış noktası sorgu parametresinde gizleniyor. Bu yöntemde sertifika, SSL ve alan adı itibarı ilk bakışta tamamen meşru görünüyor. Bazı varyantlarda share.google, Drive dosya bağlantıları ve Intuit işlem bildirimi linkleri de aynı mantıkla kullanılıyor.
Yakalama mekaniği: Gerçek Google oturum açma ekranı önünde canlı ters proxy
Yem bağlantısına tıklandığında operatör, gerçek Google oturum açma sayfasının önüne canlı bir ters proxy yerleştiriyor. Kurban; “gerçek” prompt’e şifresini yazıyor, ikinci faktörü onaylıyor ve operatör tüm süreci anlık izliyor. Proxy; SMS kodu, authenticator kodu, Google’ın Tap-Yes sayı eşleştirmesi veya telefon tabanlı hesap kurtarma adımlarını tek tek Google’a iletiliyor. Operatörün kullandığı teknik iskelet “Nyasher” olarak adlandırılıyor. Bu iskelet, Şubat’ta araştırmacılar JavaScript içindeki sabitlenmiş bir anahtar buldukları için kamuoyuna biliniyor.
Neden geleneksel kontroller sessiz kalıyor?
Kampanya, savunmacıların güvenebildiği üç katmanı birlikte işler hale getiriyor. Birincisi, ilk adımı Google’ın kendi yönlendirme URL’sine bindirmek; ikincisi Cloudflare Turnstile doğrulaması göstermek; üçüncüsü ise şifre yakalama sayfasını statik olarak sunmamak. Sayfa, ziyaretçi Cloudflare doğrulamasından geçtikten sonra tarayıcıda JavaScript ile oluşturuluyor. Dolayısıyla örümcek (crawler) static bir şey bulamıyor, proxy loglarında iz kalması zorlaşıyor. Kaynak, araştırmacıların operasyonun ilk günlerinde bu tür sayfaların taranmadığını iddia ediyor. Altyapı da bilinçli olarak “atıldıktan sonra kolayca değiştirilebilir” tasarlanıyor; erken dalga sahte yem alanları farklı kayıt bürolarına yayılıyor ve çoğu kullanımdan günler önce alınıyor. Bazı wildcard sertifikalar, alan adının kaydedilmesinden 46 dakika önce bile düzenleniyor.
İşlemi durdurmak: Çok sinyalli tespit ve altyapı baskısı
Operasyonla ilgili koruyucu taraf, tek bir sinyale güvenmekten kaçınmış; yalnızca alan adı itibarı ve yalnızca bağlantı analizi yetmemiş. Tespit, teknik göstergeleri, mesajın görünür niyetini, bağlantıların sona erdiği noktayı ve gönderen ilişki geçmişini birlikte değerlendiriyor. Araştırmacılar, kurulum tamamlandıktan sonra %99’dan fazla sahte mesajın yakalandığını, yeniden sınıflandırma oranının %0,01 civarında kaldığını belirtiyor. Operasyonun aktif olduğu son bir ayda; 68.676 sahte mesaj engellenmiş, 2.112 benzersiz kötü amaçlı URL analiz edilmiş, 897 benzersiz alan adı devre dışı bırakılmış, 6.354 kök alan adı üzerinde 8.570 zarar gören gönderen adresi tespit edilmiş. Operasyon, Cloudflare’in ihbar kanalı üzerinden operatörün yönlendirme ve arka uç URL’lerinin raporlanmasını sağlıyor; Cloudflare’in sahte geçiş ekranının arkasındaki Google oturum açma sayfasını tespit ettikten sonra kendi uyarısını eklemesi, operatörün her defasında yeni alan adı, sertifika ve yönlendirme kurmasını zorluyor.
Hasarın büyüklüğü ve işletmeler için kritik sorular
Ele geçirilen bir canlı oturum, Google Workspace denetim loglarında iz bırakıyor; bu iz mail, Drive ve OAuth erişim yetkileriyle genişliyor, yani yalnızca gelen kutusuyla sınırlı kalmıyor. Kaynak, işletmelerin iki kritik soruya yanıt veremediğini vurguluyor: denetim loglarını kim inceliyor ve bulguya bir saat içinde ne kadar hızlı müdahale edilebiliyor? Operatör elinde canlı oturum olduğunda, bir saat içinde çok fazla iş yapma kapasitesine sahip. Araştırmacılar, takvim davetlerinin transit mail gateway’lerdeki klasik incelemeye uygun olmadığını; bu tür davetlerin kendi başına tehdit yüzeyi olarak ele alınması gerektiğini belirtiyor.
Önümüzdeki aylar: Sızan Microsoft 365 şubesine ilişkin soru işaretleri
Operatör, kamuya açık Google Nyasher iskeletinin yanında heniz bitirilmemiş bir Microsoft 365 dalı çıkarmış durumda. Bu dal; stil yolu, ikinci bir harness ve Microsoft oturum açma prompt’üne işaret eden bir başlık içermekle birlikte şimdilik bu yolların herhangi biri çözümlenmiyor. Kaynak, operatörün yeni bir markaya geçişin yalnızca bir dosya eklemesi gerektirebileceğini, yeni kampanyanın hazır olduğunu öne sürüyor. Araştırmacılar, kampanya dalga temasının takvim davetlerinden Drive dosya paylaşım davetlerine kaydığını görüyor; operatörün altyapısını yeniden kurmanın ucuz olmasından ve iskeletten kamuya açık olduğunu referans alarak benzer bir pivotun yeniden görünebileceğini bekliyor.
Sıkça Sorulan Sorular
Operasyon, hangi yollarla kurumsal kullanıcıların Google oturumunu ele geçiriyor?
Operasyon; Google takvim daveti görünümlü sahte mesaj, Google’ın kendi /url yönlendirme URL’sini kullanan bağlantı ve gerçek Google oturum açma ekranının önüne yerleştirilen canlı ters proxy adımlarında birleşiyor. Proxy, şifre ve ikinci faktör adımlarını gerçek Google’a iletilirken oturumu operatöre geçiriyor.
Nyasher iskeletinin kamuoyuna biliniyor oluşu ne anlama geliyor?
Nyasher, operatörün kullandığı teknik altyapı iskeletinin adı. Kaynak, Şubat’ta araştırmacıların JavaScript içinde sabitlenmiş bir anahtar bulması ile iskeletin kamuoyuna bilindiğini belirtiyor.
Operatörün Cloudflare ihbar kanalı üzerinden raporlanan altyapısına karşı ne oldu?
Kaynak, Cloudflare’in raporlanan yönlendirme ve arka uç URL’leri tespit ederek sahte geçiş ekranının önüne kendi uyarısını eklediğini; bunun operatörün yeniden alan adı, sertifika ve yönlendirme kurmak zorunda kaldığını açıklıyor.
Operasyonun son ayda kaydedilen sayılar neler?
Kaynak; son bir ayda 68.676 engellenen sahte mesaj, 2.112 analiz edilen benzersiz kötü amaçlı URL, 897 devre dışı bırakılan benzersiz alan adı, 8.570 zarar gören gönderen adresi ve bu adreslerin 6.354 kök alan adı üzerine yayılmış olduğunu bildirdiği sayıları sunuyor.
Operatörün Microsoft 365 şubesinin şimdiki durumu nedir?
Operatörün Microsoft 365 dalı, şimdilik çözülmemiş yollar, ikinci bir harness ve Microsoft oturum açma prompt’üne işaret eden başlık içeriyor; kaynak, bu yolların şu an çözümlenmediğini belirtiyor.

 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.