
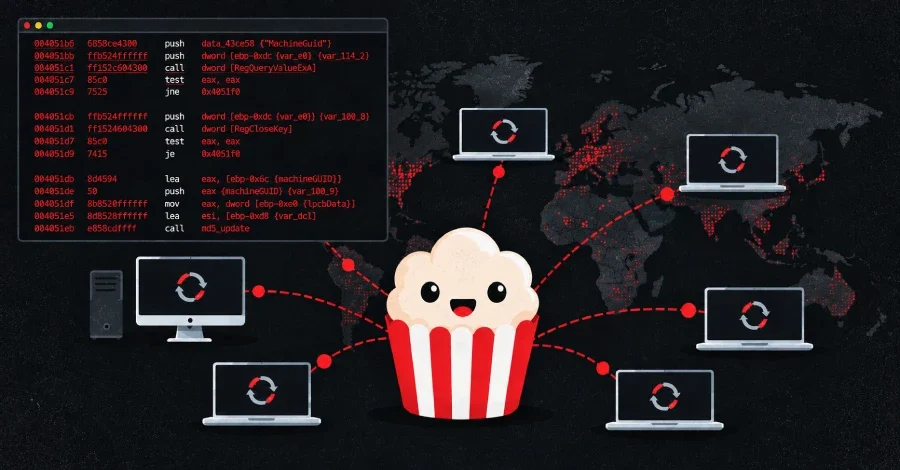
Kasım 2025 ile Mart 2026 arasında geçen yaklaşık altı aylık bir süreçte, Hollandalı siber güvenlik firması Eye Security, kendi mülkiyetinde olmayan bilgisayarlara 2 milyondan fazla güncelleme paketi göndererek tehlikeli bir arka plan programını devre dışı bıraktı. Söz konusu program, yıllardır terk edilmiş durumda olan Time4Popcorn adlı uygulamanın güncelleyicisiydi. Firma, bu güncelleme operasyonunu "Operation IXIM" olarak adlandırdı ve 22 Ekim'de Hack.lu konferansında kamuoyuyla paylaştı.
Time4Popcorn, BitTorrent altyapısı üzerinden korsan film ve dizi yayınlayan Popcorn Time uygulamasının terk edilmiş bir kopyasıydı. Popcorn Time yaklaşık on yıl önce popülerdi; özgün sürüm 2014'te kapandı, ancak aynı adı taşıyan çeşitli kopyalar çalışmaya devam etti. 2025 yılı başında Popcorn Time adını alan ayrı ve yasal bir proje ise bu hikâyeyle herhangi bir bağlantısı bulunmuyor.
Güvenlik açığının teknik boyutu son derece ciddi bir tablo ortaya koyuyordu. Güncelleyici, bilgisayar her açıldığında arka planda devreye giriyor, yeni sürümleri şifrelenmemiş bir bağlantı üzerinden kontrol ediyor ve gönderilen her şeyi Windows'ta SYSTEM, Mac'te ise root düzeyinde, yani en yüksek ayrıcalık seviyesinde yüklüyordu. Üstelik gönderilen verinin kaynağını hiçbir şekilde doğrulamıyordu. Bağlandığı web adresleri terk edildiği için, doğru adresi tescil ettiren herhangi biri bu makinelere kendi programını gönderebilirdi. Eye Security, bağlantı noktalarının örneklemesinde ev kullanıcılarının yanı sıra devlet, askeri ve kurumsal ağlara ait makinelerin de sisteme bağlandığını belirledi; ancak firmanın kendi ifadesiyle bu veriden "kesin sonuçlar çıkarmak güç."
Eye Security bu adımı, 2021 yılında Hollanda polisinin Emotet botnet'ine bulaşmış bilgisayarlara güncelleme göndererek zararlı yazılımı devre dışı bıraktığı Operation Ladybird ile karşılaştırdı. Aradaki farkı da kendisi dile getirdi: Emotet kurbanları enfeksiyonu seçmemişti, Popcorn Time kullanıcıları ise uygulamayı bilerek yüklemişti. Bununla birlikte firma, "hiçbirinin arka planda yıllarca çalışan unutulmuş bir güncelleyiciyi seçmediğini" de vurguladı.
Güncelleme başladıktan kısa süre sonra biri bu paketi VirusTotal'a yükledi ve antivirüs motorları bir Windows servisini devre dışı bırakan bu programı kötü amaçlı yazılım olarak işaretlemeye başladı. Bloklayan her ürün, savunmasız güncelleyiciyi çalışır hâlde bırakıyordu. Eye Security, yalnızca bir tarayıcı işaretleyene kadar güncellemeyi yeniden düzenledi. Aralık 2025'e gelindiğinde 1 milyondan fazla sistem güncellenmiş, adrese gelen trafik yaklaşık yüzde 90 azalmıştı. 1 Mart itibarıyla günlük yaklaşık 5.000 güncelleme gönderiliyordu; bu rakam başlangıca kıyasla yüzde 98'lik bir düşüşe işaret ediyordu. Kalan sayının botnet operatörlerinin ilgisini çekmeyecek kadar küçük olduğunu değerlendiren Eye Security, toplamda 2 milyondan fazla güncelleme indirmesi gerçekleştirdikten sonra operasyonu sonlandırdı.
Firmanın tavsiyesi nettir: Popcorn Time'ı kaldırın. Güncelleyiciyi elle kapatmak da mümkün; Windows'ta iki komutla "Update service" durdurulup devre dışı bırakılabilir, Mac'te ise tek bir komutla PT.updd yardımcı programı kaldırılabilir. Android'de ise güncelleyici uygulamanın içine entegre olduğundan ayrıca kapatılamıyor ve yalnızca kullanıcı onayıyla yükleme yapıyor; bu nedenle Eye Security Android cihazlara güncelleme göndermedi. Android'de tek çözüm uygulamayı kaldırmak. Ağ savunucuları için firma, Updater.exe ve PT.updd dosyalarını ve kendi raporunda listelediği 20 alan adına giden trafiği incelemelerini öneriyor.
Time4Popcorn, BitTorrent altyapısı üzerinden korsan film ve dizi yayınlayan Popcorn Time uygulamasının terk edilmiş bir kopyasıydı. Popcorn Time yaklaşık on yıl önce popülerdi; özgün sürüm 2014'te kapandı, ancak aynı adı taşıyan çeşitli kopyalar çalışmaya devam etti. 2025 yılı başında Popcorn Time adını alan ayrı ve yasal bir proje ise bu hikâyeyle herhangi bir bağlantısı bulunmuyor.
Tehlike Nasıl Keşfedildi?
Eye Security, olayı bir müşterisinin ağında rutin tehdit taraması yaparken fark etti. Bir dizüstü bilgisayarda çalışan Updater.exe adlı program, artık kayıtlı olmayan bir web adresine bağlanmaya çalışıyordu. Firma bu adresi kendisi tescil ettirdi ve saniyede yaklaşık 50 istek geldiğini gözlemledi. Altı ay boyunca bu isteklerin 3,8 milyondan fazla farklı donanım kimliği taşıdığı tespit edildi. Ancak bazı Windows bilgisayarların aynı kimliği paylaşması, bazı Mac'lerin ise kimliklerini değiştirmesi nedeniyle bu rakam güvenilir bir ölçüt olmaktan çıktı; firma tahminini 2,5 ila 3 milyon Windows bilgisayarı ve 250.000 ila 350.000 Mac olarak revize etti.Güvenlik açığının teknik boyutu son derece ciddi bir tablo ortaya koyuyordu. Güncelleyici, bilgisayar her açıldığında arka planda devreye giriyor, yeni sürümleri şifrelenmemiş bir bağlantı üzerinden kontrol ediyor ve gönderilen her şeyi Windows'ta SYSTEM, Mac'te ise root düzeyinde, yani en yüksek ayrıcalık seviyesinde yüklüyordu. Üstelik gönderilen verinin kaynağını hiçbir şekilde doğrulamıyordu. Bağlandığı web adresleri terk edildiği için, doğru adresi tescil ettiren herhangi biri bu makinelere kendi programını gönderebilirdi. Eye Security, bağlantı noktalarının örneklemesinde ev kullanıcılarının yanı sıra devlet, askeri ve kurumsal ağlara ait makinelerin de sisteme bağlandığını belirledi; ancak firmanın kendi ifadesiyle bu veriden "kesin sonuçlar çıkarmak güç."
Açığın Boyutu ve CVE Skoru
Eye Security, açığı Haziran ayında bildirmişti. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) bu açığa CVE-2026-30612 koduyla 10 üzerinden 9,8 gibi son derece yüksek bir ciddiyet puanı biçti. Açık, Time4Popcorn yazılımının üç farklı sürümünü etkiliyor: Windows için 6.2.1.18 ve öncesi, Mac için 6.2.1.17 ve öncesi, Android için ise 3.5.0.173 ve öncesi. Bir saldırgan bu erişimi kullanarak fidye yazılımı yükleyebilir, kayıtlı parolaları çalabilir ya da cihazı bir botnet'e dahil edebilirdi.Güncelleyiciyi Kendi Silahıyla Vurmak
Açığı kapatacak bir şirket kalmamış, yama gelme ihtimali de sıfıra inmişti. Eye Security, hukuki danışmanlık aldıktan sonra sıradışı bir karar verdi: Güncelleyiciyi kendi mekanizmasına karşı kullanmak. Firma, makinelere yalnızca bir iş yapan bir güncelleme gönderdi; güncelleyiciyi durdurmak ve devre dışı bırakmak. Herhangi bir dosya silinmedi, hiçbir veri toplanmadı.Eye Security bu adımı, 2021 yılında Hollanda polisinin Emotet botnet'ine bulaşmış bilgisayarlara güncelleme göndererek zararlı yazılımı devre dışı bıraktığı Operation Ladybird ile karşılaştırdı. Aradaki farkı da kendisi dile getirdi: Emotet kurbanları enfeksiyonu seçmemişti, Popcorn Time kullanıcıları ise uygulamayı bilerek yüklemişti. Bununla birlikte firma, "hiçbirinin arka planda yıllarca çalışan unutulmuş bir güncelleyiciyi seçmediğini" de vurguladı.
Güncelleme başladıktan kısa süre sonra biri bu paketi VirusTotal'a yükledi ve antivirüs motorları bir Windows servisini devre dışı bırakan bu programı kötü amaçlı yazılım olarak işaretlemeye başladı. Bloklayan her ürün, savunmasız güncelleyiciyi çalışır hâlde bırakıyordu. Eye Security, yalnızca bir tarayıcı işaretleyene kadar güncellemeyi yeniden düzenledi. Aralık 2025'e gelindiğinde 1 milyondan fazla sistem güncellenmiş, adrese gelen trafik yaklaşık yüzde 90 azalmıştı. 1 Mart itibarıyla günlük yaklaşık 5.000 güncelleme gönderiliyordu; bu rakam başlangıca kıyasla yüzde 98'lik bir düşüşe işaret ediyordu. Kalan sayının botnet operatörlerinin ilgisini çekmeyecek kadar küçük olduğunu değerlendiren Eye Security, toplamda 2 milyondan fazla güncelleme indirmesi gerçekleştirdikten sonra operasyonu sonlandırdı.
Alanlar Shadowserver'a Devredildi
Mart ayının sonunda Eye Security, kontrolündeki 15 web adresini, terk edilmiş ve kötü amaçlı alan adlarını devre dışı bırakan kâr amacı gütmeyen kuruluş Shadowserver Foundation'a devretti. Bu sayede adreslerin güvenilir bir tarafın elinde kalması sağlandı. popcorntimeupd[.]xyz alan adının kayıt bilgileri, 20 Mart 2026 tarihli bir transferle Shadowserver'ın sinkhole sunucularına yönlendirilmiş durumda. Öte yandan güncelleyicinin bağlandığı diğer adresler Eye Security'nin kontrolünde hiçbir zaman olmadı ve dış sahiplerinde kalmaya devam ediyor; bu adreslere ulaşan makineler hâlâ risk altında. Firma, söz konusu adreslerin park edilmiş ya da satışa çıkarılmış durumda olduğunu, makinelere kod gönderildiğine dair herhangi bir iz bulunmadığını da belirtti. Açık, 23 Ekim 2026 itibarıyla CISA'nın bilinen istismar edilen güvenlik açıkları kataloğunda yer almıyor.Popcorn Time Kullanıcıları Ne Yapmalı?
Eye Security'nin açıkça belirttiği üzere güncelleyiciyi kapatmak uygulamayı güvenli hâle getirmiyor. Popcorn Time, güvenlik koruması kapalı 2014 tarihli bir tarayıcı motoruyla çalışıyor, içerikleri şifrelenmemiş bağlantılar üzerinden yüklüyor ve terk edilmiş başka web adreslerinden kod çekiyor. Eye Security bu terk edilmiş adresleri de tescil ettirdi ve uygulamayı açan her makinede kendi kodunu çalıştırabileceğini kanıtlayan bir kavram kanıtı geliştirdi; ancak bunu uygulamadı.Firmanın tavsiyesi nettir: Popcorn Time'ı kaldırın. Güncelleyiciyi elle kapatmak da mümkün; Windows'ta iki komutla "Update service" durdurulup devre dışı bırakılabilir, Mac'te ise tek bir komutla PT.updd yardımcı programı kaldırılabilir. Android'de ise güncelleyici uygulamanın içine entegre olduğundan ayrıca kapatılamıyor ve yalnızca kullanıcı onayıyla yükleme yapıyor; bu nedenle Eye Security Android cihazlara güncelleme göndermedi. Android'de tek çözüm uygulamayı kaldırmak. Ağ savunucuları için firma, Updater.exe ve PT.updd dosyalarını ve kendi raporunda listelediği 20 alan adına giden trafiği incelemelerini öneriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.