
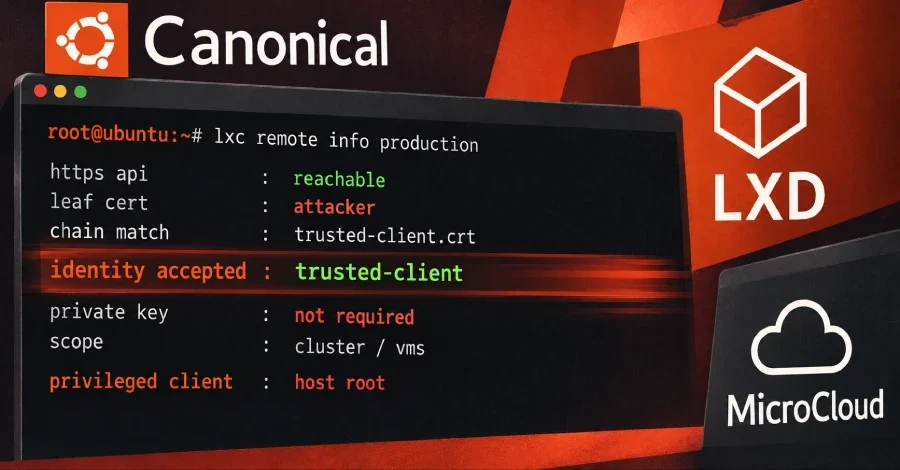
Canonical'ın konteyner ve küme yönetim yazılımları LXD ile MicroCloud'da, saldırganların hedef istemcinin özel anahtarına sahip olmadan o istemciyi taklit edebildiği kritik bir güvenlik açığı tespit edildi. CVE-2026-112816 olarak kayıt altına alınan açık, olası en yüksek CVSS puanı olan 10.0'ı aldı. Canonical, her iki ürün için de yamayı yayımladı.
Açığın kaynağı, sunucunun bu sertifikayı doğrulama biçimindeydi. Sunucu, istemcinin gönderdiği her sertifikayı güven deposuyla karşılaştırıyordu; ancak bir TLS bağlantısı yalnızca zincirin ilk sertifikası olan yaprak sertifika için özel anahtarın istemcide bulunduğunu kanıtlıyor. Zincirin geri kalanını ise istemci serbestçe belirleyebiliyordu. Bu sayede bir saldırgan, kamuya açık olan güvenilir istemci sertifikasını alıp kendi sertifikasının arkasına ekleyerek sunucuya iletebiliyor ve sunucu bu kişiyi güvenilir istemci olarak kabul ediyordu.
Canonical, taklit edilen hesabın ayrıcalıklı olması durumunda saldırganın ana makineye kök erişimi elde edebileceğini açıkladı.
MicroCloud ise birden fazla LXD makinesini tek bir kümede birleştirdiğinden farklı bir risk noktası taşıyor. Canonical, kümeye katılım sırasında bir üyenin açık sertifikasını ele geçirebilen bir saldırganın ardından o üye olarak sisteme giriş yapabileceğini belirtti.
Etkilenen sürümler CVE kaydında şöyle sıralanıyor: LXD 4.0.14, 5.0.10, 5.21.8 ve 6.9; bunların her biri kendisinden sonra gelen sabit sürümden önceki versiyonları kapsıyor.
Canonical'ın LXD için geçici bir geçici çözüm sunmadığı belirtiliyor. Incus projesi de yapılandırma yoluyla bir düzeltme olmadığını, tek önlemin dinleyiciye ağ erişimini kısıtlamak olduğunu açıkladı. Saldırının API'ye ağ erişimi gerektirdiği göz önünde bulundurulduğunda, bu erişimi sınırlamak güncelleme yapılana kadar riski azaltıyor.
Açık Nasıl Çalışıyor?
LXD ve MicroCloud, uzak istemcilerin API'lerine karşılıklı TLS (mTLS) üzerinden erişmesine izin veriyor. Bu yapıda istemci, kimliğini kanıtlamak için sunucuya bir sertifika sunuyor. Sunucu, güven deposunda kayıtlı sertifikaları kabul ederek bağlantıya izin veriyor.Açığın kaynağı, sunucunun bu sertifikayı doğrulama biçimindeydi. Sunucu, istemcinin gönderdiği her sertifikayı güven deposuyla karşılaştırıyordu; ancak bir TLS bağlantısı yalnızca zincirin ilk sertifikası olan yaprak sertifika için özel anahtarın istemcide bulunduğunu kanıtlıyor. Zincirin geri kalanını ise istemci serbestçe belirleyebiliyordu. Bu sayede bir saldırgan, kamuya açık olan güvenilir istemci sertifikasını alıp kendi sertifikasının arkasına ekleyerek sunucuya iletebiliyor ve sunucu bu kişiyi güvenilir istemci olarak kabul ediyordu.
Canonical, taklit edilen hesabın ayrıcalıklı olması durumunda saldırganın ana makineye kök erişimi elde edebileceğini açıkladı.
Kimler Etkileniyor?
Açıktan yararlanmak için iki koşulun bir arada bulunması gerekiyor: HTTPS API'sine ağ erişimi ve sunucunun güven deposunda kayıtlı bir istemciye ait açık sertifika. Bağımsız bir LXD sunucusu, varsayılan olarak bu API'yi ağa açmıyor; yalnızca yerel soket üzerinden dinliyor. API'nin ağa açılması için bir yöneticinin core.https_address ayarını etkinleştirmesi gerekiyor.MicroCloud ise birden fazla LXD makinesini tek bir kümede birleştirdiğinden farklı bir risk noktası taşıyor. Canonical, kümeye katılım sırasında bir üyenin açık sertifikasını ele geçirebilen bir saldırganın ardından o üye olarak sisteme giriş yapabileceğini belirtti.
Etkilenen sürümler CVE kaydında şöyle sıralanıyor: LXD 4.0.14, 5.0.10, 5.21.8 ve 6.9; bunların her biri kendisinden sonra gelen sabit sürümden önceki versiyonları kapsıyor.
Sabit Sürümler ve Güncelleme Adımları
Canonical'ın yayımladığı sabit snap sürümleri şunlar:- LXD 6/stable kanalı: 6.10.1
- LXD 5.21/stable kanalı: 5.21.9
- LXD 5.0/stable kanalı: 5.0.11
- LXD 4.0/stable kanalı: 4.0.15
- MicroCloud 3/stable kanalı: 3.4.1
- MicroCloud 2/stable kanalı: 2.1.5
Açığı Kim Bildirdi?
Açık, Canonical bünyesinde başlamadı. LXD'nin topluluk çatalı olarak ortaya çıkan Incus projesi sorunu raporladı; Canonical da açığın LXD'yi etkilediğini doğruladı. Incus, aynı açığı 7.6.0 sürümünde kapattı. Bu sürüm, söz konusu açığın yanı sıra 17 farklı güvenlik sorununu daha gideriyor. Incus kullanıcılarının 7.6.0 sürümüne geçmesi gerekiyor.Canonical'ın LXD için geçici bir geçici çözüm sunmadığı belirtiliyor. Incus projesi de yapılandırma yoluyla bir düzeltme olmadığını, tek önlemin dinleyiciye ağ erişimini kısıtlamak olduğunu açıkladı. Saldırının API'ye ağ erişimi gerektirdiği göz önünde bulundurulduğunda, bu erişimi sınırlamak güncelleme yapılana kadar riski azaltıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.