
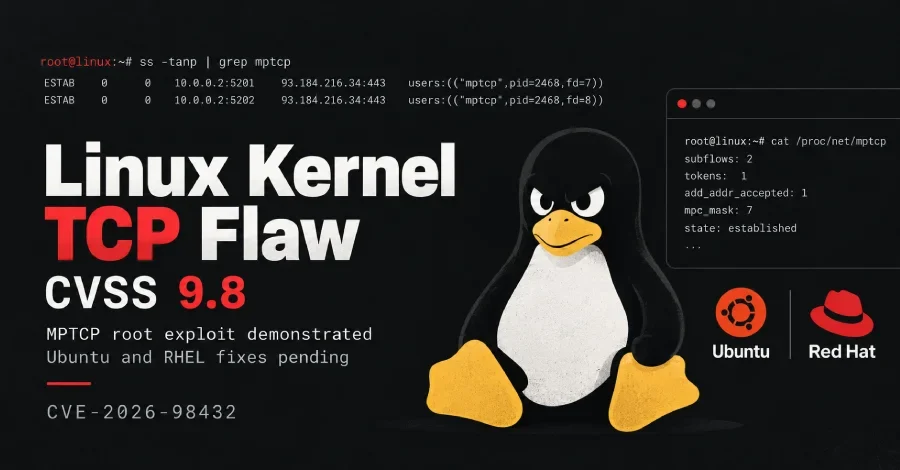
Linux çekirdeğinin TCP bağlantı kurulum kodunda keşfedilen bir güvenlik açığı, CVE-2026-98432 takip numarasıyla kayıt altına alındı. Çekirdeğin kendi CVE ekibi bu açığa 10 üzerinden 9.8 CVSS puanı biçti. Açık; Ubuntu, Red Hat Enterprise Linux (RHEL) ve diğer pek çok Linux dağıtımını etkiliyor. 29 Ekim itibarıyla Ubuntu ve RHEL, henüz yamalı bir çekirdek paketi yayımlamadı.
Anthropic'in testinde çekirdek adresinin sızdırılması 48 dakika, komut yürütme aşamasına ulaşmak ise 5 dakika daha aldı. Şirket, yarışın kaybedilmesinin yalnızca o bağlantı girişimini başarısız kıldığını, sistemi çökertmediğini belirterek saldırganın denemelerine devam edebileceğini vurguladı. Blog yazısı istismar kodunu, test edilen çekirdek sürümünü veya yapılandırmayı paylaşmadı. Açığın multipath TCP (MPTCP) dinleyicisi bulunmayan sunucularda aynı şekilde istismar edilip edilemeyeceği de yazıda belirtilmedi.
Açığı raporlayan Anthropic araştırmacısı Xinyang Ge, çekirdek yamasında ismiyle anılıyor. Ne CVE kaydı ne de yama metni, açık ile MPTCP arasındaki bağlantıya değiniyor; bu ilişki yalnızca Anthropic'in yazısında ortaya konuyor. MPTCP, tek bir bağlantının birden fazla ağ yolunu aynı anda kullanmasına olanak tanıyan bir Linux özelliği; bir uygulamanın bunu kullanabilmesi için soket açılırken açıkça talep etmesi gerekiyor.
Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS ve 26.10 sürümleri "yüksek öncelikli, çalışmalar sürüyor" olarak işaretlendi; Ubuntu 16.04, 18.04 ve 20.04 ise açık olarak kayıtlı. Red Hat, RHEL 8, 9 ve 10 ile OpenShift 4 için düzeltmelerin "gelecekteki bir güncellemeye ertelendiğini" açıkladı; ne Red Hat ne de Ubuntu bir yayın tarihi verdi. Red Hat ayrıca kolayca uygulanabilir, yaygın kurulumlar için uygun ve kararlı bir geçici çözüm bulunmadığını belirtti.
Kendi çekirdeğini derleyenler için düzeltme Linux 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 ve 7.3 sürümlerinde mevcut. Çekirdeğin CVE ekibi en güncel kararlı çekirdeğe geçilmesini öneriyor ve çekirdek topluluğunun tek tek yamaların seçilerek uygulanmasını desteklemediğini vurguluyor.
Red Hat'in CVE sayfası açığı Orta düzeyde değerlendirerek 5.9 puan verdi; şirket yarışın kazanılmasının zor olduğunu, en olası sonucun çekirdek çökmesi olduğunu ve "gizlilik ya da bütünlük üzerinde herhangi bir etkinin kanıtlanmadığını" belirtti. Ancak Red Hat'in 29 Ekim'de güncellenen makine tarafından okunabilir danışma dosyası açığı Önemli olarak nitelendiriyor ve 8.1 puan veriyor; yüksek gizlilik ve bütünlük etkisi gösteriyor. Red Hat'in hata izleyicisi de aynı gün açığın önem derecesini orta'dan yükseğe çıkardı. Oracle ve SUSE de 8.1 puan veriyor; bu puanlar saldırı karmaşıklığı dışında çekirdeğin danışma dosyasıyla örtüşüyor; söz konusu metrikte satıcılar yüksek, çekirdek ekibi ise düşük değerlendirmesini yapıyor. Amazon 7.0 puan biçiyor. 28 Ekim itibarıyla Ulusal Güvenlik Açığı Veritabanı (NVD) kendi puanını henüz eklememiş ve çekirdeğin 9.8 puanını gösteriyordu.
Anthropic: Claude Açıktan Yararlanarak Root Erişimi Elde Etti
Anthropic, 27 Ekim tarihli bir blog yazısında yapay zeka modeli Claude'un bu açığı bulup istismar ettiğini duyurdu. Şirkete göre Claude, "ilk yönlendirmenin ardından" iki aşamalı bir istismar kodu yazdı. İlk aşamada yarış koşulu, çekirdeğin saldırgana fazladan bayt göndermesine yol açıyor; bu baytlardan biri çekirdek adresi içerdiğinde KASLR bellek adresi rastgeleleştirmesi aşılabiliyor. İkinci aşamada aynı açık bir arabellek taşmasına neden olarak saldırganın daha önce çekirdek belleğine yerleştirdiği bir yük adresine geri çağrı işaretçisini üzerine yazıyor. Çekirdek bu işaretçiyi çağırdığında yük, saldırganın seçtiği bir kabuk komutunu root olarak çalıştırıyor.Anthropic'in testinde çekirdek adresinin sızdırılması 48 dakika, komut yürütme aşamasına ulaşmak ise 5 dakika daha aldı. Şirket, yarışın kaybedilmesinin yalnızca o bağlantı girişimini başarısız kıldığını, sistemi çökertmediğini belirterek saldırganın denemelerine devam edebileceğini vurguladı. Blog yazısı istismar kodunu, test edilen çekirdek sürümünü veya yapılandırmayı paylaşmadı. Açığın multipath TCP (MPTCP) dinleyicisi bulunmayan sunucularda aynı şekilde istismar edilip edilemeyeceği de yazıda belirtilmedi.
Açığı raporlayan Anthropic araştırmacısı Xinyang Ge, çekirdek yamasında ismiyle anılıyor. Ne CVE kaydı ne de yama metni, açık ile MPTCP arasındaki bağlantıya değiniyor; bu ilişki yalnızca Anthropic'in yazısında ortaya konuyor. MPTCP, tek bir bağlantının birden fazla ağ yolunu aynı anda kullanmasına olanak tanıyan bir Linux özelliği; bir uygulamanın bunu kullanabilmesi için soket açılırken açıkça talep etmesi gerekiyor.
Açık Nasıl Çalışıyor?
Hata, TCP el sıkışması sırasında ortaya çıkan bir yarış koşulundan kaynaklanıyor. Bağlantı tamamlandığında çekirdek, bekleyen istekle birlikte depolanan IP seçeneklerini kopyalamadan yeni sokete aktarıyor. O soket yok edilirken başka bir CPU aynı seçenekleri yeniden gönderilen bağlantı isteğine yanıt vermek için kullanıyorsa çekirdek, daha önce serbest bıraktığı belleği okuyor. Bu hata türü "use-after-free" olarak biliniyor. IPv6 bu yarış koşulundan etkilenmiyor çünkü çekirdek IPv6 bağlantılarında seçenekleri kopyalıyor. Açık Linux 4.4 sürümünde sisteme girdi. Çekirdek geliştiricileri 5 Ekim'de bir düzeltme uyguladı; bu tarih CVE'nin yayımlanmasından on gün önceye denk geliyor. Düzeltme, çekirdeğin seçenekleri serbest bırakmadan önce diğer CPU'ların okumayı tamamlamasını beklemesini sağlıyor.Dağıtımlar Arasındaki Yama Durumu
29 Ekim itibarıyla Debian, Oracle Linux, SUSE Linux Micro 6.2, openSUSE Leap 16.0 ve Amazon Linux 2023'ün belirli çekirdek paketleri için düzeltmeler yayımlandı. Oracle Linux 7, 8, 9 ve 10'un UEK çekirdeği için düzeltme 16 Ekim'de çıktı. Debian'ın kararlı sürümü trixie için düzeltme 16 Ekim'de, Debian 12 bookworm için ise 17 ve 22 Ekim'de geldi. Amazon Linux 2023'ün kernel6.18 paketi 24 Ekim'de, kernel6.12 paketi ise 29 Ekim'de yamalandı. Amazon Linux 2'nin kernel paketi için düzeltme hâlâ bekleniyor.Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS ve 26.10 sürümleri "yüksek öncelikli, çalışmalar sürüyor" olarak işaretlendi; Ubuntu 16.04, 18.04 ve 20.04 ise açık olarak kayıtlı. Red Hat, RHEL 8, 9 ve 10 ile OpenShift 4 için düzeltmelerin "gelecekteki bir güncellemeye ertelendiğini" açıkladı; ne Red Hat ne de Ubuntu bir yayın tarihi verdi. Red Hat ayrıca kolayca uygulanabilir, yaygın kurulumlar için uygun ve kararlı bir geçici çözüm bulunmadığını belirtti.
Kendi çekirdeğini derleyenler için düzeltme Linux 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 ve 7.3 sürümlerinde mevcut. Çekirdeğin CVE ekibi en güncel kararlı çekirdeğe geçilmesini öneriyor ve çekirdek topluluğunun tek tek yamaların seçilerek uygulanmasını desteklemediğini vurguluyor.
CVSS Puanı Neden Farklılık Gösteriyor?
Çekirdeğin CVE ekibi puanı CVE yayımlandıktan dokuz gün sonra, 24 Ekim'de 9.8 olarak belirledi. Bu puan, saldırı karmaşıklığını düşük kabul ediyor; ekip, yarışın her iki tarafının da "saldırgan tarafından tetiklendiğini" söylüyor. Söz konusu senaryoda açık, yakın çekirdek belleğini saldırgana geri gönderebilir, çekirdek belleğini bozabilir veya sistemi çökertebilir.Red Hat'in CVE sayfası açığı Orta düzeyde değerlendirerek 5.9 puan verdi; şirket yarışın kazanılmasının zor olduğunu, en olası sonucun çekirdek çökmesi olduğunu ve "gizlilik ya da bütünlük üzerinde herhangi bir etkinin kanıtlanmadığını" belirtti. Ancak Red Hat'in 29 Ekim'de güncellenen makine tarafından okunabilir danışma dosyası açığı Önemli olarak nitelendiriyor ve 8.1 puan veriyor; yüksek gizlilik ve bütünlük etkisi gösteriyor. Red Hat'in hata izleyicisi de aynı gün açığın önem derecesini orta'dan yükseğe çıkardı. Oracle ve SUSE de 8.1 puan veriyor; bu puanlar saldırı karmaşıklığı dışında çekirdeğin danışma dosyasıyla örtüşüyor; söz konusu metrikte satıcılar yüksek, çekirdek ekibi ise düşük değerlendirmesini yapıyor. Amazon 7.0 puan biçiyor. 28 Ekim itibarıyla Ulusal Güvenlik Açığı Veritabanı (NVD) kendi puanını henüz eklememiş ve çekirdeğin 9.8 puanını gösteriyordu.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.