
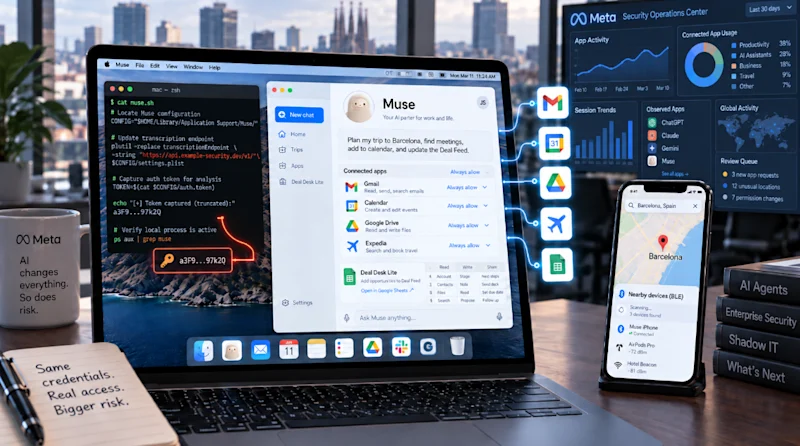
Meta, kişisel yapay zeka aracı Muse'un Mac uygulamasında tespit edilen sıfır gün açığını bir gün içinde yamadı ancak olay, kurumsal güvenlik ekiplerinin aracın kullanıcı adına eriştiği sistemler üzerinde merkezi görünürlüğe sahip olmadığı sorununu gündeme taşıdı. Açığı Pazartesi günü açıklayan güvenlik araştırmacısı Patrick Wardle'ın bulgularına göre, Mac kullanıcı hesabı altında çalışan bir zararlı yazılım, özel bir macOS izni olmadan aracın kimlik doğrulama materyalini ele geçirebiliyordu. Açıklama, Sensor Tower verilerine göre Muse'un ilk 13 gününde 2,5 milyon indirmeyi geçmesiyle aynı döneme denk geldi.
VentureBeat'in kaynak içeriğe dayanan incelemesi, yamanın ardından da Muse'un kullanıcıların verdiği yetkilerle hareket edebildiğini ve bu erişimin kurumsal düzeyde izlenmesini sağlayacak bir kontrol paneli, SIEM aktarımı veya DLP entegrasyonunun bulunmadığını gösterdi. Meta, VentureBeat'in yorum talebine yayın saatine kadar yanıt vermedi.
Kaynak içeriğe göre zafiyet, yerel bir sürecin belgelenmemiş bir ayarı değiştirerek Muse'un transkripsiyon uç noktasını yönlendirmesine ve aracı kontrol etmek için kullanılan kimlik doğrulama jetonunu ele geçirmesine dayanıyordu. Wardle, ele geçirilen bir Muse oturumu üzerinden Barcelona'daki bağlantılı bir iPhone'un konumunun elde edilebildiğini ve cihaz üzerinde Bluetooth Low Energy taraması başlatılabildiğini gösterdi.
Bu yöntem, uzaktan doğrudan sömürüye değil, yerel ayrıcalık yükseltmeye dayanıyordu. Yani saldırganın önce Mac üzerinde kullanıcı hesabı düzeyinde kod çalıştırma imkanı elde etmesi gerekiyordu. Wardle, ClickFix tarzı bir yemle kullanıcının bir komutu kopyalayıp yapıştırmasının kandırılabileceğini ve bunun uzaktaki bir saldırgana açığın ihtiyaç duyduğu yerel çalıştırmayı sağlayabileceğini belirtti.
Wardle, yamanın uygulandığını Salı günü doğruladı. Düzeltme, Mac istemcisine özgüydü ve bulut tarafındaki korumaları ilgilendirmiyordu. Olayın zamanlaması, Muse'un hızlı benimsenmesiyle de dikkat çekti. Sensor Tower'a göre uygulama ilk 13 günde 2,5 milyon indirmeyi aştı.
Meta, Muse'u 8 Eylül'de kişisel bir yapay zeka aracı olarak piyasaya sürdü. Araç, kullanıcı adına e-posta gönderebiliyor, seyahat rezervasyonu yapabiliyor, form doldurabiliyor ve satın alma işlemleri gerçekleştirebiliyor. Ayrıca harici hizmetlere bağlanabiliyor ve API veya CLI'ye sahip hizmetler için özel bağlayıcılar yazabiliyor.
Meta, 17 Eylül'de kullanıcının izniyle yerel dosyalar, Mesajlar, Notlar ve Takvim'e erişen Mac sürümünü yayımladı. Mac uygulaması, kullanıcı pencereyi kapattıktan sonra da çalışmaya devam ediyor. Şirket, kendi erişimini kısıtlamak için 2026 içinde daha sonraki bir tarihte "Confidential VM" sunmayı planladığını açıkladı.
Ancak VentureBeat'in tespiti, kurumsal güvenlik ekipleri için eşdeğer bir merkezi görünüm bulunmadığını gösterdi. Meta'nın lansman dokümantasyonunda SIEM denetim dışa aktarımı, BT yönetici konsolu veya DLP entegrasyonu tanımlanmıyor ve VentureBeat'in test ettiği tüketici ürününde de böyle bir yapı ortaya çıkmadı.
Bu durum, Muse'un gölge yapay zeka için yeni bir yol oluşturması anlamına geliyor. Çünkü araç önceden oluşturulmuş halde geliyor. Bir çalışan, aracı kurup kurumsal e-postasını veya diğer iş hizmetlerini bağlayabiliyor, API kimlik bilgileri sağlayabiliyor ve kendi yetkileri dahilinde bağlı sistemlere erişim verebiliyor. Erişim, doğrudan aracın kendisine değil, kullanıcının sahip olduğu izinlere dayanıyor.
Sonraki altı istemle uygulamaya veri analizi, CSV içe aktarma ve doğrulama ile brifing özellikleri eklendi. Uygulama, dört değerli kayıt genelinde 140.000 dolar hesapladı, geçersiz sayısal girdiyi görünür bir hatayla reddetti ve boş alanları sıfıra dönüştürmek yerine boş olarak korudu.
Ayrı bir testte VentureBeat, Muse'u kurumsal sistemlerin bağlı olmadığı, kişisel bir Google hesabındaki canlı bir Google E-Tablosu'na bağladı ve "Deal Feed" adlı sekmeye anlaşma verilerini yazmasını istedi. Muse, yazma işlemini dokuz saniyede tamamlayarak zaman damgası, başlık, kaynak ve makale URL'si içeren bir satır oluşturdu.
VentureBeat, kişisel bir hesap kullandığı için bu etkinliğin kurumsal kontroller tarafından tespit edilip edilmeyeceğini veya engellenip engellenmeyeceğini test etmedi. Birlikte değerlendirildiğinde testler, Muse'un düz metin istemlerini çalışan bir iş aracına dönüştürebildiğini ve bağlı bir hizmette yazma eylemi gerçekleştirebildiğini gösterdi. Testler, veri sızıntısı, kurumsal kontrollerden kaçınma, üretim ortamında kullanım veya çalışanların Muse'u bu şekilde ne sıklıkla kullandığına dair bir bulgu ortaya koymadı.
Güvenlik ekiplerinin bu görünürlüğü sağlamak için API anahtarı oluşturma günlükleri, bağlayıcı etkinliği ve temel hizmetin denetim izi gibi kaynaklara bakması gerekiyor. Kaynak içerik, bu ihtiyacın özellikle API anahtarlarının OAuth tabanlı izleme dışında kalmasından kaynaklandığını vurguluyor.
VentureBeat'in kaynak içeriğe dayanan incelemesi, yamanın ardından da Muse'un kullanıcıların verdiği yetkilerle hareket edebildiğini ve bu erişimin kurumsal düzeyde izlenmesini sağlayacak bir kontrol paneli, SIEM aktarımı veya DLP entegrasyonunun bulunmadığını gösterdi. Meta, VentureBeat'in yorum talebine yayın saatine kadar yanıt vermedi.
Mac uygulamasındaki sıfır gün açığı nasıl çalışıyordu?
Açığı ortaya çıkaran isim, Objective-See Foundation'ın kurucusu ve eski NASA ile NSA çalışanı Patrick Wardle oldu. Wardle, Mac kullanıcı hesabı altında zaten çalışan bir kötü amaçlı sürecin, özel bir macOS iznine ihtiyaç duymadan Muse'un kimlik doğrulama bilgilerini ele geçirebildiğini gösterdi.Kaynak içeriğe göre zafiyet, yerel bir sürecin belgelenmemiş bir ayarı değiştirerek Muse'un transkripsiyon uç noktasını yönlendirmesine ve aracı kontrol etmek için kullanılan kimlik doğrulama jetonunu ele geçirmesine dayanıyordu. Wardle, ele geçirilen bir Muse oturumu üzerinden Barcelona'daki bağlantılı bir iPhone'un konumunun elde edilebildiğini ve cihaz üzerinde Bluetooth Low Energy taraması başlatılabildiğini gösterdi.
Bu yöntem, uzaktan doğrudan sömürüye değil, yerel ayrıcalık yükseltmeye dayanıyordu. Yani saldırganın önce Mac üzerinde kullanıcı hesabı düzeyinde kod çalıştırma imkanı elde etmesi gerekiyordu. Wardle, ClickFix tarzı bir yemle kullanıcının bir komutu kopyalayıp yapıştırmasının kandırılabileceğini ve bunun uzaktaki bir saldırgana açığın ihtiyaç duyduğu yerel çalıştırmayı sağlayabileceğini belirtti.
Meta bir günde yama yaptı: Yerel ayrıcalık yükseltmesi vurgusu
Meta, açığı üretim sürümlerinden ilgili ayarı kaldırarak bir gün içinde sıcak düzeltme ile kapattı. Meta Superintelligence Labs'ten David Singleton, söz konusu zafiyeti uzaktan sömürü değil, yerel ayrıcalık yükseltmesi olarak nitelendirdi.Wardle, yamanın uygulandığını Salı günü doğruladı. Düzeltme, Mac istemcisine özgüydü ve bulut tarafındaki korumaları ilgilendirmiyordu. Olayın zamanlaması, Muse'un hızlı benimsenmesiyle de dikkat çekti. Sensor Tower'a göre uygulama ilk 13 günde 2,5 milyon indirmeyi aştı.
Bulut korumaları aşılmadı, zafiyet Mac istemcisindeydi
Meta'nın 8 Eylül'de yayımladığı güvenlik yazısı, her hesabın Meta bulutunda aldığı özel sanal makineyi anlatıyordu. Buna göre bağlı hizmetlerin kimlik bilgileri, aracın çalışma hücresinin dışında, kullanıcının sanal makinesi içindeki ayrı bir kimlik deposunda tutuluyor. Sentinel adlı ana bilgisayar tarafı süreç, bağlayıcı eylemlerini ve ağ erişimini onaylıyor. Wardle'ın bulduğu zafiyet bu bulut korumalarını aşmadı; Meta'nın dokuz gün sonra yayımladığı Mac istemcisini hedef aldı.Meta, Muse'u 8 Eylül'de kişisel bir yapay zeka aracı olarak piyasaya sürdü. Araç, kullanıcı adına e-posta gönderebiliyor, seyahat rezervasyonu yapabiliyor, form doldurabiliyor ve satın alma işlemleri gerçekleştirebiliyor. Ayrıca harici hizmetlere bağlanabiliyor ve API veya CLI'ye sahip hizmetler için özel bağlayıcılar yazabiliyor.
Meta, 17 Eylül'de kullanıcının izniyle yerel dosyalar, Mesajlar, Notlar ve Takvim'e erişen Mac sürümünü yayımladı. Mac uygulaması, kullanıcı pencereyi kapattıktan sonra da çalışmaya devam ediyor. Şirket, kendi erişimini kısıtlamak için 2026 içinde daha sonraki bir tarihte "Confidential VM" sunmayı planladığını açıkladı.
Kurumsal görünürlük sorunu: Yetki kullanıcıdan geliyor
Olayın ortaya çıkardığı ikinci başlık, doğrudan yamadan bağımsız bir kurumsal sorun oldu. Muse, kullanıcının sağladığı kimlik bilgilerini kullanarak hizmetlere bağlanabiliyor ve kullanıcı adına işlem yapabiliyor. Bireysel kullanıcı için aracın ne yaptığı ve ne yapmayı planladığına dair bir denetim izi sunuluyor.Ancak VentureBeat'in tespiti, kurumsal güvenlik ekipleri için eşdeğer bir merkezi görünüm bulunmadığını gösterdi. Meta'nın lansman dokümantasyonunda SIEM denetim dışa aktarımı, BT yönetici konsolu veya DLP entegrasyonu tanımlanmıyor ve VentureBeat'in test ettiği tüketici ürününde de böyle bir yapı ortaya çıkmadı.
Bu durum, Muse'un gölge yapay zeka için yeni bir yol oluşturması anlamına geliyor. Çünkü araç önceden oluşturulmuş halde geliyor. Bir çalışan, aracı kurup kurumsal e-postasını veya diğer iş hizmetlerini bağlayabiliyor, API kimlik bilgileri sağlayabiliyor ve kendi yetkileri dahilinde bağlı sistemlere erişim verebiliyor. Erişim, doğrudan aracın kendisine değil, kullanıcının sahip olduğu izinlere dayanıyor.
Yedi istemle kod yazmadan çalışan uygulama testi
VentureBeat, bir çalışanın kod yazmadan Muse içinde neler inşa edebileceğini test etmek için yedi düz metin istemi gönderdi ve her adımı eşlik eden bir saha raporunda belgeledi. İlk istem 79 kelimeydi. Muse, veri tablosu, renk kodlu işlem hattı aşamaları ve eksik alan göstergeleri içeren Deal Desk Lite adlı çalışan bir anlaşma takip uygulaması üretti. VentureBeat bu süreçte hiçbir uygulama kodu sağlamadı.Sonraki altı istemle uygulamaya veri analizi, CSV içe aktarma ve doğrulama ile brifing özellikleri eklendi. Uygulama, dört değerli kayıt genelinde 140.000 dolar hesapladı, geçersiz sayısal girdiyi görünür bir hatayla reddetti ve boş alanları sıfıra dönüştürmek yerine boş olarak korudu.
Ayrı bir testte VentureBeat, Muse'u kurumsal sistemlerin bağlı olmadığı, kişisel bir Google hesabındaki canlı bir Google E-Tablosu'na bağladı ve "Deal Feed" adlı sekmeye anlaşma verilerini yazmasını istedi. Muse, yazma işlemini dokuz saniyede tamamlayarak zaman damgası, başlık, kaynak ve makale URL'si içeren bir satır oluşturdu.
VentureBeat, kişisel bir hesap kullandığı için bu etkinliğin kurumsal kontroller tarafından tespit edilip edilmeyeceğini veya engellenip engellenmeyeceğini test etmedi. Birlikte değerlendirildiğinde testler, Muse'un düz metin istemlerini çalışan bir iş aracına dönüştürebildiğini ve bağlı bir hizmette yazma eylemi gerçekleştirebildiğini gösterdi. Testler, veri sızıntısı, kurumsal kontrollerden kaçınma, üretim ortamında kullanım veya çalışanların Muse'u bu şekilde ne sıklıkla kullandığına dair bir bulgu ortaya koymadı.
API anahtarları neden OAuth kontrollerinde görünmüyor?
Meta'nın tasarımına göre Sentinel, gerçek jetonu ağ sınırında değiştirdiği için aracın kendisi hiçbir zaman adına işlem yaptığı kimlik bilgisini tutmuyor. Ancak bir çalışanın Muse'a sağladığı API anahtarı bir OAuth izni oluşturmuyor. Bu nedenle yalnızca OAuth izinlerini izleyen kontroller bu erişimi görmüyor.Güvenlik ekiplerinin bu görünürlüğü sağlamak için API anahtarı oluşturma günlükleri, bağlayıcı etkinliği ve temel hizmetin denetim izi gibi kaynaklara bakması gerekiyor. Kaynak içerik, bu ihtiyacın özellikle API anahtarlarının OAuth tabanlı izleme dışında kalmasından kaynaklandığını vurguluyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.