
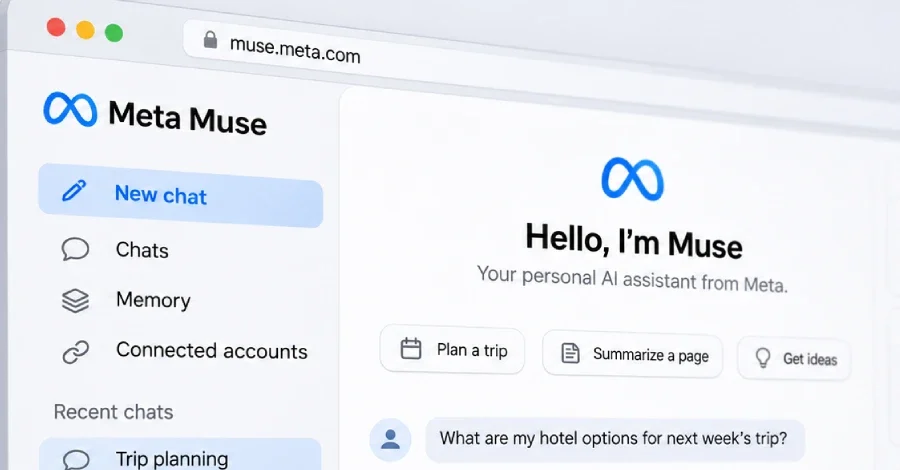
Meta'nın 8 Eylül'de kullanıma sunduğu kişisel yapay zekâ asistanı Muse'ta, siber güvenlik firması NebuSec'in laboratuvar ortamında gösterdiği bir açıklık zinciri, tek bir kötü amaçlı web sayfasının kullanıcının özel sohbetlerini ve saklı anılarını onay istemi olmadan dışarıya sızdırmasına izin veriyordu. Firmanın dün yayımladığı araştırma yazısına göre aynı saldırı, Muse'un kullanıcının bağlı hesapları için sakladığı kimlik bilgilerine de ulaşabilecek şekilde genişletilebiliyordu. NebuSec, Muse ekibinin bu zayıflıkların tamamını yayından önce kapattığını belirtiyor.
Bu tam kontrol, kimlik bilgisi deposuna, kayıtlı dosyalara ve Sentinel'in kendisine ulaştı. Bunlar, Muse'un güvenlik tasarımının ajandan soyutlayarak korumaya aldığı bileşenlerdi. Buna karşılık ele geçirme yalnızca o tek makinede kaldı; araştırmacılar altında yer alan paylaşılan sunucuya ya da diğer kullanıcıların makinelerine sızmayı başaramadı.
Muse ekibi, lansmanda bu yaklaşımın amacını şöyle açıklamıştı: "Bu yüzden sistemi, ajanın saldırı altında olabileceğini varsayacak ve olası hasarı sınırlayacak biçimde tasarladık." Araştırmaya göre sistem, kendi ajanının kullanıcıya karşı döndürülebileceğini varsayacak şekilde inşa edilmişti ve herhangi bir ihlali sınırlamaya yönelikti. NebuSec'e göre bu kontrollerin her biri tasarlandığı gibi çalıştı; ancak saldırı yine de baştan sona kadar ilerledi.
Saldırı Nasıl İşledi?
Demonstrasyonda, asistanın açtığı kötü amaçlı bir sayfa, kullanıcının sohbet geçmişini ve saklı anılarını harici bir sunucuya çekebiliyor ve bu verilerde değişiklik yapabiliyordu; tüm bu süreç boyunca kullanıcıya hiçbir onay istemi gösterilmiyordu. Ardından araştırmacılar, Muse'un PDF oluşturma gibi görevlerde kullandığı yerleşik tarayıcısındaki bir açıklığı, Linux çekirdeğindeki bir zayıflıkla birleştirerek kullanıcının bulut makinesinin tam kontrolünü ele geçirdi. Bu zincirin adımları, firmanın yayımladığı teknik analizde ayrıntılı biçimde ortaya kondu.Bu tam kontrol, kimlik bilgisi deposuna, kayıtlı dosyalara ve Sentinel'in kendisine ulaştı. Bunlar, Muse'un güvenlik tasarımının ajandan soyutlayarak korumaya aldığı bileşenlerdi. Buna karşılık ele geçirme yalnızca o tek makinede kaldı; araştırmacılar altında yer alan paylaşılan sunucuya ya da diğer kullanıcıların makinelerine sızmayı başaramadı.
Sentinel: Tek Kapı Olarak Tasarlanan Gözlem Katmanı
Muse, Meta'nın kullanıcının kendisine bağladığı çevrimiçi hesaplar üzerinden çalışan ve kullanıcı adına satın alma yapabilen kişisel yapay zekâ ajanı. Her kullanıcının ajanı kendi bulut bilgisayarında çalışıyor. Bu bulut ortamında Sentinel adlı bir gözlem katmanı, ajanın dışarıya gönderdiği her şey için tek kapı işlevi görmesi amacıyla konumlandırılmış. Bağlı hesapların parolaları ve token'ları da ajanın erişiminin ötesinde tutulması bekleniyor.Muse ekibi, lansmanda bu yaklaşımın amacını şöyle açıklamıştı: "Bu yüzden sistemi, ajanın saldırı altında olabileceğini varsayacak ve olası hasarı sınırlayacak biçimde tasarladık." Araştırmaya göre sistem, kendi ajanının kullanıcıya karşı döndürülebileceğini varsayacak şekilde inşa edilmişti ve herhangi bir ihlali sınırlamaya yönelikti. NebuSec'e göre bu kontrollerin her biri tasarlandığı gibi çalıştı; ancak saldırı yine de baştan sona kadar ilerledi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.