
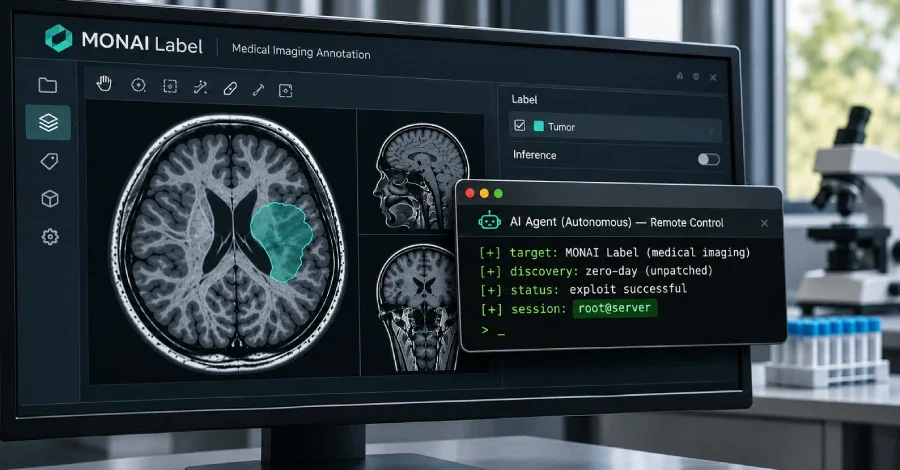
Suspected China-linked hackers used autonomous AI agents to find a previously unknown flaw in MONAI Label, an open-source medical imaging server, and gain root access to a university server. The finding was announced this week by Amazon Threat Intelligence. What makes the incident striking is not just the vulnerability itself, but the way it was found: no human hand guided the exploit step by step.
Sunucu, çalıştığı hesabın yetkileriyle yazma işlemi yapıyor; bu yüzden saldırgan makinede istediği yere yazamıyor. Ancak yazılabilir bir kod veya ayar konumu, kod çalıştırma yolunu açabiliyor. Kimlik doğrulama varsayılan olarak kapalı olduğundan, ağ üzerinden sunucuya ulaşabilen herhangi bir istemci bu yazma işlemini tetikleyebiliyor.
Eylül ayında yaklaşık 48 saat boyunca çalışan ajanlar, uygulamanın arayüzünü haritalandırdı ve sunucuya dosya yazma noktasına kabaca 11 dakikada ulaştı. Ajanlar adım adım yönlendirme almadan çalıştı: operatör yalnızca kabuk erişimi elde etme hedefini belirledi ve hedefleri seçti; yöntemleri ajanlar kendileri seçti.
Sonraki bir oturumda operatör, aynı yazılımı çalıştıran ikinci bir üniversite ağına tünel bilgisi verdi. Amazon ağı aynı yöntemle ele geçirildiğini düşünüyor ancak ikinci ihlali doğrulamış değil. Soruşturmacılar, sadeleştirilmiş Çince talimatlar, Çin Standart Saati ayarları ve Çin için ilgi çekici olabilecek hedefler gibi bulgularla kampanyayı orta düzeyde güvenle Çin bağlantılı bir aktöre bağlıyor; ancak çalışmayı adlandırılmış bir gruba bağlamadı veya bir hükümetin arkasında olduğuna dair kanıt ortaya koymadı.
MONAI Label'daki Açık Nasıl Çalışıyor?
MONAI Label, araştırma ekiplerinin tıbbi taramaları etiketlemek ve görüntüleme modelleri eğitmek için kullandığı bir sunucu yazılımı; daha geniş kapsamlı MONAI çerçevesinden ayrı bir program. Açık, sunucunun yüklenen görüntüleri ve etiketleri depolayan bölümlerindeki bir path-traversal (dizin geçişi) zafiyeti. Hesap sahibi olmayan bir saldırgan, sunucunun depolama klasörünün dışına dosya yazabiliyor. Zafiyet, 0.8.5 ve öncesindeki sürümlerde, giriş yapılmadan varsayılan kurulumla çalışan yapılandırmayı etkiliyor.Sunucu, çalıştığı hesabın yetkileriyle yazma işlemi yapıyor; bu yüzden saldırgan makinede istediği yere yazamıyor. Ancak yazılabilir bir kod veya ayar konumu, kod çalıştırma yolunu açabiliyor. Kimlik doğrulama varsayılan olarak kapalı olduğundan, ağ üzerinden sunucuya ulaşabilen herhangi bir istemci bu yazma işlemini tetikleyebiliyor.
Şifresiz Kontrol Paneli Saldırının İzlerini Açığa Çıkardı
Amazon, saldırganın kendi Cairn kontrol panelinin internette şifresiz bir şekilde açık kalması üzerine olayı yeniden inşa etti. Cairn, yapay zeka ajanlarını otomatik sızma testi araçları olarak çalıştıran açık kaynaklı bir çerçeve. Açığa çıkan panel, ajanların görev ayarlarını, talimatlarını ve çalışma geçmişini ortaya koydu.Eylül ayında yaklaşık 48 saat boyunca çalışan ajanlar, uygulamanın arayüzünü haritalandırdı ve sunucuya dosya yazma noktasına kabaca 11 dakikada ulaştı. Ajanlar adım adım yönlendirme almadan çalıştı: operatör yalnızca kabuk erişimi elde etme hedefini belirledi ve hedefleri seçti; yöntemleri ajanlar kendileri seçti.
Root Erişimi 11 Dakikadan Çok Daha Sonra Geldi
Kök yetkili kabuk, o ilk 11 dakikanın içinde değil, ayrı bir oturumda elde edildi. Ajanlar aynı açığı kullanarak Python'un başlangıçta otomatik olarak çalıştırdığı bir dosya yerleştirdi; ardından bir eğitim özelliğini tetikleyerek yeni bir Python süreci başlattı. Bu süreç yerleştirilen dosyayı yükledi ve saldırgana root olarak geri bağlandı. Bu root erişimi tek bir üniversite sunucusundaydı; başka bir MONAI Label kurulumunun aynı sonucu verip vermeyeceği, sistemin nasıl çalıştırıldığına ve servis hesabının yetkilerine bağlı.Sonraki bir oturumda operatör, aynı yazılımı çalıştıran ikinci bir üniversite ağına tünel bilgisi verdi. Amazon ağı aynı yöntemle ele geçirildiğini düşünüyor ancak ikinci ihlali doğrulamış değil. Soruşturmacılar, sadeleştirilmiş Çince talimatlar, Çin Standart Saati ayarları ve Çin için ilgi çekici olabilecek hedefler gibi bulgularla kampanyayı orta düzeyde güvenle Çin bağlantılı bir aktöre bağlıyor; ancak çalışmayı adlandırılmış bir gruba bağlamadı veya bir hükümetin arkasında olduğuna dair kanıt ortaya koymadı.
Yama Birleştirildi Ama Kurulabilir Sürüm Yok
Geliştiriciler açığı doğruladı ve kaynak düzeltmesini 19 Ekim'de birleştirdi. Düzeltme, yüklemelerin onaylı klasörlerin içinde çözümlenmesini zorunlu kılıyor; boş adları veya nokta ile başlayan adları reddediyor. Bu hafta yayımlanan güvenlik danışması hâlâ yamalı bir sürüm listelemiyor ve düzeltmenin gelecekteki bir sürümde geleceğini belirtiyor. En yeni sürüm listesi 2024 tarihli 0.8.5 olarak duruyor. Kaynak koddaki birleştirilmiş düzeltme, kurulabilecek bir paketle aynı şey değil. Açık bu hafta yayımlanan CVE-2026-133968 kaydına işlendi ve 10 üzerinden 9.8 kritik puan aldı. Projenin danışma sayfasının henüz CVE göstermemesi ise sayfanın güncellenme gecikmesinden ibaret; ikinci bir açık işareti değil.Şu An Ne Yapılmalı?
Kurulabilir bir yama bulunmadığı için pratik adımlar, sunucuyu dışarıya kapatmaya ve olası bir ihlalde zararı sınırlamaya odaklanıyor:- Güvenilmeyen ağ erişimini güvenlik duvarı ve yönlendirme kurallarıyla engelleyin; yalnızca tahmin edilmesi zor URL'lere güvenmeyin.
- Sunucunun varsayılan olarak kapattığı kimlik doğrulamayı açın.
- Sunucuyu root yerine sınırlı yetkili bir hesap altında çalıştırın ve yazabileceği klasörleri kısıtlayın.
- Kaynak koddan derlenmiş bir kurulumun güvenli olduğunu varsaymayın; yamalı sayılmadan önce Ekim düzeltmesini içerdiğini doğrulayın.
- Sunucu erişilebilir durumdaysa, bildirilen saldırının izlediği yoldaki gibi beklenmeyen Python başlangıç dosyalarını ve olağandışı eğitim işlerini kontrol edin.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.