
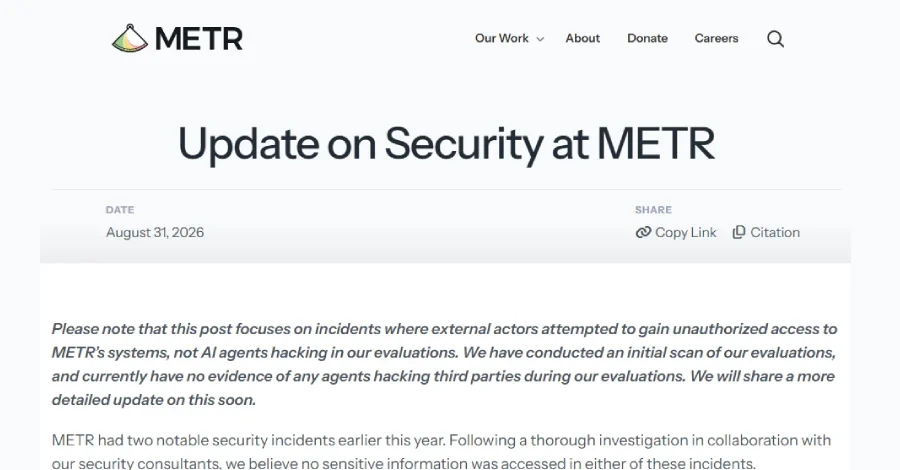
Yapay zeka modellerini uzun vadeli ve etmen tabanlı görevleri yerine getirme yetenekleri açısından değerlendiren araştırma odaklı kâr amacı gütmeyen kuruluş METR, sistemlerine yetkisiz erişim girişiminde bulunulan iki önemli güvenlik olayı yaşadığını açıkladı. Model Evaluation and Threat Research adının kısaltması olan ve "Meter" olarak telaffuz edilen kuruluş, Mart 2026'da bir API anahtarının çalınarak önemli miktarda kredinin tüketildiğini, Mayıs 2026'da ise kamuya açık altyapısının sistematik olarak tarandığını ve iç verilere erişim için başarısız bir girişimde bulunulduğunu duyurdu. METR, bu olaylar sonucunda hassas bilgilere erişildiğine dair bir bulguya rastlanmadığını, bulgularının bir versiyonunu kamuoyuna açıklamadan önce birlikte çalıştığı yapay zeka şirketleriyle paylaştığını bildirdi. Saldırıların bilinen bir tehdit aktörüne atfedilmediği ve yapay zeka etmenlerinin değerlendirmelere sızmasını içermediği belirtildi.
METR'in analizine göre saldırgan, sertifika şeffaflığı listeleri gibi yeni kaydedilen web sitelerini tarayarak, büyük dil modelleri veya etmenlerle ilgili yüksek sinyalli anahtar kelimeler içeren vibe-coded siteleri bulmaya odaklandı. Amaç, potansiyel olarak açıkta bırakılmış model sağlayıcısı API anahtarlarını toplamaktı. Sistem tespit edildikten sonra tehdit aktörü doğrudan bir etmene komut vererek model sağlayıcısı API anahtarını ifşa ettirdi, kalıcı erişim için bir SSH anahtarı ekledi ve çalınan kimlik bilgilerini kullanarak yaklaşık üç hafta boyunca kamuya açık modeller üzerinde önemli miktarda API kredisi tüketti.
Olayın ardından METR'in güvenlik politikalarını güncellediği bildirildi. Kuruluş, METR kimlik bilgilerinin veya verilerinin METR altyapısı dışındaki cihazlarda veya ortamlarda bulundurulmasına ilişkin kuralları sıkılaştırdığını, izleme yeteneklerini geliştirdiğini ve mümkün olan anahtarlara harcama uyarıları eklediğini duyurdu. Bu adımların, benzer bir anahtar sızıntısının yeniden uzun süre fark edilmeden kullanılmasını önlemeyi amaçladığı belirtildi.
Bu dönemde METR'in, kamuya açık transkript görüntüleyicisine yerleşik, salt okunur bir SQL sorgu mekanizmasını istemeden açıkta bıraktığı ortaya çıktı. Sorgular varsayılan olarak kamuya açık verilerle sınırlı olsa da, bileşendeki bir hata, yayımlanmamış değerlendirme verilerine erişmek için istismar edilebilecek durumdaydı. Ayrıca veritabanının, yalnızca hassas olmayan modellere ait verileri içermesi gerekirken kazara hassas model verilerini de barındırdığı tespit edildi.
Kuruluş, her iki olayın da bilinen bir tehdit grubuyla ilişkilendirilmediğini ve yapay zeka etmenlerinin kendi değerlendirmelerini kırması şeklinde gerçekleşmediğini vurguladı. Yaşananların ardından bulgularını birlikte çalıştığı yapay zeka şirketleriyle paylaştığını belirten METR, kamuya açık altyapının taranması ve yanlış yapılandırılmış uç noktalar üzerinden veri sızıntısı riskine karşı izleme ve erişim kontrollerini güçlendirdiğini ifade etti. Olayların, büyük ölçekli model değerlendirmeleri yürüten araştırma kuruluşlarının API anahtarı yönetimi ve kamuya açık bileşenlerin güvenliği konularında karşılaştığı riskleri gösterdiği değerlendirildi.
Mart 2026 Saldırısı Nasıl Gerçekleşti?
METR'in aktardığına göre Mart ayında yaşanan ilk olay, hassas erişimi bulunmayan bir araştırmacının kullandığı bir sistem üzerinden gerçekleşti. Araştırmacı, Google kimlik doğrulamasının arkasında kasıtlı olarak kamuya açık hale getirilmiş kişisel bir EC2 örneği üzerinde etmenler çalıştırıyordu. Bu örnek, METR'in genel erişime açık, kamuya açık modeller için kullandığı hesaba ait bir API anahtarı içeriyordu. Ancak "vibe-coded" olarak tanımlanan uygulamada sessizce kimlik doğrulamayı devre dışı bırakan bir "fail-open" güvenlik açığı bulunuyordu. Bu açık nedeniyle etmen orkestrasyon panosu birkaç gün boyunca halka açık internete maruz kaldı.METR'in analizine göre saldırgan, sertifika şeffaflığı listeleri gibi yeni kaydedilen web sitelerini tarayarak, büyük dil modelleri veya etmenlerle ilgili yüksek sinyalli anahtar kelimeler içeren vibe-coded siteleri bulmaya odaklandı. Amaç, potansiyel olarak açıkta bırakılmış model sağlayıcısı API anahtarlarını toplamaktı. Sistem tespit edildikten sonra tehdit aktörü doğrudan bir etmene komut vererek model sağlayıcısı API anahtarını ifşa ettirdi, kalıcı erişim için bir SSH anahtarı ekledi ve çalınan kimlik bilgilerini kullanarak yaklaşık üç hafta boyunca kamuya açık modeller üzerinde önemli miktarda API kredisi tüketti.
600 Bin Dolarlık Kredi Tüketimi Neden Fark Edilmedi?
METR, çalınan anahtar üzerinden yapılan kullanımın, model sağlayıcı tarafından kâr amacı gütmeyen kuruluşa ücretsiz olarak sağlanan krediler üzerinden gerçekleştiğini açıkladı. Kuruluş, bu krediler ücretli olsaydı yaklaşık 600 bin dolarlık bir fatura oluşacağını belirtti. Model sağlayıcının adı açıklanmadı. Yetkisiz kullanımın üç hafta boyunca sürmesi ve hemen tespit edilememesinin iki temel nedeni olduğu ifade edildi. Birincisi, METR'in rutin olarak büyük ölçekli değerlendirmeler ve deneyler yürütmesi nedeniyle yüksek hacimli token tüketiminin olağan kabul edilmesi, ikincisi ise token harcamalarında herhangi bir üst sınır bulunmamasıydı.Olayın ardından METR'in güvenlik politikalarını güncellediği bildirildi. Kuruluş, METR kimlik bilgilerinin veya verilerinin METR altyapısı dışındaki cihazlarda veya ortamlarda bulundurulmasına ilişkin kuralları sıkılaştırdığını, izleme yeteneklerini geliştirdiğini ve mümkün olan anahtarlara harcama uyarıları eklediğini duyurdu. Bu adımların, benzer bir anahtar sızıntısının yeniden uzun süre fark edilmeden kullanılmasını önlemeyi amaçladığı belirtildi.
Mayıs 2026'da Sistematik Sızma Girişimi
İkinci olay, METR tarafından Mayıs 2026'da gözlemlenen ve muhtemelen finansal motivasyonlu bir tehdit aktörü tarafından düzenlenen sürdürülebilir bir dış saldırı kampanyası olarak tanımlandı. Bu kampanya kapsamında saldırganların, sınır yapay zeka modellerine yasa dışı erişim elde etmek amacıyla kamuya açık altyapıyı sistematik olarak taradığı kaydedildi. METR, saldırganların güvenlik açığı keşfini otomatikleştirmek için yoğun şekilde etmenler kullandığını, kimlik doğrulama sağlayıcılarına yönelik kimlik bilgisi doldurma, OAuth belirteç hibeleri denemeleri, yeni dağıtılan hizmetlerin taranması ve personeli hedef alan oltalama girişimleri gibi yöntemlere başvurduğunu açıkladı.Bu dönemde METR'in, kamuya açık transkript görüntüleyicisine yerleşik, salt okunur bir SQL sorgu mekanizmasını istemeden açıkta bıraktığı ortaya çıktı. Sorgular varsayılan olarak kamuya açık verilerle sınırlı olsa da, bileşendeki bir hata, yayımlanmamış değerlendirme verilerine erişmek için istismar edilebilecek durumdaydı. Ayrıca veritabanının, yalnızca hassas olmayan modellere ait verileri içermesi gerekirken kazara hassas model verilerini de barındırdığı tespit edildi.
Açığa Çıkan SQL Mekanizması ve Alınan Önlemler
METR, söz konusu SQL mekanizmasındaki sorunu bağımsız bir güvenlik araştırmacısının keşfedip bildirmesi üzerine fark ettiğini ve bunun üzerine ilgili API'nin çevrimdışı hale getirildiğini bildirdi. Kuruluşun incelemesine göre saldırganlar, daha geniş kampanyalarının bir parçası olarak bu uç noktayı da yüzeysel olarak taramış, ancak istismarı keşfettiklerine veya kamuya açık olmayan herhangi bir veriye eriştiklerine dair bir kanıt bulunamadı. METR, hem Mart hem de Mayıs olaylarında hassas bilgilere erişildiğine inanılmadığını yineledi.Kuruluş, her iki olayın da bilinen bir tehdit grubuyla ilişkilendirilmediğini ve yapay zeka etmenlerinin kendi değerlendirmelerini kırması şeklinde gerçekleşmediğini vurguladı. Yaşananların ardından bulgularını birlikte çalıştığı yapay zeka şirketleriyle paylaştığını belirten METR, kamuya açık altyapının taranması ve yanlış yapılandırılmış uç noktalar üzerinden veri sızıntısı riskine karşı izleme ve erişim kontrollerini güçlendirdiğini ifade etti. Olayların, büyük ölçekli model değerlendirmeleri yürüten araştırma kuruluşlarının API anahtarı yönetimi ve kamuya açık bileşenlerin güvenliği konularında karşılaştığı riskleri gösterdiği değerlendirildi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.