
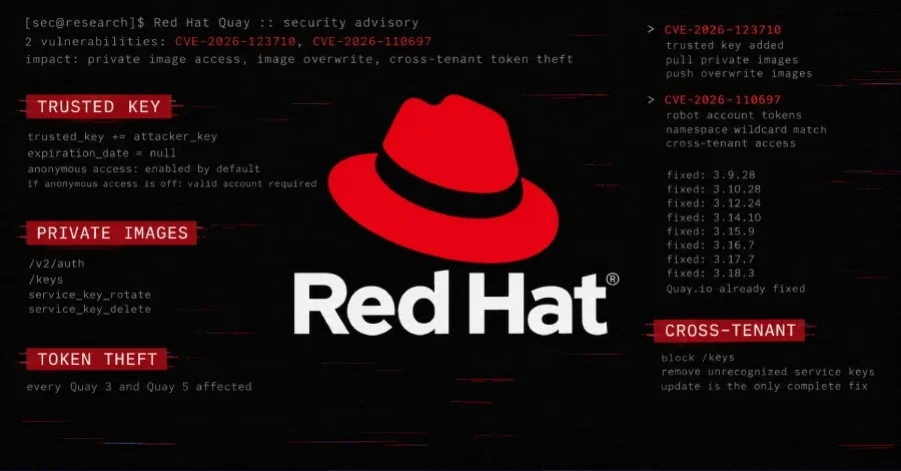
Red Hat, Red Hat Quay container kayıt defteri çözümündeki iki kritik güvenlik açığını gidermek için güncel sürümler yayımladı. Şirketin dün duyurduğu bilgilere göre, bu açıklardan biri saldırganlara bir Quay kayıt defterine erişimi bulunan kişilerin, her depodaki özel container görüntülerini okuma ve üzerine yazma imkânı sağlıyor. Bir diğer kritik açıkl ise farklı kiracılara ait robot tokenlarının izinsiz elde edilmesine ve bu tokenlar aracılığıyla görüntülerin izinsiz okunmasına veya değiştirilmesine zemin hazırlıyor.
Kaynak kod inceleme raporlarına göre, robot hesapların listelendiği kod kısmında bir SQL LIKE deseni oluşturuluyor. Bu süreçte alt çizgi gibi wildcard (genel simge) karakterleri yeterli şekilde kaçırılmıyor. SQL LIKE dilinde alt çizgi herhangi bir tek karakteri eşleştiriyor; dolayısıyla alt çizgilerin yerleşim düzeni doğru ayarlanmış bir namespace, başka bir kiracının namespace alanıyla eşleşebiliyor. Bu eşleşme sonucunda ilgili robot hesaplar, şifre çözümü yapılmış tokenlarıyla birlikte saldırgana dönüyor. Saldırganın bu işlem için yetki yükseltmesi ya da mağdurdan herhangi bir eylem yapmasını beklemesi gerekmiyor.
Red Hat, düzeltici paketler kuruluğa kadar alınması önerilen geçici korumalar arasında, var olan /keys uç noktasının yalnızca güvenilir dahili bileşenlere özel olarak açılması ve proxy veya yük dengeleyici üzerinde diğer tüm trafik için engellenmesini listeliyor. Şirket ayrıca, audit (denetim) günlüklerinde expiration_date (bitiş tarihi) alanı boş olan service_key_rotate ve service_key_delete olaylarının taranmasını ve tanınmayan onaylanmış hizmet anahtarlarının derhal kaldırılmasını tavsiye ediyor. Şirketin paylaştığı uyarılara göre, anonim erişimin devre dışı bırakılması bu açığı ortadan kaldırmıyor; saldırganın koyduğu anahtar şifre sıfırlamaları ve robot token değişikliklerinden etkilenmeden çalışmaya devam ediyor.
Diğer açık olan CVE-2026-110697 için Red Hat, altı ayrı güvenlik bülteni arasında güncellemenin tek kapsamlı çözüm olduğunu belirtiyor; şirketin kendi açık kaynaklı ürün sunucusu olan Quay.io üzerinde uygulamanın bu noktada güncel olduğunu açıkladı. Geçici aşamada, kaynak adı alanlarında alt çizgi barındıran organization veya namespace oluşturma yetkisinin daraltılması, alt çizgi içeren adlarla eşleşen namespace’lerdeki robot tokenlarının dönüştürülmesi ve normal robot kullanım kalıbından sapan çekme veya itme hareketlerinin yakından izlenmesi öneriliyor.
Yoklama ve Kimlik Doğrulama Açığı: CVE-2026-123710
Kayıt altına alınan CVE-2026-123710 açığı, CVSS puanı 9.8 olarak derecelendiriliyor. Açıklamanın merkezinde, Quay’nin görüntü itme ve çekme işlemleri için kullandığı erişim tokenlarını imzalayan anahtarları doğrulama mantığı yer alıyor. Saldırgan, bu açığı kullanarak kendi özel anahtarını, Quay’in güvendiği anahtar listesine bir son kullanma tarihi eklenmeden ekleme imkânına sahip. Bu durum sonuçlandığında, anahtarla imzalanan tokenlar tüm depolar için geçerli hale geliyor.- Saldırgan, oluşturduğu tokenlarla özel görüntülere erişebiliyor ve bu görüntüler içinde depolanan sırları veya kimlik bilgilerini okuyabiliyor.
- Aynı tokenlar üzerinden görüntülere içerik ekleyebiliyor veya mevcut içerikleri üzerine yazabiliyor; bu değişiklikler ilerleyen süreçte bu görüntüleri çeken tüm sistemlere yayılıyor.
- Gömülen anahtar, kayıt defteri yeniden başlatılsa bile sistemde kalmaya devam ediyor; bu durum, ancak manuel olarak kaldırıldığında sona eriyor.
- Açık ayrıca çalışır durumdaki Quay örneklerinin kullandığı diğer anahtarları silme imkânı da veriyor; bu durumda normal görüntü çekme ve itme işlemleri kimlik doğrulama hatasıyla sonuçlanıyor.
Robot Hesap ve SQL LIKE Açığı: CVE-2026-110697
Birlikte duyurulan ikinci kritik açık olan CVE-2026-110697, CVSS puanı 9.9 olarak derecelendirildi. Bu açık, bir namespace (kaynak adı) oluşturma yetkisine sahip bir Quay kullanıcısının, diğer kiracılara ait robot hesaplarının tokenlarını izinsiz olarak ele geçirmesine ve bu tokenları kullanarak kiracıların görüntülerini okuma, itme veya değiştirme işlemlerine izin veriyor.Kaynak kod inceleme raporlarına göre, robot hesapların listelendiği kod kısmında bir SQL LIKE deseni oluşturuluyor. Bu süreçte alt çizgi gibi wildcard (genel simge) karakterleri yeterli şekilde kaçırılmıyor. SQL LIKE dilinde alt çizgi herhangi bir tek karakteri eşleştiriyor; dolayısıyla alt çizgilerin yerleşim düzeni doğru ayarlanmış bir namespace, başka bir kiracının namespace alanıyla eşleşebiliyor. Bu eşleşme sonucunda ilgili robot hesaplar, şifre çözümü yapılmış tokenlarıyla birlikte saldırgana dönüyor. Saldırganın bu işlem için yetki yükseltmesi ya da mağdurdan herhangi bir eylem yapmasını beklemesi gerekmiyor.
Etkilenen Sürümler ve Red Hat’in Tavsiye Ettiği Önlemler
Red Hat, Red Hat Quay ekibinde yer alan Dave O'Connor tarafından tespit edilen her iki açığın da giderildiği altı Quay 3 dalı için düzeltme içeren paketler yayımladı. Şirket, CVE-2026-123710 açığının Red Hat Quay 3 ve 5 sürümlerinin tamamını etkilediğini duyurdu. Bu açıklardan etkilendiği kaydedilen kurulum yapıları arasında bağımsız (standalone) kurulumlar, OpenShift üzerinde Quay Operator ile dağıtılan örnekler ve Red Hat OpenShift ayna kayıt defteri yer alıyor. Açıklanan bilgilere göre, güvenilmeyen istemcilerin erişebildiği her türdaki örnek, dahili kayıt defterleri dahil olmak üzere risk altında bulunuyor.Red Hat, düzeltici paketler kuruluğa kadar alınması önerilen geçici korumalar arasında, var olan /keys uç noktasının yalnızca güvenilir dahili bileşenlere özel olarak açılması ve proxy veya yük dengeleyici üzerinde diğer tüm trafik için engellenmesini listeliyor. Şirket ayrıca, audit (denetim) günlüklerinde expiration_date (bitiş tarihi) alanı boş olan service_key_rotate ve service_key_delete olaylarının taranmasını ve tanınmayan onaylanmış hizmet anahtarlarının derhal kaldırılmasını tavsiye ediyor. Şirketin paylaştığı uyarılara göre, anonim erişimin devre dışı bırakılması bu açığı ortadan kaldırmıyor; saldırganın koyduğu anahtar şifre sıfırlamaları ve robot token değişikliklerinden etkilenmeden çalışmaya devam ediyor.
Diğer açık olan CVE-2026-110697 için Red Hat, altı ayrı güvenlik bülteni arasında güncellemenin tek kapsamlı çözüm olduğunu belirtiyor; şirketin kendi açık kaynaklı ürün sunucusu olan Quay.io üzerinde uygulamanın bu noktada güncel olduğunu açıkladı. Geçici aşamada, kaynak adı alanlarında alt çizgi barındıran organization veya namespace oluşturma yetkisinin daraltılması, alt çizgi içeren adlarla eşleşen namespace’lerdeki robot tokenlarının dönüştürülmesi ve normal robot kullanım kalıbından sapan çekme veya itme hareketlerinin yakından izlenmesi öneriliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.