Siber güvenlik araştırmacıları, AhsayCBS yazılımındaki iki zafiyetin yetkisiz erişimi ve keyfi komut çalıştırma yoluyla istismar edilerek özel bir Python arka kapısının sistemi devreye soktuğunu açıkladı.
Yazılım ve Uygulamalar
Admin7 okunma

Siber Saldırılar: AhsayCBS Açıklarıyla Yüklendi

Siber güvenlik araştırmacıları, AhsayCBS yazılımındaki iki zafiyetin yetkisiz erişimi ve keyfi komut çalıştırma yoluyla istismar edilerek özel bir Python arka kapısının sistemi devreye soktuğunu açıkladı.

Siber Saldırılar: AhsayCBS Açıklarıyla Yüklendi

Haber detayı

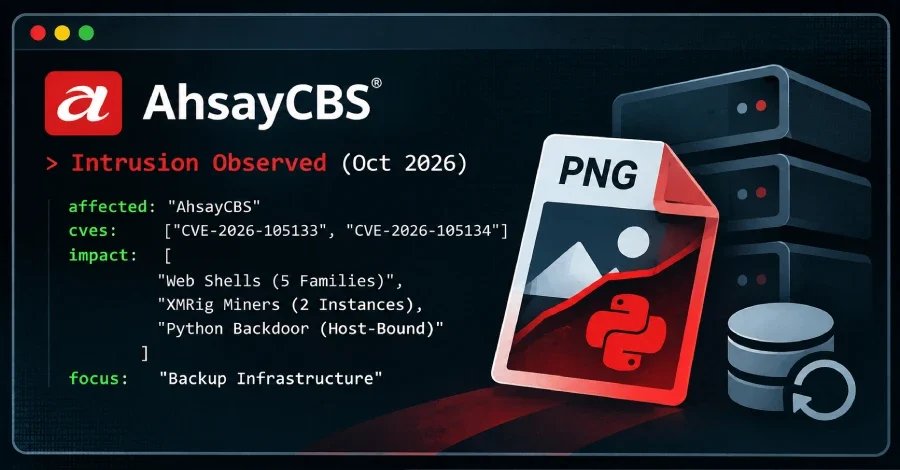
Siber güvenlik araştırmacıları, AhsayCBS yedekleme ürünündeki mevcut iki güvenlik açığının istismar edilerek hedef sistemlere özel bir Python tabanlı implant yerleştirildiğine dair detayları paylaştı. Ekim 2026'da Huntress güvenlik platformu tarafından tespit edilen bu saldırı zinciri, CVE-2026-105133 ve CVE-2026-105134 açıklarını kullanarak kimlik doğrulamayı atlatma ve etkilenen sunucularda keyfi komutlar çalıştırma imkânı sağladı. Açık kaynak tedarikçisi Ahsay Backup, bu iki kritik zafiyet için yamaları Ekim 2026'nın ortasında yayınlamış durumda. Değerlendirmeler, her iki açığın da sıfır gün (zero-day) olarak silahlandırıldığını gösteriyor.

Web Kabukları ve Kripto Madencileri​

Saldırı operatörünün, sunuculara web kabukları (web shell) ve XMRig kripto para madencilerini hızla yerleştiren kısa vadeli (smash-and-grab) bir yöntem benimsediği ancak olayın bu basit istismardan çok daha büyük bir sızıntı olduğu anlaşıldı. Huntress araştırmacısı Jonathan Semon, operatörün birden fazla konuma kabuklar yerleştirdiğini, iki farklı madenci çalıştırdığı, tünelleme araçlarını devreye soktuğu ve ömürlü erişimi sağlamak için özel bir implant kurduğunu belirtti. Bu süreçte sunucular, yedeklemeleri tutma işlevi gören kritik altyapılar üzerine yapılandırıldı.

Beş Ayrı Ailede Web Kabuk Ağı​

Bilinmeyen tehdit aktörünün, JavaServer Pages (JSP) tabanlı beş ayrı ailede web kabuk bıraktığı tespit edildi:
  • nsmind.jsp: Yeteneklerini gizlemek için imzalı API kullanan, komut çalıştırma ve dosya transferi özelliklerine sahip (exec, cd, upload, download parametreleri).
  • AhsayCBS.jsp: Şifreli yükleri PNG resminin piksel verisine saklayıp bunları bellek içinden çalıştırabilen bir yükleyici. Bu kabuğun, iç bir resim önizleme servisi olarak gizlendiği ve hatta filigran uç noktasını (watermark endpoint) açıklamak için yorum bloğu bile içerdığı belirtildi. Sadece JSP nesnelerini ve tam nitelikli sınıf adlarını kullandığı için herhangi bir servlet konteynerinde ve JDK 6 sonrası sürümlerde derleniyor.
  • Keyed command shell: Kendi kopyasındaki sabitlenmiş anahtarla karşılaştırma yaparak eşleşme durumunda "cmd.exe" üzerinden komut çalıştırabilen kabuk.
  • Keyed shell with file write: Dosya yazma yeteneğine sahip olan, Base64 kodlanmış baytları servis hesabının erişebildiği herhangi bir konuma kaydederek ek araçların dağıtımını mümkün kılan gelişmiş kabuk.
  • st_<altı_rastgele_harf>.jsp: (Örn: st_jgaejj.jsp). Komut çalıştırmak için kullanılan, verilen herhangi bir yolu özyinelemeli olarak silmeyi sağlayan ve ardından cmd, del, rm parametreleriyle kendini silen geçici kabuklar.
\n

Sistem Madencileri ve Python Arka Kapısı​

Saldırı, Microsoft Edge tarayıcısını taklit ederek sisteme sızan XMRig madencisinin ötesine geçiyor. İkinci bir madenci olarak "kvm-agent.exe" de devreye sokuldu. Bu madenci, her dakika yeniden başlatılıyor ve farklı bir cüzdan ile madencilik havuzu üzerinden çalışacak şekilde yapılandırılmış ve SYSTEM olarak planlanmış görevlerle tetikleniyor. En kritik bileşen ise yalnızca kendi konaklandığı sunucuda çalışmak üzere tasarlanmış Python arka kapısı "main.py". Bu implant, hedef sunucunun MachineGuid'sinin SHA-256 karma değerini hesaplayarak bu isimde bir işaret dosyası arıyor. Bulgudan sonraki sistemlerde, yuva içindeki x64 DLL'i bellek içinden çalıştırarak "creepexplosiondarknight[.]com" adlı komuta kontrol (C2) sunucusuyla bağlantı kurması sağlanıyor.

Veeam Yedekleme Bilgilerinin Hedefi​

Saldırı zinciri, tehdit aktörünün yedeklemeleri tutan sunucuları özellikle hedeflediğine işaret ediyor. Veeam üzerinde de bulunan komutlar, "NetExec" Veeam kimlik bilgisi çalma modülüne uyumlu bir PowerShell betiği olarak tespit edildi. Bu betik, uzak bağlantı için WMI aracılığıyla çalıştırılarak VeeamBackup PostgreSQL veritabanındaki depolanmış kimlik bilgilerine erişip DPAPI ile şifrelerini çözüyor. Backup altyapıları, sanallaştırma, depolama ve etki alanı hesapları için kritik kimlik bilgileri barındırdığından, operatörün yedekleme altyapısına hedefli bir ilgi duyduğu, yani tesadüfen değil bilerek bir yuva kurduğu sonucuna varılıyor.

Kimlik Doğrulama Engeli​

Gizli kalabilmek amacıyla saldırı zinciri, Microsoft Defender'a istisna (exclusion) yapılandırıyor. Ömürlü erişim sağlamak için tünelleme araçları (GOST ve Chisel) ve meşru uzaktan erişim yazılımları (AnyDesk, Atera ve Splashtop) devreye sokuluyor.

Sıkça Sorulan Sorular​

AhsayCBS'te istismar edilen iki güvenlik açığının numaraları nedir?​

Araştırmacılar, saldırıda istismar edilen iki açıkların kimliklerinin CVE-2026-105133 ve CVE-2026-105134 olduğunu tespit etti. Bu açıklar, kimlik doğrulamayı atlatma ve sistemde keyfi komutlar çalıştırma imkânı veriyor.

Operatör tarafından dağıtılan web kabukları nelerdir?​

Operatörün, nsmind.jsp, AhsayCBS.jsp, key command shell, key file write shell ve st_<altı_rastgele_harf>.jsp adı verilen beş ailedeki web kabuklarını dağıttığı belirlendi. Bu kabuklar, komut çalıştırmadan dosya transferine, hatta kendi kendilerini silmeye kadar geniş yelpazede yetenekler içeriyor.

Python tabanlı arka kapısı hangi C2 sunucusu ile iletişim kuruyor?​

Sistemdeki Python arka kapısı olan "main.py", hedef sunucudaki MachineGuid'sinin SHA-256 karma değeriyle eşleşen bir dosyayı tespit ettikten sonra, içindeki gömülü DLL'i çalıştırarak "creepexplosiondarknight[.]com" komuta kontrol sunucusuyla bağlantı kuruyor.

Madencilerin devreye sokulmasında Veeam veritabanı hakkında ne biliniyor?​

Ortamda bulunan bir Veeam sunucusunda, uzak olarak çalışan ve VeeamBackup PostgreSQL veritabanındaki şifrelenmiş kimlik bilgilerini DPAPI ile çözerek elde etmeye çalışan NetExec benzeri bir PowerShell komutu gözlemlendi. Bu, operatörün yalnızca AhsayCBS yerine genel yedekleme altyapısına odaklandığına işaret ediyor.

Sistemde kalıcı erişimi sağlamaya yardımcı olmak için hangi uzaktan erişim yazılımları kullanıldı?​

Operatörün kalıcı erişimini korumak için kurumsal uzaktan erişim araçları da devreye soktuğu belirtildi. Bu amaçla kurulan yazılımlar arasında AnyDesk, Atera ve Splashtop bulunuyor. Bunların yanında GOST ve Chisel tünelleme araçları da dağıtıldı.

Etiketler

Yorumlar (0)

Yorum yapmak için giriş yapmalısınız.

Geri
Üst