
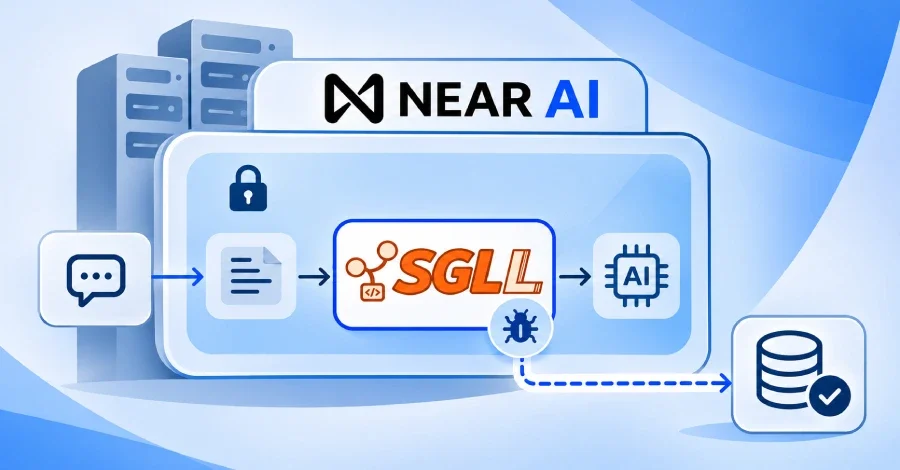
NEAR AI, geçen Pazar günü firmaya ait bir çıkarım sunucusunda uzaktan kod çalıştırma zafiyetinin istismar edildiğini bildirdi. Saldırgan, açık kaynaklı SGLang motorundaki bu açık üzerinden sistemlere erişim sağladı ve o gün sunucu üzerinden işlenen istekleri, gizli modda gönderilen talepler dahil olmak üzere görebilecek konumda oldu. Şirket, bu tür isteklerin kurumsal erişimden bile gizlemek amacıyla tasarlanan güvenli yürütme ortamlarında (TEE) işlendiğini ancak TEE’nin ortamın içindeki yazılım zafiyetlerine karşı koruma sağlamadığını açıkladı. Zira SGLang, bu güvenli ortamların içinde çalıştığı için saldırgan bu verilerle temas edebildi. Erişim kapatılmadan önce saldırgan şirketin iç sistemlerine daha da ilerledi.
Bununla birlikte, 18 ajanın loglarında iki müşterinin NEAR AI Cloud API anahtarlarının ele geçirildiği tespit edildi. Şirket, bu iki anahtarı derhal iptal etti. Saldırının tespit edilmesinin ardından NEAR AI, tüm aktif oturumları ve yönetici kimlik bilgilerini iptal etti, tüm ajan tokenlarını değiştirdi ve Private Chat ürününü çevrimdışı aldı. Şirket, çıkarsama sunucularının tamamında SGLang zafiyeti için bir yama dağıttı, geriye kalan kimlik bilgilerini değiştirdi ve kapsamlı bir adli inceleme (forensic review) tamamladı. Bu adımların ardından NEAR AI Cloud servisine olan erişim yeniden sağlandı.
Alıcının dikkat çekmesi gereken bir husus olarak şirket, kullanıcılara hesap veya bakiyeyle ilgili talep etmedikleri mesajlara karşı temkinli olmaları çağrısında bulundu. Dün yapılan bir güncellemede ise kendisinden haber almayan kullanıcıların hiçbir işlem yapması gerekmediği açıklandı. Ancak etkilenen sunucudan geçen Pazar günüki isteklerin sahibinin bu bilgilendirmeden haberdar edilip edilmediği konusunda bir açıklama yapılmadı.
Salgının Boyutu ve İzlenen Veriler
NEAR AI, geçmişte kullanımdan kaldırılmış olan Private Chat ürünü arkasındaki dahili bir sisteme erişildiğini doğruladı. Bu sistemden yaklaşık 100 kullanıcının hesap detayları indirildi. Ele geçirilen veriler, kullanıcıların e-posta adresleri ve isimleri ile bazı hesaplara ait plan ve bakiye bilgilerini içeriyor. Şirket, saklanan Private Chat konuşmalarına veya yüklenen dosyalara erişildiğine dair bir bulgu tespit etmedi. Saldırgan ayrıca, şirketin TEE altyapısında çalışmayan eski bir NEAR AI Agents dağıtımındaki 18 yapay zekâ ajanına ulaştı. Bu ajanlardan sohbet geçmişleri, ayarlar ve kayıtlar içeren veriler alındı.Bununla birlikte, 18 ajanın loglarında iki müşterinin NEAR AI Cloud API anahtarlarının ele geçirildiği tespit edildi. Şirket, bu iki anahtarı derhal iptal etti. Saldırının tespit edilmesinin ardından NEAR AI, tüm aktif oturumları ve yönetici kimlik bilgilerini iptal etti, tüm ajan tokenlarını değiştirdi ve Private Chat ürününü çevrimdışı aldı. Şirket, çıkarsama sunucularının tamamında SGLang zafiyeti için bir yama dağıttı, geriye kalan kimlik bilgilerini değiştirdi ve kapsamlı bir adli inceleme (forensic review) tamamladı. Bu adımların ardından NEAR AI Cloud servisine olan erişim yeniden sağlandı.
SGLang Ekibi ve Yetkilendirme Süreci
NEAR AI, zafiyeti SGLang projesine bildirdiğini ancak sorunu henüz bir CVE numarasıyla tanımlamadığını belirtti. Şirket, etkilenen SGLang sürümleri hakkında da bilgi paylaşmadı ve projenin resmi bir yama yayınlayıp yayınlamadığına dair bir açıklama yapmadı. Erişimi doğrulanan kullanıcılar doğrudan [email protected] üzerinden bilgilendirildi ve kendilerine uygulanabilecek adımlar hakkında bilgi verildi.Alıcının dikkat çekmesi gereken bir husus olarak şirket, kullanıcılara hesap veya bakiyeyle ilgili talep etmedikleri mesajlara karşı temkinli olmaları çağrısında bulundu. Dün yapılan bir güncellemede ise kendisinden haber almayan kullanıcıların hiçbir işlem yapması gerekmediği açıklandı. Ancak etkilenen sunucudan geçen Pazar günüki isteklerin sahibinin bu bilgilendirmeden haberdar edilip edilmediği konusunda bir açıklama yapılmadı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.