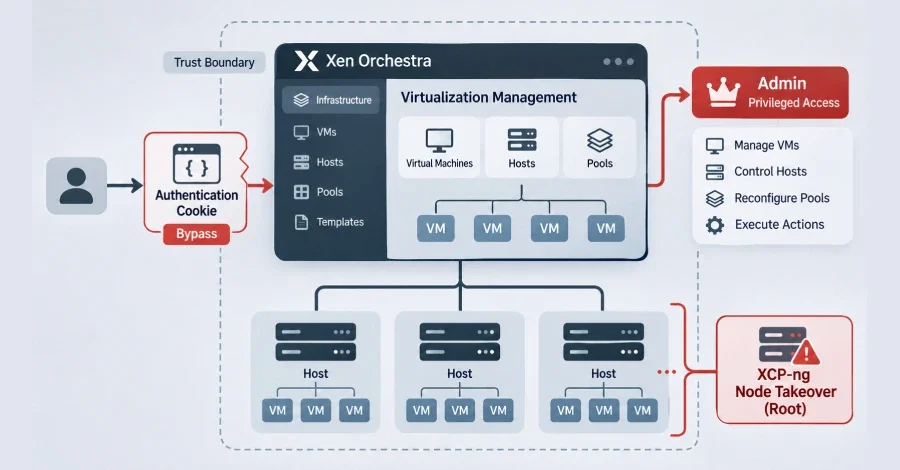
Fransız yazılım şirketi Vates VMS, Xen Orchestra platformundaki kritik bir güvenlik zafiyetinin aktif olarak suistimalandığı konusunda uyarıda bulundu. Henüz bir CVE numarası atanmayan bu açığın, şirket içi takibinde 'VSA-2026-062' olarak izlendiği belirtildi. Şirketin uyarısında, REST çerez ayrıştırma mekanizmasındaki hatanın, 'authenticationToken=j:%7B%7B' gibi özel bir girdinin boş bir nesneye ({}) dönüştürülmesine yol açtığı ve bu nesnenin kimlik doğrulama sağlayıcıya bir dize (string) olarak değil de bir nesne olarak iletilmesiyle sistemin engellenmeden ilk token'i (tokeni) getirdiği vurgulandı. Bu durumun, geçerli olmayan token sahiplerinin otantikasyonunu sağlayarak saldırganların 'Admin' yetkisiyle keyfi işlemler yapmasına ve yönetilen havuzlarda rastgele kod çalıştırmasına, nihayetinde ise XCP-ng düğümlerinin root seviyesinde ele geçirilmesine yol açabildiği ifade edildi.
Threat Actor Faaliyetleri ve Tespit Göstergeleri
Vates VMS, zafiyetin aktif olarak suistimalandığını tespit ettiğini ve bu faaliyetleri gerçekleştiren siber saldırganın '91.211.251[.]112:8001' IP adresi ile TOR alan adı 'ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333' üzerinden hareket ettiğini açıkladı. Bu IP adresinin, VirusTotal üzerinde RedLine Stealer komuta ve kontrol (C2) sunucusu olarak işaretlendiği bilgisi paylaşıldı. Açığın ne zaman tespit edildiği veya sıfır gün (zero-day) olarak mı suistimalandığı konusunda henüz net bir açıklama yapılmadığı belirtildi. Şirket, saldırganlıkla ilişkili ek tespit göstergeleri (IOC) arasında özel olarak yapılandırılmış 'pivot2' adlı sanal makinenin çalışıyor olması, sanal makinelerin 'hvm_serial: file' parametresiyle yapılandırılması, '/etc/cron.d/zz-ustar2' ve '/.ustar5' gibi şüpheli dosyaların varlığı ile HTTP isteklerinde belirli cookie parametrelerinin yer alması olduğunu listeledi.
Güncellemeler ve Geçici Önlemler
Sorun, stabil ve son kanallarda sırasıyla Xen Orchestra 6.9.1 ve 6.10.0 sürümleri ile xo-server 5.211.2 ve 5.213.1 sürümlerinde giderildi. Acil bir yama uygulaması (patch) yapılamadığı durumlarda, şirketin tavsiye ettiği geçici önlemler arasında Xen Orchestra örneklernin internete açılmaması, kötü amaçlı faaliyetle ilişkilendirilen IP ve alan adlarının engellenmesi, Web Uygulama Güvenlik Duvarı (WAF) veya ters proxy (reverse proxy) üzerinden boş token'in engellenmesi ile tespit göstergelerine rastlanılması durumunda tüm şifrelerin ve gizli verilerin (secret) döndürülmesi (rotate) yer alıyor. Filips Magic ve Christoffer Olsen tarafından keşfedilip raporlanan bu zafiyet, kurumsal altyapıları ve sanallaştırma ortamları yöneten yapılar için acil bir güvenlik müdahalesi gerektiren kritik bir tehdit olarak öne çıkıyor.
Sıkça Sorulan Sorular
Xen Orchestra'daki güvenlik açığı nasılda çalışıyor?
REST çerez ayrıştırma sırasında özel bir cookie değerinin boş bir nesneye dönüştürülmesi ve bu nesnenin kimlik doğrulama sağlayıcıya iletilmesiyle sistem, doğrulamasız olarak ilk bulunan tokeni kabul etmektedir. Bu durum, saldırganların yetkisiz bir şekilde yönetici yetkileriyle işlemler yapmasına olanak tanımaktadır.
Zafiyeti tespit edebilen yetkililer kimlerdir?
Şirketin açıklamasına göre, bu güvenlik zafiyeti Filips Magic (Twitter hesabı @mad31k) ve TDC NET Security'den Christoffer Olsen tarafından keşfedilip raporlanmıştır.
Hangi sürüm numaralarında sorun giderilmiştir?
Uygulama tarafında Xen Orchestra 6.9.1 ve 6.10.0 sürümleri, ayrıca sunucu tarafında xo-server 5.211.2 ve 5.213.1 sürümleri bu kritik açığın kapatıldığı güvenlik güncellemeleri olarak belirtildi.
Yerinde tespit göstergeleri arasında neler bulunmaktadır?
HTTP isteklerinde 'authenticationToken=j:%7B%7B' gibi parametreler, 'pivot2' adında çalışan sanal makineler, 'hvm_serial: file' ile yapılandırılmışlar ve '/etc/cron.d/zz-ustar2' gibi şüpheli dosyaların varlığı sistemde saldırgan faaliyetinin izlerini gösteren ana göstergeler arasında sayılmaktadır.
Yama yapılamadığında alınacak temel acil önlem nedir?
Yama uygulanamıyorsa acil alınan en önemli önlemlerden biri, Xen Orchestra sunucularının dışa (internet) erişimine açık bırakılmaması, ilgili kötü amaçlı IP ve Onion alan adlarının engellenmesi ile web sunucularında WAF (Web Uygulama Güvenlik Duvarı) yardımıyla bozuk girişlerin filtrelenmesidir.

 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.